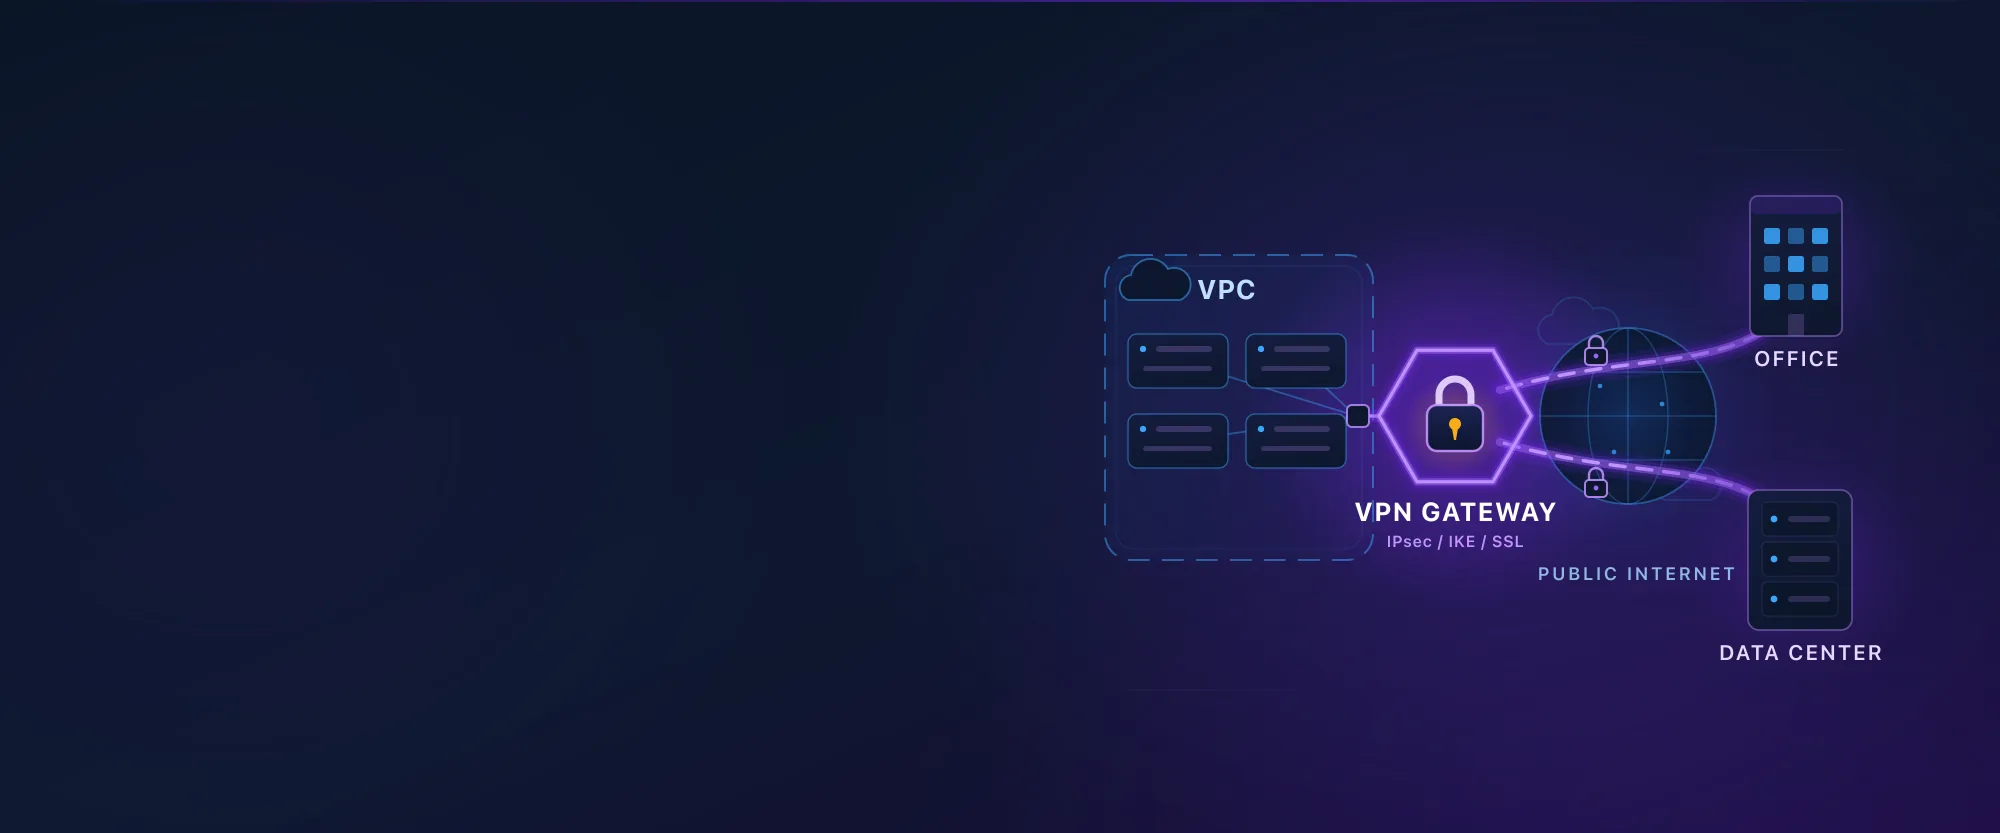

ความปลอดภัยสูง (Security)
รองรับ Internet Key Exchange (IKE), IPsec และ SSL เพื่อเพิ่มความน่าเชื่อถือและรับประกันความปลอดภัยในการรับส่งข้อมูล

มอบการเชื่อมต่อที่น่าเชื่อถือและปลอดภัยสำหรับการรับส่งข้อมูลระหว่าง VPC และเครือข่ายศูนย์ข้อมูลภายในองค์กรบนอินเทอร์เน็ต
ปรับแต่งเครือข่ายด้วย SDN ทุกการเปลี่ยนแปลงมีผลแบบเรียลไทม์
เครือข่ายที่สร้างการเชื่อมต่อที่ปลอดภัยระหว่างผู้ใช้ แอปพลิเคชันออนไลน์ เครือข่าย ที่เก็บข้อมูล และระบบอื่นๆ เพื่ออำนวยความสะดวกในการถ่ายโอนข้อมูลที่ปลอดภัยผ่านอินเทอร์เน็ต ทำให้ผู้ใช้ที่ได้รับอนุญาตสามารถสื่อสารกับระบบได้อย่างปลอดภัย โดยไม่ต้องกังวลว่าข้อมูลจะถูกเปิดเผย
พูดง่ายๆ คือ VPN Gateway ทำหน้าที่เป็นประตูเชื่อมเครือข่ายเดิมของคุณ ทั้งสำนักงานและศูนย์ข้อมูลภายในองค์กร เข้ากับทรัพยากรบนคลาวด์ผ่านอุโมงค์ที่เข้ารหัส เหมาะสำหรับการวางระบบแบบ Hybrid Cloud ที่ระบบเดิมและระบบบนคลาวด์ต้องทำงานร่วมกัน
ปลอดภัย พร้อมใช้งานสูง คุ้มค่า และเปิดใช้ได้รวดเร็ว
รองรับ Internet Key Exchange (IKE), IPsec และ SSL เพื่อเพิ่มความน่าเชื่อถือและรับประกันความปลอดภัยในการรับส่งข้อมูล
สถาปัตยกรรมแบบ hot-standby เพื่อความต่อเนื่องของเซสชัน และการหยุดทำงานเป็นศูนย์ (zero service downtime)
ให้การเชื่อมต่อบนอินเทอร์เน็ตที่ปลอดภัยเพื่อใช้การประมวลผลบนคลาวด์แบบไฮบริด คุ้มค่ากว่าสายอินเทอร์เน็ตแบบเช่าใช้
VPN Gateway เป็นบริการพร้อมใช้งานทันที รองรับการกำหนดค่าต่างๆ แบบไดนามิกสำหรับการปรับใช้งานอย่างรวดเร็ว
สองบริการนี้แก้คนละโจทย์ เข้าใจความต่างก่อนตัดสินใจจะเลือกได้ตรงงานกว่า
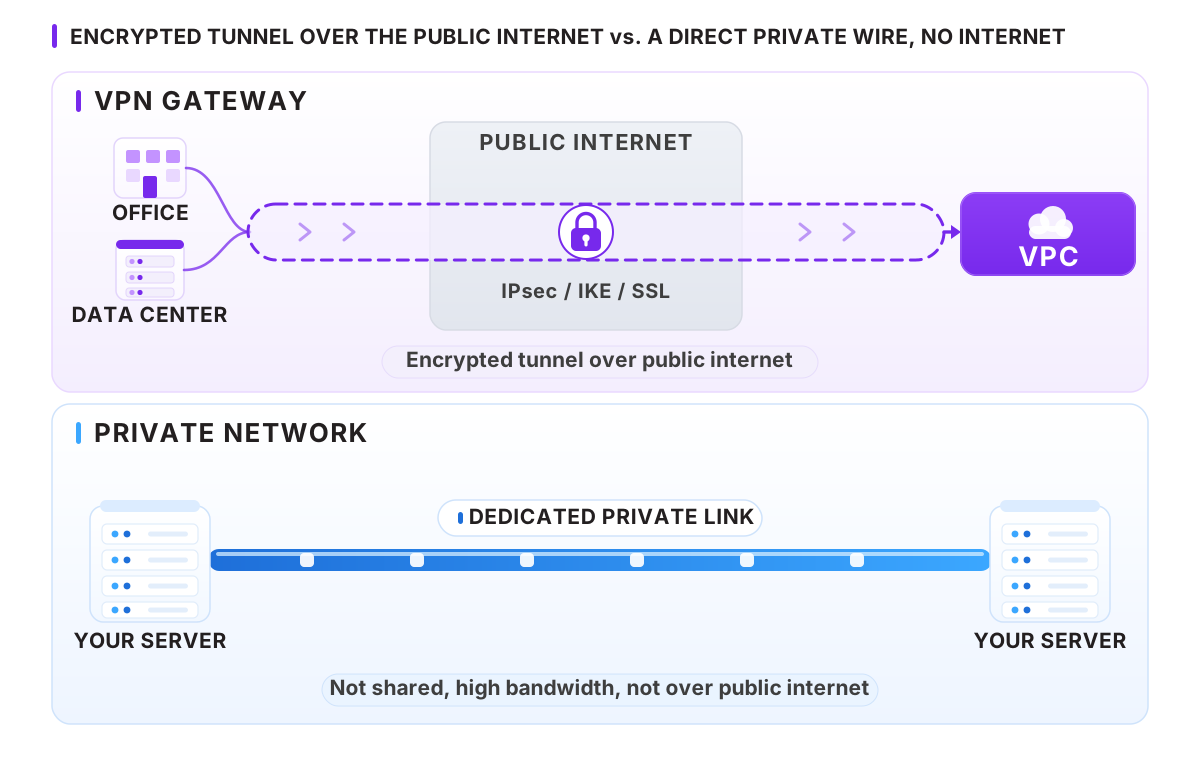
ความต่างที่สำคัญที่สุดอยู่ที่เส้นทางของข้อมูล VPN Gateway สร้างอุโมงค์ที่เข้ารหัส (IPsec / IKE / SSL) วิ่งผ่านอินเทอร์เน็ตสาธารณะเข้าสู่ VPC ของคุณ จุดเด่นคือเปิดใช้ได้เร็ว ยืดหยุ่น และคุ้มค่ากว่าการเช่าสายเชื่อมต่อเฉพาะ ส่วน Private Network เป็นลิงก์ส่วนตัวที่ไม่แชร์กับใคร เชื่อมระหว่างเซิร์ฟเวอร์ของคุณเองโดยตรง แบนด์วิดท์สูงคงที่ ความหน่วงต่ำ และไม่วิ่งผ่านอินเทอร์เน็ตสาธารณะ
| ลักษณะงาน | VPN Gateway | Private Network |
|---|---|---|
| เส้นทางข้อมูล | อุโมงค์เข้ารหัสวิ่งผ่านอินเทอร์เน็ตสาธารณะเข้าสู่ VPC | ลิงก์ส่วนตัวเฉพาะ ไม่วิ่งผ่านอินเทอร์เน็ตสาธารณะ |
| เหมาะกับ | เชื่อมออฟฟิศหรือดาต้าเซ็นเตอร์เข้าคลาวด์แบบเข้ารหัส เปิดใช้ได้เร็ว | เชื่อมเซิร์ฟเวอร์ของคุณเองที่ต้องการแบนด์วิดท์สูงคงที่และความหน่วงต่ำ |
| จุดเด่น | ยืดหยุ่น คุ้มค่ากว่าสายเช่า พร้อมใช้งานรวดเร็ว | แบนด์วิดท์สูงไม่แชร์ ความหน่วงต่ำระหว่างเซิร์ฟเวอร์ |
| การรักษาความปลอดภัย | เข้ารหัสด้วย IPsec / IKE / SSL | แยกเป็นวงส่วนตัวเฉพาะโดยไม่แชร์ |
สรุปสั้นๆ เลือก VPN Gateway เมื่อต้องการความปลอดภัยแบบเข้ารหัสในการเชื่อมออฟฟิศหรือดาต้าเซ็นเตอร์เข้าคลาวด์อย่างรวดเร็วและควบคุมต้นทุน และเลือก บริการ Private Network เมื่อต้องการแบนด์วิดท์สูงคงที่กับความหน่วงต่ำระหว่างเซิร์ฟเวอร์ของคุณเอง
Features
ครบทั้งความปลอดภัย มาตรฐานโปรโตคอล และการจัดการที่ยืดหยุ่น
มั่นใจในความปลอดภัยและความน่าเชื่อถือของสถาปัตยกรรมคลาวด์แบบ hybrid ด้วยการสร้างการเชื่อมต่อที่ปลอดภัยระหว่างศูนย์ข้อมูลในสถานที่และ VPC
รองรับมาตรฐานโปรโตคอล IPsec และ IKE เพื่อป้องกันความปลอดภัยระหว่างการรับส่งข้อมูล
เชื่อมต่อศูนย์ข้อมูลขององค์กรกับ VPC
สร้างความปลอดภัยในการเชื่อมต่อ VPN ผ่านอินเทอร์เน็ตอย่างรวดเร็ว เพื่อวางระบบประมวลผลคลาวด์แบบไฮบริด
ทรัพยากรทั้งหมดบนคลาวด์จะมีการเรียกเก็บเงินตามการใช้งานจริง และ VPN Gateway มีวิธีในการจัดการทรัพยากรที่หลากหลาย
VPN Gateway เป็นบริการพร้อมใช้งาน รองรับการกำหนดค่าแบบไดนามิกสำหรับการปรับใช้อย่างรวดเร็ว และรองรับการเรียกเก็บค่าใช้บริการตามการใช้งานจริง
สามารถเรียกใช้บริการ VPN Gateway ผ่านทาง API หรือ SDK รวมถึงสามารถจัดการบริการบนคอนโซลแบบ Visualized ได้
รองรับ SSL VPN เพื่อรักษาความปลอดภัยในการเชื่อมต่อที่สร้างขึ้นบนแพลตฟอร์มอินเทอร์เน็ตไปยัง VPC
สามคำที่มักถูกพูดรวมกัน จริงๆ แล้วทำหน้าที่คนละอย่างและเหมาะกับงานคนละแบบ
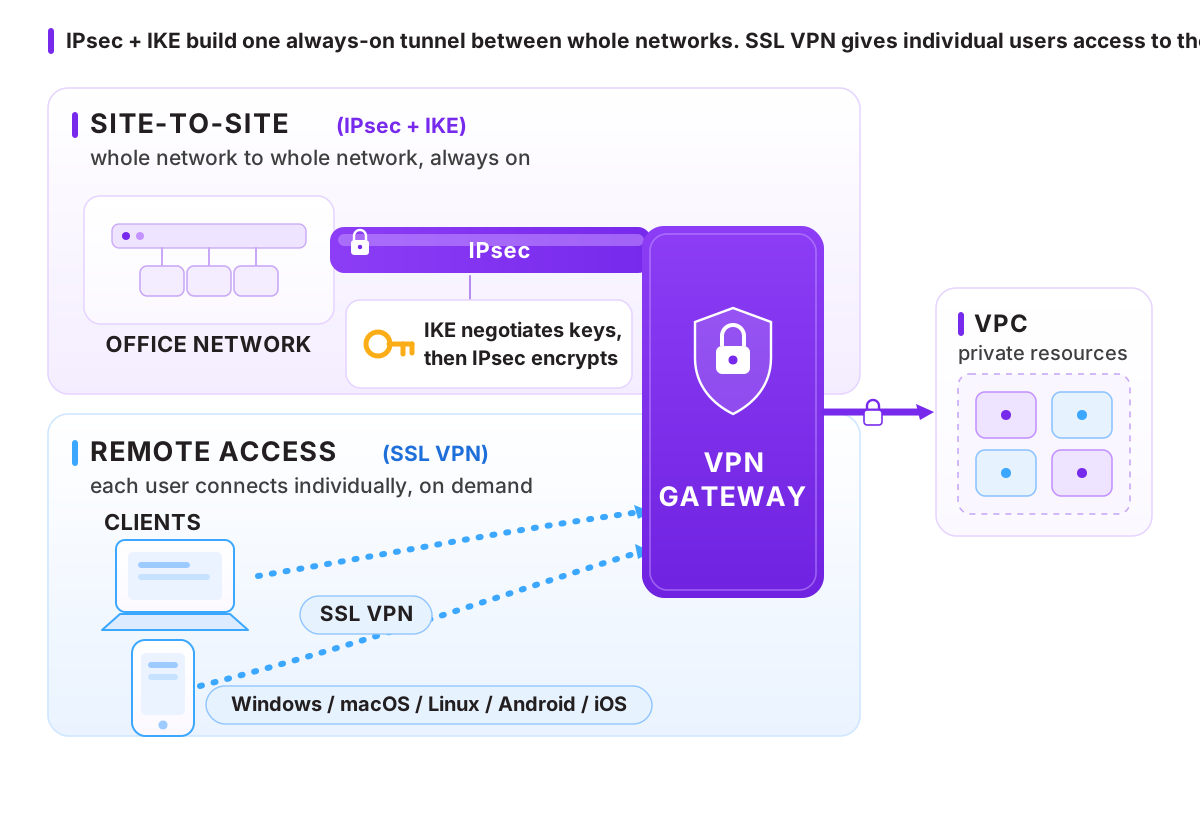
IKE (Internet Key Exchange) คือกระบวนการเจรจาและแลกเปลี่ยนกุญแจเข้ารหัสระหว่างสองฝั่งก่อนเริ่มส่งข้อมูลจริง เมื่อ IKE ตกลงกุญแจได้แล้ว IPsec จะทำหน้าที่เข้ารหัสและห่อหุ้มแพ็กเก็ตข้อมูลที่วิ่งผ่าน tunnel ทั้งสองอย่างนี้ทำงานคู่กันสำหรับการเชื่อมต่อแบบ site-to-site คือการเชื่อมทั้งเครือข่ายเข้าหากันแบบเปิดตลอดเวลา
ส่วน SSL VPN ออกแบบมาสำหรับการเข้าถึงระยะไกลของผู้ใช้รายบุคคล รองรับไคลเอ็นต์หลากหลาย เช่น Linux, macOS, Windows หรือ Android ให้พนักงานเชื่อมเข้ากับ VPC หรือบริการที่ติดตั้งใน VPC ได้อย่างปลอดภัยจากที่ไหนก็ได้
| ลักษณะการใช้งาน | โปรโตคอลที่เหมาะ |
|---|---|
| เชื่อมทั้งเครือข่ายสาขาหรือดาต้าเซ็นเตอร์เข้าหากัน (site-to-site, always-on) | IPsec + IKE |
| ให้พนักงานเข้าถึงระบบจากระยะไกลบนอุปกรณ์ของตัวเอง | SSL VPN |
พูดง่ายๆ คือ งานเชื่อมสาขาหรือดาต้าเซ็นเตอร์ทั้งวงให้เลือก IPsec คู่กับ IKE ส่วนงานให้พนักงานเข้าจากภายนอกให้เลือก SSL VPN ซึ่ง VPN Gateway รองรับได้ทั้งสองรูปแบบในบริการเดียว
ความพร้อมใช้งานสูงคือเหตุผลหลักที่องค์กรกล้าวางระบบข้ามฝั่งไว้บนอุโมงค์ VPN
สถาปัตยกรรมแบบ hot-standby หมายถึงการมีโหนดสำรองที่พร้อมรับช่วงทำงานแทนทันทีเมื่อโหนดหลักมีปัญหา ผลก็คือเซสชันการเชื่อมต่อยังคงต่อเนื่องและมุ่งสู่การหยุดทำงานเป็นศูนย์ (zero service downtime) โดยที่ผู้ใช้ปลายทางแทบไม่รู้สึกถึงการสลับ
เรื่องนี้สำคัญเป็นพิเศษกับการวางระบบ Hybrid Cloud ที่ระบบเดิมในองค์กรและระบบบนคลาวด์ต้องสื่อสารกันตลอดเวลา หากอุโมงค์ขาดแม้เพียงชั่วครู่ งานที่ทำงานข้ามฝั่ง เช่น การซิงก์ข้อมูลหรือการเรียกใช้บริการระหว่างกัน ก็อาจสะดุดตามไปด้วย การออกแบบให้มีโหนดสำรองพร้อมเสมอจึงเป็นหัวใจของการทำให้ระบบข้ามฝั่งเชื่อถือได้
นอกจากนี้ VPN Gateway ยังทำงานบนเครือข่ายที่กำหนดโดยซอฟต์แวร์ (Software-defined Network หรือ SDN) ทำให้ทุกการเปลี่ยนแปลงค่าเครือข่ายมีผลแบบเรียลไทม์ คุณจึงปรับเส้นทางหรือค่าการเชื่อมต่อได้ทันทีโดยไม่ต้องรอ เป็นความยืดหยุ่นที่เสริมความพร้อมใช้งานสูงให้สมบูรณ์ยิ่งขึ้น
รับส่งข้อมูลอย่างปลอดภัยระหว่างระบบภายในองค์กรกับคลาวด์
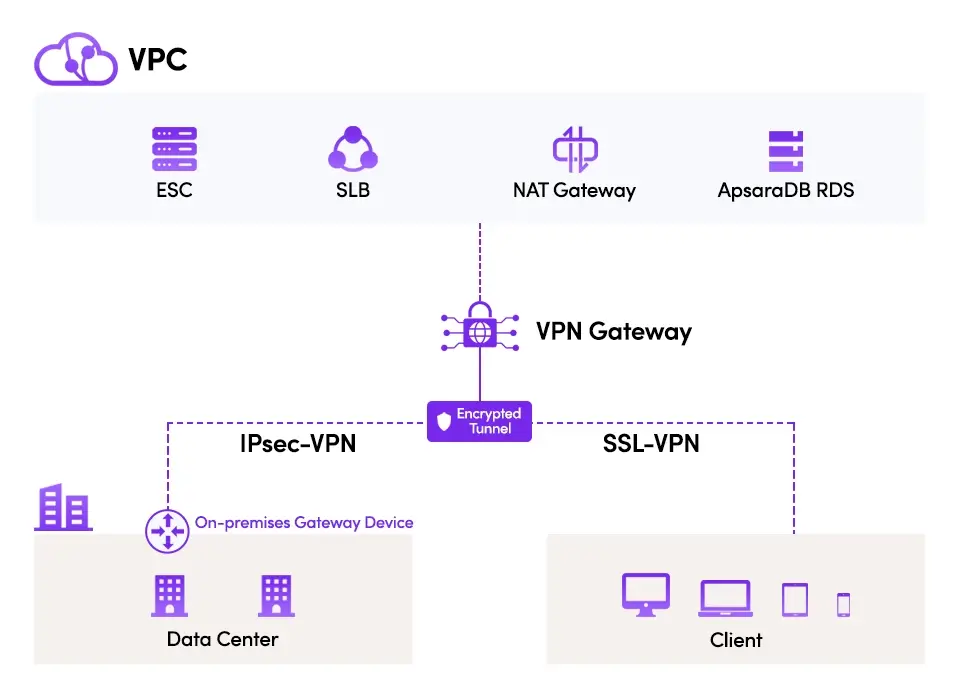
ในสถานการณ์นี้ ระบบขององค์กรมีทั้งศูนย์ข้อมูลภายในองค์กรและศูนย์ข้อมูลบนคลาวด์ โมดูลงานต่างๆ ถูกสร้างขึ้นบน VPC ของเรา เพื่อแยกเครือข่ายประมวลผลบนคลาวด์ออกจากกันอย่างสมบูรณ์ โดยศูนย์ข้อมูลภายในองค์กรและศูนย์ข้อมูลบนคลาวด์จะแลกเปลี่ยนข้อมูลกันผ่านอินเทอร์เน็ต ผ่านอุโมงค์ที่เข้ารหัสของ VPN Gateway
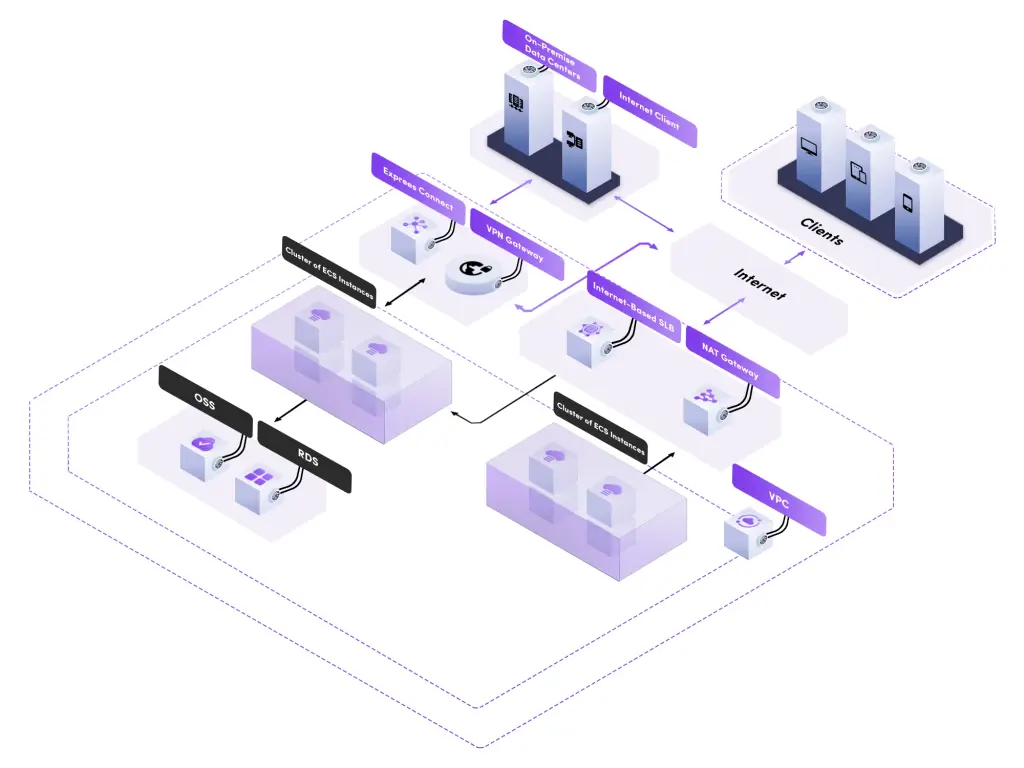
ใช้เครือข่ายที่กำหนดโดยซอฟต์แวร์ (Software-defined Network หรือ SDN) ช่วยให้คุณสามารถปรับแต่งและจัดการเครือข่ายของคุณได้ ทุกการเปลี่ยนแปลงที่เกิดขึ้นบน VPN Gateway จะส่งผลแบบเรียลไทม์
เพื่อรักษาความปลอดภัยของข้อมูลบนอินเทอร์เน็ตและป้องกันการเปิดเผยข้อมูลของคุณ การสื่อสารระหว่าง VPC แบบแยกกันจะได้รับการเข้ารหัสแบบ IPsec
เกตเวย์ VPN ใช้สำหรับเชื่อมต่อระหว่างศูนย์ข้อมูลภายในองค์กรกับข้อมูลบนคลาวด์ เพื่อลดค่าใช้จ่าย
เลือกได้ทั้งการเชื่อมเครือข่ายทั้งวงและการให้ผู้ใช้เข้าถึงจากระยะไกล
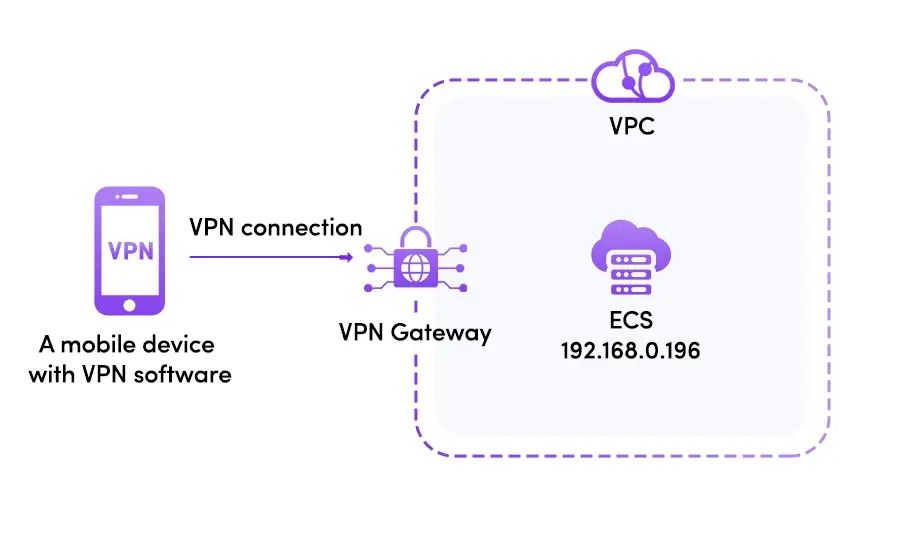
สามารถเชื่อมต่อศูนย์ข้อมูลเข้ากับ Virtual Private Cloud (VPC) ผ่านการเชื่อมต่อ IPsec-VPN ได้ และผู้ใช้จะสามารถเข้าถึงแอปพลิเคชันระดับองค์กรที่ติดตั้งบนแพลตฟอร์มของเราจากระยะไกลได้
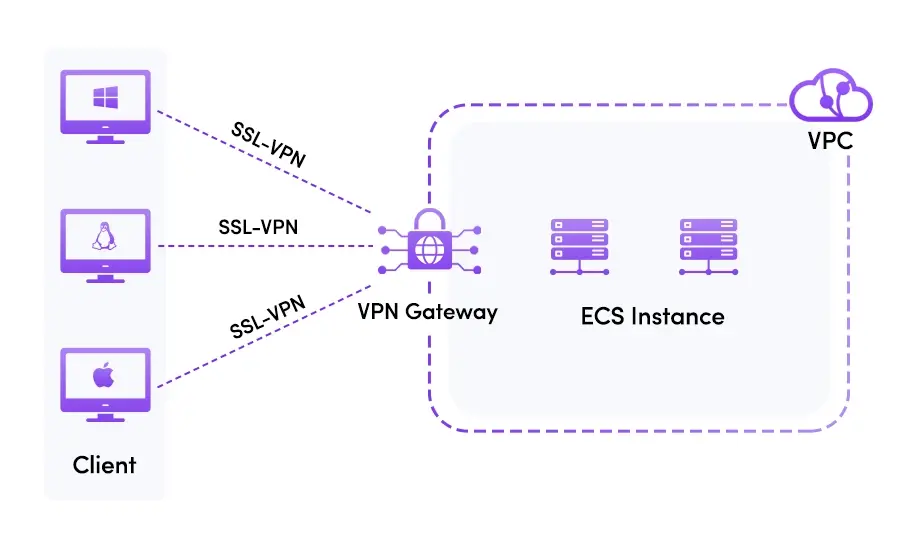
SSL-VPN อนุญาตให้เชื่อมต่อแอปพลิเคชันกับไคลเอ็นต์ที่ต่างๆ เช่น Linux, macOS, Windows หรือ Android ระหว่างผู้ใช้เข้ากับ Virtual Private Cloud (VPC) หรือบริการที่ติดตั้งใน VPC ได้อย่างปลอดภัย
เริ่มจากลักษณะงานของคุณ แล้วจึงเลือกรูปแบบการเชื่อมต่อและระดับแบนด์วิดท์ที่พอดี
| ลักษณะงาน | รูปแบบที่แนะนำ | Bandwidth ที่เหมาะ |
|---|---|---|
| เชื่อมสาขาเล็กหรือสำนักงานย่อยเข้าคลาวด์ | IPsec site-to-site | 10 ถึง 100 Mbit/s |
| เชื่อมดาต้าเซ็นเตอร์กับคลาวด์แบบ Hybrid ปริมาณข้อมูลสูง | IPsec site-to-site | 200 ถึง 1,000 Mbit/s |
| ให้พนักงานเข้าถึงระบบจากระยะไกล | SSL VPN (remote access) | ตามจำนวนผู้ใช้งาน |
Bangkok รองรับ 10, 100 และ 200 Mbit/s ส่วน Singapore มีให้เลือกตั้งแต่ 10 ไปจนถึง 1,000 Mbit/s และยังรองรับหลายภูมิภาคทั่วโลก สอบถามความพร้อมของภูมิภาคที่ต้องการได้ ทรัพยากรคิดค่าบริการตามการใช้งานจริง (pay-as-you-go) ทีมงานประเมินและเสนอราคาให้ฟรี
ทีมงานช่วยดูแลตั้งแต่วางแผนจนเชื่อมต่อและทดสอบเสร็จ
ตรวจเครือข่ายฝั่งออฟฟิศหรือดาต้าเซ็นเตอร์และระบบที่อยู่บน VPC เลือกรูปแบบการเชื่อมต่อ (site-to-site หรือ remote access) พร้อมเลือกภูมิภาคและระดับแบนด์วิดท์ที่เหมาะสม
สร้างเกตเวย์ผ่านคอนโซลแบบ Visualized หรือเรียกใช้งานผ่าน API และ SDK ตามที่สะดวก
กำหนดค่าพารามิเตอร์การเข้ารหัสให้ตรงกับอุปกรณ์ฝั่งสำนักงานหรือดาต้าเซ็นเตอร์ของคุณ
เชื่อมเครือข่ายเข้ากับ VPC แล้วทดสอบการรับส่งข้อมูลให้ครบก่อนเปิดใช้งานจริง
เปิดการเข้าถึงระยะไกลให้พนักงานบน Windows, macOS, Linux หรือ Android เชื่อมเข้าระบบได้อย่างปลอดภัย
ตรวจสอบสถาปัตยกรรม hot-standby และการมอนิเตอร์ พร้อมปรับแต่งค่าเครือข่ายผ่าน SDN ได้แบบเรียลไทม์ ทีมงานช่วยตั้งค่าและทดสอบให้
FAQs
VPN Gateway คือบริการเกตเวย์ที่สร้างการเชื่อมต่อแบบเข้ารหัส (encrypted tunnel) ระหว่างเครือข่ายของคุณ เช่น สำนักงานหรือศูนย์ข้อมูลภายในองค์กร เข้ากับ Virtual Private Cloud (VPC) บนคลาวด์ ผ่านอินเทอร์เน็ตสาธารณะ ข้อมูลที่วิ่งผ่าน tunnel จะถูกเข้ารหัสตามมาตรฐาน IPsec, IKE และ SSL ทำให้ผู้ใช้ที่ได้รับอนุญาตสื่อสารกับระบบได้อย่างปลอดภัย โดยไม่ต้องกังวลว่าข้อมูลจะถูกเปิดเผยระหว่างทาง
เหมาะกับองค์กรที่ต้องการเชื่อมระบบเดิมที่อยู่ในออฟฟิศหรือดาต้าเซ็นเตอร์เข้ากับทรัพยากรบนคลาวด์แบบ Hybrid Cloud ไม่ว่าจะเป็นการเชื่อมทั้งเครือข่ายแบบ site-to-site หรือให้พนักงานเข้าถึงระบบจากระยะไกลผ่าน SSL VPN โดยไม่ต้องลงทุนวางสายเชื่อมต่อเฉพาะที่มีราคาสูง
ความต่างหลักอยู่ที่เส้นทางของข้อมูล VPN Gateway สร้าง tunnel ที่เข้ารหัสวิ่งผ่านอินเทอร์เน็ตสาธารณะเข้าสู่ VPC จุดเด่นคือเปิดใช้เร็ว ยืดหยุ่น และคุ้มค่ากว่าการเช่าสายเชื่อมต่อเฉพาะ ส่วน Private Network เป็นลิงก์ส่วนตัวความเร็วสูงที่ไม่แชร์กับใคร เชื่อมระหว่างเซิร์ฟเวอร์ของคุณเองโดยตรง และไม่วิ่งผ่านอินเทอร์เน็ตสาธารณะ
เลือก VPN Gateway เมื่อคุณต้องการความปลอดภัยแบบเข้ารหัสในการเชื่อมออฟฟิศหรือดาต้าเซ็นเตอร์เข้าคลาวด์อย่างรวดเร็วและควบคุมต้นทุน และเลือก Private Network เมื่อต้องการแบนด์วิดท์สูงคงที่กับความหน่วงต่ำระหว่างเซิร์ฟเวอร์ของคุณเอง ดูรายละเอียดบริการ Private Network เพิ่มเติมเพื่อเปรียบเทียบก่อนตัดสินใจได้
IKE (Internet Key Exchange) คือกระบวนการเจรจาและแลกเปลี่ยนกุญแจเข้ารหัสระหว่างสองฝั่งก่อนเริ่มส่งข้อมูลจริง เมื่อ IKE ตกลงกุญแจได้แล้ว IPsec จะทำหน้าที่เข้ารหัสและห่อหุ้มแพ็กเก็ตข้อมูลที่วิ่งผ่าน tunnel ทั้งสองอย่างนี้ทำงานคู่กันสำหรับการเชื่อมต่อแบบ site-to-site คือการเชื่อมทั้งเครือข่ายเข้าหากัน
ส่วน SSL VPN ออกแบบมาสำหรับการเข้าถึงระยะไกลของผู้ใช้รายบุคคล รองรับไคลเอ็นต์หลากหลาย เช่น Linux, macOS, Windows หรือ Android ให้พนักงานเชื่อมเข้ากับ VPC หรือบริการที่ติดตั้งใน VPC ได้อย่างปลอดภัยจากที่ไหนก็ได้ พูดง่ายๆ คือ IPsec กับ IKE เหมาะกับการเชื่อมสำนักงานทั้งสาขา ส่วน SSL VPN เหมาะกับการเชื่อมอุปกรณ์ของผู้ใช้แต่ละคน
Site-to-Site VPN เชื่อมเครือข่ายทั้งวงเข้าหากัน เช่น เชื่อมเครือข่ายสำนักงานหรือดาต้าเซ็นเตอร์ทั้งหมดเข้ากับ VPC ทำให้ทุกเครื่องในสองฝั่งคุยกันได้เหมือนอยู่วงเดียวกัน เหมาะกับการวางระบบ Hybrid Cloud ที่ต้องการให้ระบบเดิมกับระบบบนคลาวด์ทำงานร่วมกันตลอดเวลา โดยใช้ IPsec และ IKE เป็นหลัก
Remote Access VPN เน้นให้ผู้ใช้รายบุคคลเชื่อมเข้าระบบจากระยะไกล เช่น พนักงานที่ทำงานนอกสถานที่ ผ่าน SSL VPN บนอุปกรณ์ของตัวเอง หลายองค์กรใช้ทั้งสองแบบพร้อมกัน คือ site-to-site สำหรับเชื่อมสำนักงานหลัก และ SSL VPN สำหรับพนักงานที่เข้าจากภายนอก ซึ่ง VPN Gateway รองรับได้ทั้งสองรูปแบบในบริการเดียว
ข้อมูลทุกชุดที่วิ่งผ่าน tunnel จะถูกเข้ารหัสด้วยมาตรฐาน IPsec โดยมี IKE ทำหน้าที่แลกเปลี่ยนกุญแจอย่างปลอดภัยก่อนเริ่มรับส่งข้อมูล แม้ tunnel จะวิ่งผ่านอินเทอร์เน็ตสาธารณะ แต่ผู้ที่ดักจับ traffic ระหว่างทางจะไม่สามารถอ่านเนื้อหาได้ และการสื่อสารระหว่าง VPC ที่แยกกันก็ได้รับการเข้ารหัสแบบ IPsec เช่นกัน
นอกจากการเข้ารหัสแล้ว ระบบยังทำงานบนโครงสร้างพื้นฐานที่มีไฟร์วอลล์คอยคัดกรองและตรวจสอบข้อมูล พร้อมระบบป้องกันการโจมตี ทำให้การเชื่อมต่อระหว่างสำนักงาน ดาต้าเซ็นเตอร์ และ VPC มีความน่าเชื่อถือและปลอดภัยตลอดเส้นทาง
VPN Gateway ออกแบบด้วยสถาปัตยกรรมแบบ hot-standby หมายความว่ามีโหนดสำรองพร้อมรับช่วงทำงานแทนทันทีหากโหนดหลักมีปัญหา ช่วยให้เซสชันการเชื่อมต่อมีความต่อเนื่องและมุ่งสู่การหยุดทำงานเป็นศูนย์ (zero service downtime) โดยที่ผู้ใช้ปลายทางแทบไม่รู้สึกถึงการสลับ
สำหรับองค์กรที่พึ่งพาการเชื่อมต่อระหว่างระบบเดิมกับคลาวด์ในงานประจำวัน ความพร้อมใช้งานสูงเป็นเรื่องสำคัญมาก เพราะหาก tunnel ขาดแม้ชั่วครู่ก็อาจกระทบทั้งระบบที่ทำงานข้ามฝั่ง สถาปัตยกรรม hot-standby จึงเป็นหัวใจของการวางระบบ Hybrid Cloud ให้เชื่อถือได้
ได้ครับ VPN Gateway ใช้เชื่อมศูนย์ข้อมูลภายในองค์กรหรือเครือข่ายสำนักงานเข้ากับ VPC ผ่าน IPsec-VPN โดยฝั่งของคุณต้องมีอุปกรณ์หรือเราเตอร์ที่รองรับ IPsec และ IKE เพื่อตั้งค่าพารามิเตอร์การเชื่อมต่อให้ตรงกับฝั่งเกตเวย์ เมื่อ tunnel ขึ้นแล้ว เครื่องในเครือข่ายเดิมจะเข้าถึงแอปพลิเคชันและบริการที่อยู่ใน VPC ได้เหมือนอยู่วงเดียวกัน
บริการยังใช้เครือข่ายที่กำหนดโดยซอฟต์แวร์ (Software-defined Network หรือ SDN) ทำให้ทุกการเปลี่ยนแปลงค่าเครือข่ายบน VPN Gateway มีผลแบบเรียลไทม์ และเรียกใช้ผ่านคอนโซลแบบ Visualized หรือผ่าน API และ SDK ได้ ทีมงานช่วยวางค่าและทดสอบให้ตั้งแต่ต้นเพื่อให้เชื่อมต่อได้ราบรื่น
รองรับแบนด์วิดท์หลายระดับให้เลือกตามปริมาณการใช้งานจริง ตั้งแต่ 10 Mbit/s ไปจนถึง 1,000 Mbit/s โดยที่ Bangkok เริ่มต้นที่ 10, 100 และ 200 Mbit/s ส่วน Singapore มีให้เลือกตั้งแต่ 10 ไปจนถึง 1,000 Mbit/s คุณเลือกระดับที่พอดีกับ traffic ของคุณและปรับได้เมื่อความต้องการเปลี่ยน
นอกจากไทยและสิงคโปร์แล้ว ยังมีภูมิภาคให้เลือกใช้เพิ่มเติมหลายแห่ง เพื่อวางเกตเวย์ให้ใกล้กับผู้ใช้หรือระบบปลายทางมากที่สุด หากต้องการทราบว่าภูมิภาคที่คุณสนใจพร้อมให้บริการหรือไม่ และแบนด์วิดท์ระดับใดเหมาะกับงานของคุณ ทีมงานประเมินและแนะนำให้ได้ฟรี
ทรัพยากรบนคลาวด์รวมถึง VPN Gateway คิดค่าบริการตามการใช้งานจริง (pay-as-you-go) และมีวิธีจัดการทรัพยากรที่หลากหลาย คุณจึงจ่ายตามระดับแบนด์วิดท์และรูปแบบการเชื่อมต่อที่ใช้จริง ไม่ต้องเหมาจ่ายเป็นแพ็กเกจสำเร็จรูปที่อาจเกินความจำเป็น
เนื่องจากต้นทุนขึ้นกับแบนด์วิดท์ ภูมิภาค และรูปแบบการเชื่อมต่อ (site-to-site หรือ remote access) เราจึงเสนอราคาให้ตรงกับการใช้งานของแต่ละองค์กรมากกว่าตั้งราคาตายตัว ติดต่อทีมงานเพื่อขอใบเสนอราคาตามความต้องการของคุณได้ฟรี ไม่มีข้อผูกมัด
เริ่มได้จากการให้ทีมงานช่วยสำรวจเครือข่ายปัจจุบันของคุณ ทั้งฝั่งออฟฟิศหรือดาต้าเซ็นเตอร์และระบบที่อยู่บน VPC แล้ววางแผนรูปแบบการเชื่อมต่อ เลือกโปรโตคอลและระดับแบนด์วิดท์ที่เหมาะสม จากนั้นตั้งค่า IPsec, IKE หรือ SSL VPN ทดสอบ tunnel และเปิดใช้งานจริงพร้อมระบบ hot-standby
หากพร้อมเริ่มหรืออยากปรึกษาก่อน ทีมงานยินดีประเมินและเสนอราคาให้ฟรี ไม่มีข้อผูกมัด โทร 098-894-2499, 082-653-2659 หรือแอดไลน์ @thaidatacloud ได้ตลอด หรือฝากข้อมูลผ่านหน้าติดต่อเพื่อให้เราติดต่อกลับ
บริการที่เกี่ยวข้อง
ทีมงานช่วยประเมินรูปแบบการเชื่อมต่อ แบนด์วิดท์ และภูมิภาคที่เหมาะกับธุรกิจของคุณ ปรึกษาฟรี ไม่มีข้อผูกมัด


