
Managed Services · MSSP ความปลอดภัยไซเบอร์Managed Security Services ทีมความปลอดภัยไซเบอร์ที่เฝ้าระบบของคุณตลอด 24 ชั่วโมง
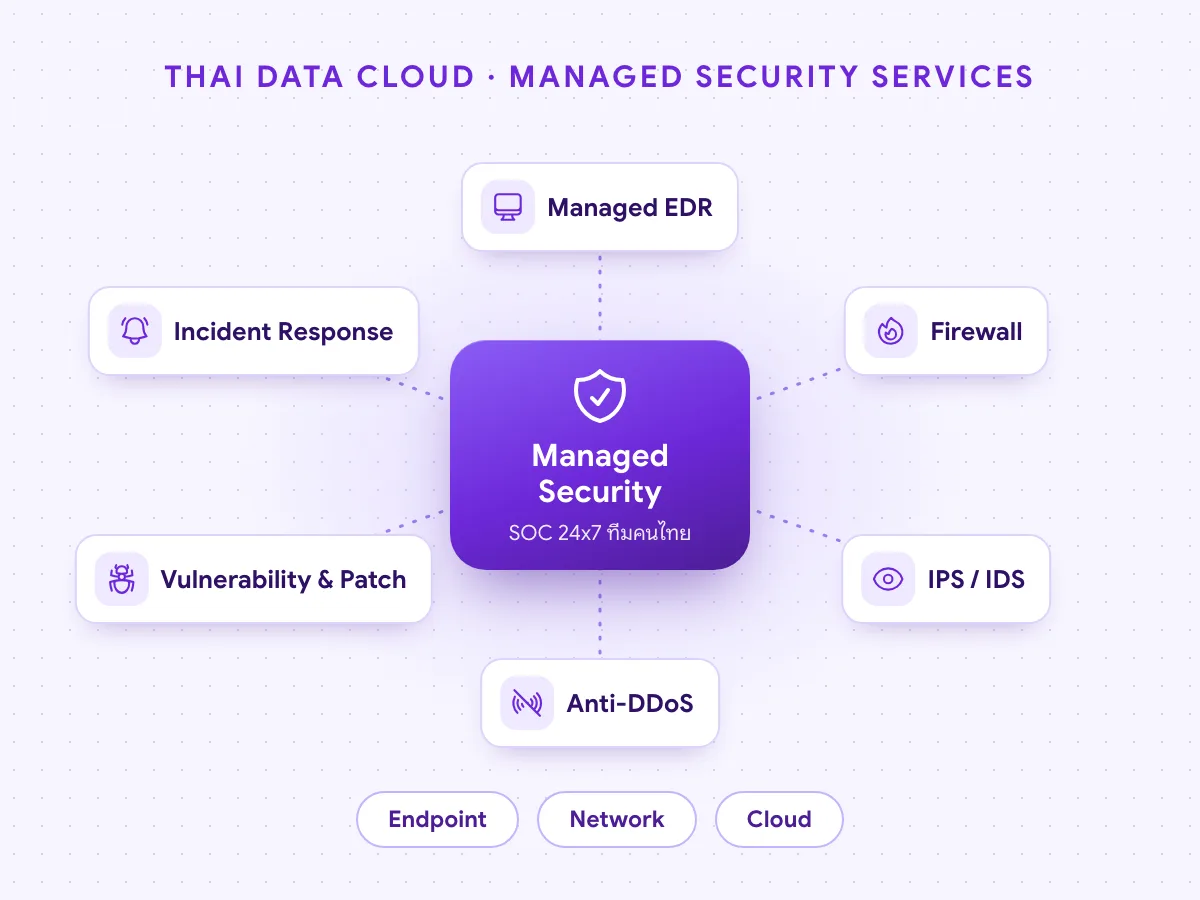
Managed Security Services จาก THAI DATA CLOUD คือการให้ทีมความปลอดภัยของเราเฝ้าระวังและรับมือภัยไซเบอร์แทนองค์กร ตั้งแต่เครื่องพนักงาน เครือข่ายในสำนักงาน ไปจนถึงเซิร์ฟเวอร์บนคลาวด์ ทั้งดูแล Firewall และ EDR สแกนช่องโหว่ อุดแพตช์ และเข้ารับมือทันทีเมื่อเกิดเหตุ โดยไม่ต้องลงทุนตั้ง SOC เอง
- ทีม SOC คนไทย
- ข้อมูลอยู่ในประเทศไทย
- ช่วยเตรียมตาม PDPA และ พ.ร.บ.ไซเบอร์ฯ
มาตรฐานที่ได้รับการรับรอง
- Data Center ในไทย TIA-942 Tier 3+
- Uptime SLA 99.9%
LINE ID @thaidatacloudแชทกับฝ่ายขาย
24x7x365 Online Supportดูแลทุกวันตลอด 24 ชม.
คำตอบสั้น
Managed Security Services คืออะไร
Managed Security Services คือบริการที่ผู้ให้บริการด้านความปลอดภัย (MSSP) รับเฝ้าระวังและจัดการระบบรักษาความปลอดภัยไซเบอร์ขององค์กรอย่างต่อเนื่อง ทั้ง Firewall, EDR, การสแกนช่องโหว่ การติดตาม Log และการรับมือเหตุการณ์ ทำให้องค์กรมีศูนย์ SOC ทำงาน 24 ชั่วโมงในรูปค่าบริการรายเดือน
ข้อมูลสำคัญ
- เฝ้าระวัง Endpoint, Network และ Cloud Server แบบ 24x7x365
- ดูแล Next Generation Firewall และ WAF ได้ทั้งบนคลาวด์และที่ไซต์ลูกค้า
- คลาวด์ของ THAI DATA CLOUD มี Anti-DDoS 5 Gbps ให้ฟรี
- ทำงานภายใต้ ISO/IEC 27001 บน Data Center Tier 3+ ในประเทศไทย
- เก็บ Log 90 วันตาม พ.ร.บ.คอมพิวเตอร์
ความเสี่ยงที่ Managed Security Services ช่วยปิด
เครื่องพนักงานคือทางเข้า
Phishing และ Ransomware เข้าทางเครื่องพนักงาน ซึ่ง Anti-virus ทั่วไปมักตรวจไม่ทัน
ช่องโหว่สะสม
Server, OS และแอปพลิเคชันมีช่องโหว่ใหม่ตลอด แต่ไม่มีรอบอัปเดตแพตช์ที่สม่ำเสมอ
ระบบล่มจาก DDoS
การโจมตีแบบ DDoS ทำให้ลูกค้าเข้าระบบไม่ได้ เสียทั้งรายได้และชื่อเสียง
พิสูจน์การป้องกันไม่ได้
เมื่อถูกตรวจสอบตาม PDPA หรือ พ.ร.บ.ไซเบอร์ฯ ไม่มี Log และรายงานที่แสดงว่าได้ป้องกันแล้ว
Managed Security Services ดูแลอะไรบ้าง แยกตามชั้นของระบบ
การโจมตีไม่ได้เข้ามาทางเดียว Managed Security Services ของเราจึงแบ่งงานตามชั้นของระบบไอที เพื่อให้ทุกชั้นมีคนรับผิดชอบและไม่มีช่องว่างระหว่างกัน
1. Endpoint & User Security
ติดตั้งและบริหาร Managed EDR บนเครื่องพนักงานเพื่อตรวจจับและจำกัดวง Ransomware, Malware และการโจมตีแบบ Fileless พร้อมแนะนำและจัดการสิทธิ์ผู้ใช้ (IAM)
2. Network & Perimeter Security
ตั้งค่าและดูแล Firewall ทั้งในสำนักงานและบนคลาวด์ ติดตั้ง IPS/IDS ตรวจจับการบุกรุก และป้องกัน DDoS ที่มุ่งเป้า Gateway และ Cloud Server
3. Cloud & Infrastructure Security
Hardening เซิร์ฟเวอร์ Linux, Windows และฐานข้อมูลตาม Best Practice สแกนช่องโหว่ และติดตั้งแพตช์ของ OS, Middleware และแอปพลิเคชันเป็นรอบ
4. Security Operations 24x7
รวม Log และเหตุการณ์ด้านความปลอดภัยไว้ที่เดียว เฝ้าระวังตลอดเวลา และเมื่อเกิดเหตุทีมเข้าควบคุม กู้คืน และช่วยวิเคราะห์ทางนิติวิทยาศาสตร์ดิจิทัล (Forensics) เมื่อจำเป็น
ตั้ง SOC เอง หรือใช้ Managed Security Services
ศูนย์ SOC ที่ทำงานได้จริง 24 ชั่วโมงต้องมีนักวิเคราะห์หลายคนเข้าเวรต่อเนื่อง มีเครื่องมือ SIEM และ EDR ที่ต้องจ่าย License ทุกปี และต้องฝึกทีมให้ทันภัยใหม่ตลอด องค์กรขนาดกลางส่วนใหญ่จึงไม่คุ้มที่จะตั้งเอง
Managed Security Services เปลี่ยนการลงทุนก้อนใหญ่นั้นเป็นค่าบริการรายเดือนที่คาดการณ์ได้ องค์กรได้ทีมและเครื่องมือระดับ SOC ทันที ส่วนทีมไอทีภายในยังคุมนโยบายและการตัดสินใจเหมือนเดิม
| ประเด็น | ตั้ง SOC เอง | Managed Security Services |
|---|---|---|
| เวลาเริ่มใช้งาน | หลายเดือน ตั้งแต่จ้างคนถึงจูนเครื่องมือ | เริ่มจากประเมินระบบ แล้วติดตั้งตามขอบเขต |
| คนเข้าเวร 24 ชั่วโมง | ต้องจ้างและรักษาทีมเอง | รวมในบริการ |
| เครื่องมือ SIEM / EDR | ซื้อ License และดูแลเอง | ผู้ให้บริการจัดการให้ |
| ค่าใช้จ่าย | ลงทุนสูงและผันผวนตามคน | รายเดือนตามขอบเขตที่ตกลง |
| รายงานเพื่อตรวจสอบ | ต้องจัดทำเอง | ส่งรายงานความปลอดภัยเป็นประจำ |
Managed Security Services ช่วยเรื่อง PDPA และ พ.ร.บ.ไซเบอร์ฯ อย่างไร
พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) กำหนดให้ผู้ควบคุมข้อมูลจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม ส่วน พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 วางหน้าที่ให้หน่วยงานของรัฐและหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ดูแลความปลอดภัยอย่างเป็นระบบ ภายใต้การกำกับของ สกมช.
สิ่งที่ผู้ตรวจสอบมักขอดูคือหลักฐานว่าได้ป้องกัน เฝ้าระวัง และรับมือจริง Managed Security Services ช่วยสร้างหลักฐานเหล่านั้นอย่างต่อเนื่อง ทั้ง Log ที่เก็บตามกฎหมาย รายงานภัยคุกคามที่ถูกบล็อก ประวัติการติดตั้งแพตช์ และรายงานเหตุการณ์หลังรับมือ
- เก็บ Log จราจรคอมพิวเตอร์ 90 วันตาม พ.ร.บ.คอมพิวเตอร์
- ระบบบนคลาวด์ของเราอยู่ใน Data Center ในประเทศไทย ตอบเรื่องที่ตั้งข้อมูลได้ชัดเจน
- รายงานความปลอดภัยประจำงวด ใช้ประกอบการตรวจสอบภายในและภายนอก
- ขั้นตอนรับมือเหตุการณ์ที่เขียนไว้ล่วงหน้า พร้อมรายงานสรุปหลังเกิดเหตุ
บริการความปลอดภัยที่เลือกเพิ่มได้
นอกจากงานเฝ้าระวังรายเดือน องค์กรเลือกบริการเฉพาะเรื่องเพิ่มได้ ดูรายละเอียดและแพ็กเกจทั้งหมดได้ที่หน้า Cybersecurity องค์กร
Cybersecurity องค์กร
SOC as a Service, MDR, Managed Firewall และ WAF, Log Management, Pentest และงาน PDPA ในหน้าเดียว
ดูบริการทั้งหมดAnti Spam Gateway
กรองสแปม ไวรัส และฟิชชิ่งก่อนเข้ากล่องอีเมล ตรวจ SPF, DKIM, DMARC
ดู Anti Spam GatewayBackup กัน Ransomware
สำรองข้อมูลและกู้คืนระบบ เมื่อการป้องกันชั้นอื่นพลาด
ดู Backup & DRManaged Email Services
ดูแลความปลอดภัยและความพร้อมใช้ของอีเมลองค์กรทั้งระบบ
ดู Managed Emailเริ่มใช้ Managed Security Services ใน 4 ขั้นตอน
- 1
ประเมินความเสี่ยง
สำรวจระบบปัจจุบันทั้งเครื่องพนักงาน เครือข่าย และเซิร์ฟเวอร์ แล้วจัดลำดับความเสี่ยงที่ต้องแก้ก่อน
- 2
ออกแบบขอบเขตและ SLA
กำหนดระบบที่เฝ้าระวัง ระดับความรุนแรงของเหตุ ช่องทางแจ้งเตือน และผู้มีอำนาจตัดสินใจ
- 3
ติดตั้งและเชื่อมระบบ
ติดตั้ง EDR ตั้งค่า Firewall และส่ง Log เข้าระบบเฝ้าระวังกลาง พร้อมทดสอบการแจ้งเตือน
- 4
เฝ้าระวังและรายงาน
ทีม Managed Security Services เฝ้าระวัง 24x7 รับมือเหตุตามขั้นตอนที่ตกลง และส่งรายงานความปลอดภัยเป็นประจำ
อ่านต่อ / บริการที่เกี่ยวข้อง
ข้อมูลโดยทีมวิศวกร THAI DATA CLOUD · ตรวจทานล่าสุด
ให้ทีมความปลอดภัยเฝ้าระบบแทนคุณ
เริ่ม Managed Security Services จากการประเมินความเสี่ยงของระบบปัจจุบัน แล้วเลือกขอบเขตการเฝ้าระวังที่เหมาะกับองค์กร ปรึกษาฟรี ไม่มีข้อผูกมัด
คำถามที่พบบ่อยเรื่อง Managed Security Services
Managed Security Services กับ SOC as a Service ต่างกันอย่างไร
SOC as a Service คือส่วนงานเฝ้าระวังและวิเคราะห์ภัยคุกคาม ส่วน Managed Security Services กว้างกว่า คือรวมการติดตั้งและดูแลเครื่องมือป้องกัน เช่น Firewall และ EDR การอุดแพตช์ และการรับมือเหตุไว้ด้วย
MSSP คืออะไร
MSSP (Managed Security Service Provider) คือผู้ให้บริการที่รับดูแลความปลอดภัยไซเบอร์ให้องค์กรอื่นอย่างต่อเนื่อง ตามขอบเขตและ SLA ที่ตกลง เป็น Managed Service Provider ที่เชี่ยวชาญด้านความปลอดภัยโดยเฉพาะ
Managed Security Services ราคาเท่าไร
ขึ้นกับจำนวนเครื่อง จำนวนระบบที่ส่ง Log และขอบเขตการรับมือเหตุ ทีมประเมินความเสี่ยงและเสนอราคาให้ก่อนเริ่มบริการ ดูแพ็กเกจความปลอดภัยแต่ละด้านได้ที่หน้า Cybersecurity องค์กร
ดูแลระบบที่ไม่ได้อยู่บนคลาวด์ของ THAI DATA CLOUD ได้ไหม
ได้ ขอบเขตของ Managed Security Services ครอบคลุมเครื่องพนักงาน เครือข่ายและ Firewall ในสำนักงาน เซิร์ฟเวอร์ On-Premise และคลาวด์รายอื่น เพราะการโจมตีส่วนใหญ่เริ่มจากนอกคลาวด์
ถ้าโดน Ransomware ทีมช่วยอะไรได้บ้าง
ทีม Managed Security Services เข้าจำกัดวงเครื่องที่ติดเชื้อ ตัดการแพร่กระจาย กู้คืนระบบจากข้อมูลสำรอง และช่วยวิเคราะห์ว่าผู้โจมตีเข้ามาทางไหน เพื่อปิดช่องทางนั้นไม่ให้เกิดซ้ำ
ช่วยให้องค์กรผ่านข้อกำหนด PDPA ได้ไหม
Managed Security Services ช่วยในส่วนมาตรการความปลอดภัยและหลักฐาน เช่น Log การเข้าถึง รายงานการป้องกัน และขั้นตอนรับมือเหตุ ส่วนนโยบายและการจัดการข้อมูลส่วนบุคคลยังเป็นหน้าที่ขององค์กรในฐานะผู้ควบคุมข้อมูล
มีทีมไอทีอยู่แล้ว ต้องเปลี่ยน Firewall ที่ใช้อยู่ไหม
ไม่จำเป็นเสมอไป ทีมจะประเมินอุปกรณ์เดิมก่อนว่ายังรองรับการดูแลและการส่ง Log ได้หรือไม่ แล้วเสนอเฉพาะส่วนที่ควรเปลี่ยน
เริ่มต้นอย่างไรถ้ายังไม่รู้ว่าระบบเสี่ยงแค่ไหน
เริ่มจาก Cyber Health Check ที่หน้า Cybersecurity องค์กร ทีมสรุปความเสี่ยงสำคัญ 10 อันดับแรกภายใน 7 วันทำการ แล้วใช้ผลนั้นกำหนดขอบเขตงานเฝ้าระวัง
ขอประเมินความเสี่ยง / ขอใบเสนอราคา
กรอกข้อมูลสั้น ๆ ทีมงานจะติดต่อกลับภายใน 1 วันทำการ ปรึกษาฟรี ไม่มีข้อผูกมัด