หลายองค์กรเริ่มใช้แชตบอตตอบคำถามแล้ว ก้าวต่อไปคือ AI Agent ระบบ AI ที่รับเป้าหมาย วางแผน ลงมือทำงานในระบบต่าง ๆ และตรวจผลจนงานเสร็จ ไม่ใช่แค่ให้คำตอบ
บทความนี้สรุปว่า AI Agent ทำงานอย่างไร ใช้กับงานแบบไหน ต้องคุมความเสี่ยงอย่างไร และควรเริ่มนำร่องแบบใด
สรุปสั้นสำหรับผู้บริหาร
หลักการ: โมเดล AI + เครื่องมือ + วงรอบที่วางแผน ลงมือ สังเกตผล และตรวจงาน
ต่างจากแชตบอต: แชตบอตจบที่คำตอบ ส่วน Agent ลงมือในระบบจริง
ความเสี่ยงหลัก: สิทธิ์ที่มากเกินจำเป็น ต้องจำกัดสิทธิ์ ให้คนอนุมัติงานเสี่ยง และเก็บบันทึกการทำงาน (Log)
วิธีเริ่ม: เลือกงานแคบที่วัดผลได้ ทดสอบในสภาพแวดล้อมแยก แล้วค่อยขยายสิทธิ์
AI Agent คืออะไร?
AI Agent คือระบบที่ให้โมเดลภาษาขนาดใหญ่ (LLM) เลือกเองว่าจะใช้เครื่องมือใดทำงานที่ได้รับมอบหมาย โดยวนเป็นรอบ วางแผน ลงมือ สังเกตผลจริงจากระบบ และตรวจงาน จนถึงเป้าหมายหรือเงื่อนไขที่ต้องหยุด
บทความ Building effective agents ของ Anthropic ผู้พัฒนา Claude อธิบายว่าโครงสร้างของ Agent มักไม่ซับซ้อน โดยพื้นฐานคือ LLM ที่ใช้เครื่องมือตามผลตอบกลับจากสภาพแวดล้อมเป็นวงรอบ
โมเดล (Model): ส่วนที่คิดและตัดสินใจ เช่น Claude Opus 5.5 หรือโมเดลที่องค์กรรันเอง
เครื่องมือ (Tools): API หรือช่องทางเชื่อมต่อของระบบต่าง ๆ เช่น ระบบลูกค้าสัมพันธ์ (CRM) ซึ่งเชื่อมได้หลายวิธี รวมถึงมาตรฐาน MCP
วงรอบ (Loop): ส่งผลจากเครื่องมือกลับให้โมเดลตัดสินใจรอบถัดไป พร้อมเงื่อนไขหยุด
AI Agent ทำงานอย่างไร?
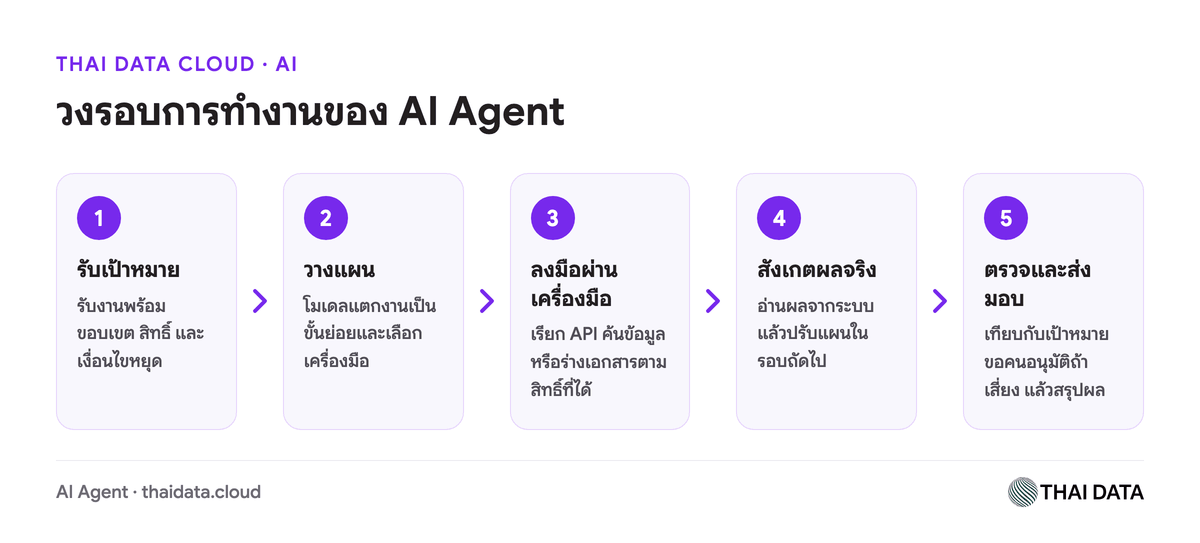
รับเป้าหมาย: จากผู้ใช้หรือเหตุการณ์ในระบบ พร้อมขอบเขตงานและสิทธิ์
วางแผน: แตกงานเป็นขั้นย่อย และเลือกเครื่องมือที่จะใช้
ลงมือ: เรียกเครื่องมือ เช่น ค้นประวัติลูกค้าหรือร่างเอกสาร
สังเกตผล: อ่านผลจริงจากระบบ ถ้าข้อมูลไม่พอหรือผิดพลาดก็ปรับแผนแล้ววนต่อ
ตรวจและส่งมอบ: เทียบกับเป้าหมาย ถ้าเป็นงานเสี่ยงให้รอคนอนุมัติ แล้วสรุปผล
Anthropic เน้นว่า Agent ต้องได้ข้อเท็จจริงจากระบบในทุกขั้น เช่น ผลจากการเรียกเครื่องมือ เพื่อประเมินความคืบหน้า และมักมีเงื่อนไขหยุด เช่น จำนวนรอบสูงสุด
AI Agent ต่างจากแชตบอตและ Workflow Automation อย่างไร?
แชตบอตตอบคำถามแล้วจบที่ข้อความ ส่วน AI Agent รับงานแล้วลงมือและตรวจผลต่อเอง จึงมีประโยชน์มากกว่า แต่ก็เสียหายได้มากกว่าเมื่อผิดพลาด
Workflow Automation หรือระบบอัตโนมัติตามขั้นตอน ให้คนกำหนดเส้นทางไว้ล่วงหน้า ส่วน AI Agent ให้โมเดลเลือกขั้นตอนเองระหว่างทำงาน
Anthropic แนะนำให้เริ่มจากทางที่ง่ายที่สุด เพราะ Agent มักแลกความเร็วและค่าใช้จ่ายกับผลงานที่ดีขึ้น งานที่ขั้นตอนชัดจึงเหมาะกับ AI Automation ส่วน Agent เหมาะกับงานปลายเปิดที่กำหนดเส้นทางล่วงหน้าไม่ได้
องค์กรไทยใช้ AI Agent ทำอะไรได้บ้าง?
Anthropic พบว่า Agent ให้คุณค่ามากกับงานที่ต้องทั้งสื่อสารและลงมือ มีเกณฑ์ความสำเร็จชัด และมีคนกำกับดูแล งานต่อไปนี้เข้าเกณฑ์ดังกล่าว
1. บริการลูกค้า: ค้นข้อมูลและร่างคำตอบ
AI Agent อ่านเรื่องที่ลูกค้าแจ้ง ดึงประวัติคำสั่งซื้อ ค้นคู่มือ แล้วร่างคำตอบให้เจ้าหน้าที่ ส่วนการคืนเงินหรือชดเชยต้องรอคนอนุมัติ
2. งานดูแลระบบ IT: ไล่หาสาเหตุเมื่อระบบแจ้งเตือน
AI Agent อ่าน Log ของระบบด้วยสิทธิ์อ่านอย่างเดียว เทียบกับคู่มือแก้ปัญหา แล้วสรุปสาเหตุพร้อมเปิดตั๋วงาน การแก้ระบบจริงให้วิศวกรตัดสินใจ
3. ฝ่ายขายและหลังบ้าน: ร่างใบเสนอราคา
AI Agent ดึงราคาสินค้า ตรวจสต็อก และเงื่อนไขส่วนลดของลูกค้าจากหลายระบบ แล้วรวมเป็นร่างให้พนักงานขายตรวจก่อนส่ง
ควรวาง Guardrails ให้ AI Agent อย่างไร?
Guardrails คือกลไกกำกับไม่ให้ AI ทำเกินขอบเขต OWASP จัดให้การให้อำนาจ AI มากเกินจำเป็น (Excessive Agency) เป็นหนึ่งในความเสี่ยงสำคัญของแอป LLM ในรายการ OWASP Top 10 ฉบับปี 2025 แนวป้องกันหลักคือ
สิทธิ์เท่าที่จำเป็น (Least Privilege): เปิดเฉพาะเครื่องมือและข้อมูลที่งานต้องใช้ เริ่มจากอ่านอย่างเดียว
คนอนุมัติงานเสี่ยง (Human-in-the-loop): ส่งอีเมลถึงลูกค้า โอนเงิน หรือลบข้อมูล ต้องรอคนยืนยัน
ตรวจสิทธิ์ที่ระบบปลายทาง: ไม่ปล่อยให้โมเดลตัดสินเองว่าการกระทำใดได้รับอนุญาต
เก็บ Log และจำกัดความถี่: บันทึกทุกการเรียกเครื่องมือ และจำกัดจำนวนครั้งต่อช่วงเวลา
ภัยที่ต้องรู้จักคือ Prompt Injection หรือคำสั่งแอบแฝงในข้อมูลที่ AI อ่าน OWASP ยกตัวอย่างผู้ช่วยสรุปอีเมลที่ส่งอีเมลได้ด้วย ซึ่งอาจถูกหลอกให้ส่งข้อมูลสำคัญออกไป ถ้าให้สิทธิ์แค่อ่านก็ป้องกันได้
เครื่องมืออย่าง n8n ตั้งให้คนอนุมัติก่อนเรียกเครื่องมือที่เสี่ยงได้ โดยผู้อนุมัติกดอนุมัติ (Approve) หรือปฏิเสธ (Deny) ผ่าน Slack, Microsoft Teams หรืออีเมล ส่วนกติกาภาพรวมควรกำหนดไว้ใน AI Governance
เริ่มโครงการนำร่อง AI Agent อย่างไรให้ปลอดภัย?
ขั้นตอนที่ 1: เลือกงานเดียวที่วัดผลได้
เลือกงานที่เกิดบ่อยและตัดสินได้ว่าผลถูกหรือผิด เช่น ร่างคำตอบเรื่องสถานะการจัดส่ง พร้อมตัวชี้วัด เช่น สัดส่วนร่างที่ใช้ได้ทันที
ขั้นตอนที่ 2: กำหนดเครื่องมือและสิทธิ์ขั้นต่ำ
ให้สิทธิ์อ่านอย่างเดียวให้มากที่สุด และใช้บัญชีกับกุญแจ API (API Key) แยกเฉพาะ AI Agent เพื่อตรวจย้อนหลังและเพิกถอนได้ทันที
ขั้นตอนที่ 3: วางจุดอนุมัติและเงื่อนไขหยุด
ระบุว่าการกระทำใดต้องมีคนอนุมัติ และตั้งจำนวนรอบ เวลา และค่าใช้จ่ายสูงสุดต่องาน
ขั้นตอนที่ 4: ทดสอบในสภาพแวดล้อมแยก
ทดสอบใน Sandbox หรือระบบจำลองที่แยกจากระบบจริงตามที่ Anthropic แนะนำ ด้วยเคสย้อนหลังที่รู้คำตอบแล้ว
ขั้นตอนที่ 5: เปิดใช้แบบจำกัดวงแล้วค่อยขยาย
เริ่มกับผู้ใช้กลุ่มเล็กโดยเปิดการอนุมัติทุกจุดสำคัญ เมื่อ Log และตัวชี้วัดนิ่งแล้ว จึงค่อยลดจุดอนุมัติหรือเพิ่มงาน
สร้างและรัน AI Agent บน THAI DATA CLOUD
ตัวควบคุม Agent ควรอยู่ใกล้ระบบและข้อมูลขององค์กร ทางเลือกในไทย ได้แก่
Cloud Server: Data Center ไทยและสิงคโปร์ ปรับ CPU และ RAM ได้เอง สำหรับติดตั้ง Flowise ที่สร้าง AI Agent โดยไม่ต้องเขียนโค้ด Langflow ที่ต่อ Flow ของ AI แบบลากวาง หรือ n8n ที่เชื่อมระบบแบบลากวาง
Private Cloud: ข้อมูลอยู่ในประเทศ รองรับ PDPA หรือกฎหมายคุ้มครองข้อมูลส่วนบุคคล มีทีมวิศวกรไทยดูแล 24/7
GPU Server: NVIDIA Tesla T4 / V100 สำหรับรันโมเดลเองด้วย Ollama หรือ vLLM ตามแนวทาง Private AI
Cybersecurity: ศูนย์เฝ้าระวังภัยไซเบอร์ (SOC) 24x7 และเก็บ Log ตาม พ.ร.บ.คอมพิวเตอร์
คำถามที่พบบ่อยเกี่ยวกับ AI Agent
AI Agent ต่างจากแชตบอตอย่างไร?
แชตบอตตอบคำถามเป็นข้อความ ผู้ใช้ต้องนำไปทำต่อเอง ส่วน AI Agent รับเป้าหมายแล้วลงมือผ่านเครื่องมือที่ได้รับอนุญาต เช่น ค้นข้อมูลลูกค้าหรือเปิดตั๋วงาน จึงต้องคุมสิทธิ์เข้มกว่า
ทุกงานควรใช้ AI Agent ไหม?
ไม่ควร งานที่ทำแบบเดิมทุกครั้ง ใช้เวิร์กโฟลว์อัตโนมัติจะเร็วกว่า ถูกกว่า และคาดเดาผลได้ ส่วน AI Agent เหมาะกับงานปลายเปิดที่แต่ละเคสต้องตัดสินใจต่างกัน
จะป้องกันไม่ให้ AI Agent ทำผิดพลาดร้ายแรงได้อย่างไร?
ให้สิทธิ์เท่าที่จำเป็น ให้คนอนุมัติการกระทำที่ย้อนกลับไม่ได้ ให้ระบบปลายทางตรวจสิทธิ์เอง เก็บ Log ตั้งเงื่อนไขหยุด และทดสอบใน Sandbox ก่อนใช้จริง
ต้องเขียนโค้ดเองไหมถึงจะใช้ AI Agent ได้?
ไม่จำเป็น เครื่องมือแบบลากวางอย่าง Flowise, Langflow และ n8n ช่วยสร้าง AI Agent ได้โดยเขียนโค้ดน้อย แต่ยังต้องมีทีมดูแลสิทธิ์ จุดอนุมัติ และ Log
สรุป: เริ่ม AI Agent จากงานแคบ สิทธิ์น้อย และมีคนกำกับ
AI Agent เปลี่ยน AI จากผู้ตอบคำถามเป็นผู้ช่วยที่ลงมือทำงาน คุณค่าและความรับผิดชอบจึงสูงขึ้นพร้อมกัน ควรเริ่มจากงานเดียวที่วัดผลได้ ให้สิทธิ์น้อยที่สุด และมีคนอนุมัติจุดเสี่ยง
ต้องการวางระบบ AI Agent บนคลาวด์ในไทย ติดต่อทีม THAI DATA CLOUD ปรึกษาฟรี
แหล่งข้อมูลอ้างอิง
Anthropic: Building effective agents
OWASP Gen AI Security Project: LLM06:2025 Excessive Agency
n8n Docs: Human-in-the-loop for tools