หลายองค์กรใช้ AI เขียนอีเมล สรุปรายงาน และเขียนโค้ดแล้ว คำถามคือจะใช้อย่างไรให้ปลอดภัยและตรวจสอบได้ ซึ่งเป็นหน้าที่ของ AI Governance หรือธรรมาภิบาล AI
บทความนี้สรุปกรอบมาตรฐาน ประเด็น PDPA และขั้นตอนเริ่มใช้สำหรับองค์กรไทย
สรุปสั้นสำหรับผู้บริหาร
คืออะไร: กติกาว่าใช้ AI กับงานและข้อมูลใดได้ และตรวจสอบอย่างไร
ทำไมตอนนี้: พนักงานใช้ AI อยู่แล้ว และ AI Agent เริ่มทำงานในระบบจริง
กรอบอ้างอิง: NIST AI RMF 1.0, ISO/IEC 42001:2023 และแนวทางของ ETDA
หัวใจของนโยบาย: เครื่องมือที่อนุมัติ ชั้นข้อมูล คนตรวจทาน บันทึกการใช้งาน และแผนรับมือเหตุการณ์
AI Governance คืออะไร?
AI Governance คือกติกาและกระบวนการที่องค์กรใช้กำกับการใช้ AI ตั้งแต่เลือกเครื่องมือ กำหนดข้อมูลที่ส่งให้ AI ได้ ตรวจทานผลลัพธ์ จนถึงรับมือเมื่อเกิดปัญหา เพื่อใช้ AI ได้เต็มที่และคุมความเสี่ยงได้
ทำไมองค์กรต้องมี AI Governance ตอนนี้?
Shadow AI: พนักงานอาจใช้ AI สาธารณะด้วยบัญชีส่วนตัวกับข้อมูลลูกค้า โดยองค์กรไม่รู้เลย
AI ลงมือเองได้: AI Agent อ่านอีเมล เรียก API และแก้ข้อมูลได้ ความผิดพลาดจึงเป็นการกระทำจริง
หน่วยงานไทยเริ่มมีแนวทาง: ETDA ออกแนวทางสำหรับองค์กรแล้ว และหน่วยงานด้าน PDPA ก็เริ่มจัดทำแนวปฏิบัติด้าน AI
กรอบมาตรฐาน AI Governance ที่อ้างอิงได้มีอะไรบ้าง?
NIST AI RMF 1.0
กรอบบริหารความเสี่ยง AI ของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ (NIST) เผยแพร่ 26 มกราคม 2566 ใช้แบบสมัครใจ มี 4 ฟังก์ชัน คือ Govern วางกติกาที่ครอบคลุมทุกส่วน Map ระบุบริบทและความเสี่ยง Measure วัดและติดตาม และ Manage จัดการความเสี่ยงและรับมือเหตุ
NIST ยังออกโปรไฟล์ Generative AI (NIST AI 600-1) ในปี 2567 และ ณ ปี 2569 ระบุว่ากำลังปรับปรุง AI RMF 1.0
ISO/IEC 42001:2023
มาตรฐานระบบบริหารจัดการ AI ที่ ISO ระบุว่าเป็นฉบับแรกของโลก เผยแพร่ธันวาคม 2566 กำหนดข้อกำหนดในการจัดตั้งและปรับปรุงระบบนี้อย่างต่อเนื่อง ใช้ได้กับองค์กรทุกขนาดที่พัฒนา ให้บริการ หรือใช้ AI
แนวทางของ ETDA
กระทรวงดิจิทัลฯ และ ETDA ประกาศ “แนวทางการประยุกต์ใช้ Generative AI อย่างมีธรรมาภิบาลสำหรับองค์กร” เมื่อ 30 ตุลาคม 2567 ครอบคลุมประโยชน์ ข้อจำกัด ความเสี่ยง และแนวทางกำกับดูแล ดาวน์โหลดได้ฟรี
โดยสรุป ใช้ NIST AI RMF เป็นโครงความคิด ใช้แนวทาง ETDA สื่อสารกับผู้บริหาร แล้วพิจารณา ISO/IEC 42001 เมื่อต้องการระบบที่เป็นทางการ
AI Governance กับ PDPA ต้องระวังอะไรบ้าง?
ส่วนนี้เป็นข้อมูลทั่วไป การใส่ข้อมูลที่ระบุตัวลูกค้าได้ลงในเครื่องมือ AI ย่อมเกี่ยวข้องกับ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ควรให้ฝ่ายกฎหมายหรือเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ตรวจประเด็นต่อไปนี้
วัตถุประสงค์: ใช้ข้อมูลกับ AI ตรงกับที่แจ้งเจ้าของข้อมูลไว้หรือไม่
การส่งข้อมูลไปต่างประเทศ: ผู้ให้บริการประมวลผลที่ใด ต้องมีมาตรการใดรองรับ
สัญญา: นำข้อมูลไปฝึกโมเดลหรือไม่ เก็บนานเท่าไร ลบอย่างไร
เหตุละเมิด: ข้อมูลรั่วต้องแจ้งใครภายในเวลาใด
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เปิดรับฟังความคิดเห็นต่อร่างแนวปฏิบัติด้านการคุ้มครองข้อมูลส่วนบุคคลเกี่ยวกับ AI เมื่อ 19-25 กุมภาพันธ์ 2569 ควรติดตามฉบับล่าสุดและปรึกษาผู้เชี่ยวชาญกฎหมายก่อนตัดสินใจ
นโยบาย AI Governance ควรมีอะไรบ้าง?
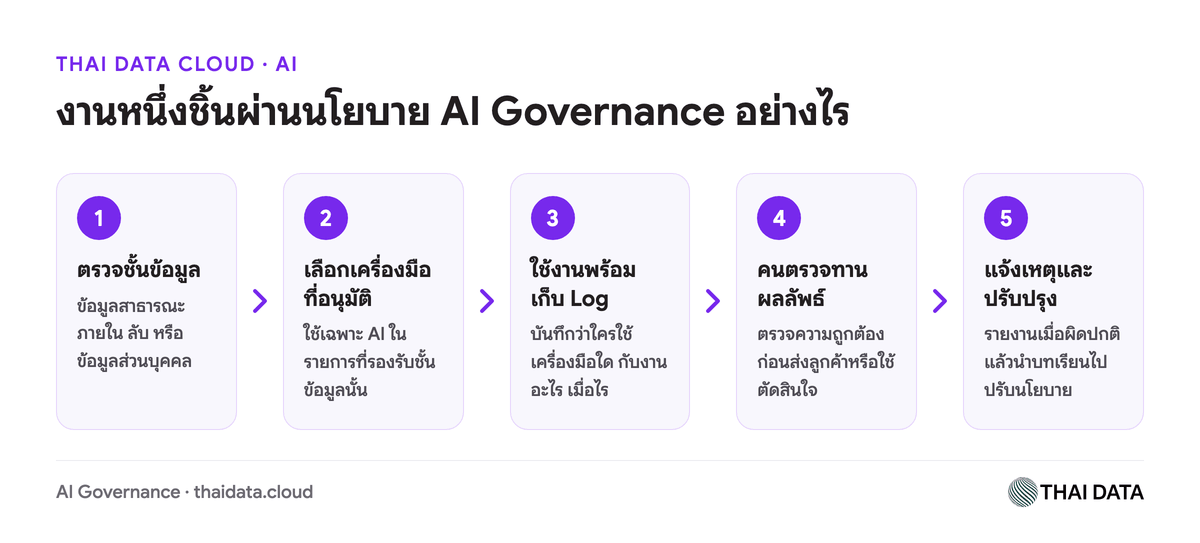
นโยบายไม่ต้องยาว แต่ต้องตอบคำถามที่พนักงานเจอทุกวัน
เครื่องมือที่อนุมัติ: บริการ AI ที่ใช้ได้ด้วยบัญชีองค์กร และช่องทางขอเพิ่ม
คนตรวจทาน (Human Review): งานถึงลูกค้า ข้อความทางกฎหมาย และโค้ดที่ขึ้นระบบจริง ต้องมีคนตรวจก่อน
บันทึกการใช้งาน (Log): ใครใช้เครื่องมือใดกับงานใด และทุกการกระทำของ AI Agent
ประเมินผู้ให้บริการ: ที่ตั้งข้อมูล การนำไปฝึกโมเดล และมาตรฐานความปลอดภัย
แผนรับมือเหตุการณ์ (Incident Response): ใครรับแจ้งและระงับการใช้งานอย่างไร เมื่อข้อมูลรั่วหรือ AI Agent ถูกคำสั่งแฝงหลอกแบบ Prompt Injection
การอบรม: ชั้นข้อมูล ข้อจำกัดของ AI และทักษะสั่งงาน AI หรือ Prompt Engineering
ข้อมูลแบบไหนส่งให้ AI ภายนอกได้บ้าง?
สาธารณะ: เช่น ข่าวประชาสัมพันธ์ ใช้ได้ทุกเครื่องมือที่อนุมัติ
ภายใน: เช่น คู่มืองาน ใช้เฉพาะบัญชีองค์กรที่ไม่นำข้อมูลไปฝึกโมเดล
ลับ: เช่น สัญญาและซอร์สโค้ด ใช้ได้เฉพาะ AI ที่องค์กรควบคุมเอง เช่น Private AI
ข้อมูลส่วนบุคคล: ห้ามส่งให้ AI ภายนอก เว้นแต่ผ่านการประเมินด้าน PDPA
ใครควรรับผิดชอบ AI Governance ในองค์กร?
ไม่ควรเป็นงานของ IT ฝ่ายเดียว ควรมีคณะทำงาน AI (AI Working Group) ขนาดเล็กจากหลายฝ่าย ซึ่งองค์กรเล็กรวมไว้ที่ 2-3 คนได้
ผู้บริหาร: อนุมัตินโยบายและชี้ขาดเรื่องความเสี่ยง
IT และความปลอดภัย: ประเมินเครื่องมือ ดูแลสิทธิ์ Log และการเฝ้าระวัง
กฎหมายและ DPO: ตรวจ PDPA และสัญญากับผู้ให้บริการ
ฝ่ายธุรกิจและฝ่ายบุคคล: เสนอกรณีใช้งานจริงและดูแลการอบรม
เริ่มวางนโยบาย AI Governance อย่างไร?
ขั้นตอนที่ 1: ตั้งคณะทำงานและเจ้าของนโยบาย
กำหนดผู้อนุมัติและขอบเขต เช่น AI สาธารณะ ฟีเจอร์ AI ในซอฟต์แวร์ และระบบที่พัฒนาเอง
ขั้นตอนที่ 2: สำรวจการใช้ AI ที่เกิดขึ้นจริง
ถามแต่ละฝ่ายว่าใช้เครื่องมือใดกับข้อมูลแบบใด โดยย้ำว่าเป็นการวางกติกา ไม่ใช่การจับผิด
ขั้นตอนที่ 3: จัดชั้นข้อมูลและประเมินความเสี่ยง
จัดกลุ่มงานตามชั้นข้อมูลและผลกระทบหากผิดพลาด งานที่ใช้ข้อมูลส่วนบุคคลต้องคุมเข้มกว่า
ขั้นตอนที่ 4: ร่างนโยบายฉบับแรกให้สั้น
เขียนองค์ประกอบข้างต้นให้อ่านจบในไม่กี่นาที แล้วให้ฝ่ายกฎหมายหรือ DPO ตรวจ
ขั้นตอนที่ 5: เตรียมเครื่องมือ อบรม และประกาศใช้
จัดบัญชีองค์กรและระบบ Log ให้พร้อมก่อนห้ามเครื่องมือนอกรายการ อบรมพนักงาน แล้วทบทวนนโยบาย AI Governance ตามรอบ
ใช้ AI ตามนโยบาย AI Governance บน THAI DATA CLOUD
นโยบายจะใช้ได้จริงเมื่อมีเครื่องมือที่ปลอดภัยรองรับงานที่ใช้ข้อมูลลับ
Private Cloud: ข้อมูลอยู่ในประเทศ รองรับ PDPA มีทีมวิศวกรไทยดูแล 24/7
GPU Server: NVIDIA Tesla T4 / V100 ใน Data Center ไทย สำหรับรันโมเดลเอง
Ollama และ Open WebUI: รันโมเดลภาษาขนาดใหญ่ (LLM) บนเซิร์ฟเวอร์ตัวเอง พร้อมหน้าจอแชตขององค์กร
Cybersecurity: SOC เฝ้าระวัง 24x7 และเก็บ Log ตาม พ.ร.บ.คอมพิวเตอร์
คำถามที่พบบ่อยเกี่ยวกับ AI Governance
AI Governance ต่างจากนโยบาย IT ทั่วไปอย่างไร?
นโยบาย IT ดูแลระบบและสิทธิ์ ส่วน AI Governance ดูแลเพิ่มอีกสองเรื่อง คือผลลัพธ์ของ AI ที่อาจผิดหรือมีอคติ และข้อมูลที่ไหลออกไปยังผู้ให้บริการภายนอก
องค์กรขนาดเล็กต้องมี AI Governance ไหม?
ควรมี แต่ไม่ต้องซับซ้อน เริ่มจากเอกสาร 1-2 หน้าที่ระบุเครื่องมือที่อนุญาต ข้อมูลที่ห้ามส่งให้ AI ภายนอก งานที่ต้องมีคนตรวจ และผู้รับแจ้งเหตุ
ต้องทำตาม ISO/IEC 42001 ก่อนเริ่มใช้ AI หรือไม่?
ไม่ต้องรอ องค์กรนำ ISO/IEC 42001 มาใช้ได้เมื่อพร้อม และ NIST AI RMF ก็ออกแบบให้ใช้แบบสมัครใจ เริ่มจากนโยบายภายในก่อน แล้วตรวจว่าสัญญากับลูกค้ากำหนดมาตรฐานใดเพิ่มหรือไม่
ถ้าพนักงานเผลอส่งข้อมูลลูกค้าให้ AI ภายนอกควรทำอย่างไร?
แจ้งผู้รับผิดชอบทันที บันทึกว่าส่งข้อมูลอะไรไปที่ใด ลบประวัติการสนทนาเท่าที่ทำได้ แล้วให้ DPO ประเมินว่าต้องแจ้ง สคส. หรือเจ้าของข้อมูลหรือไม่
สรุป: AI Governance คือกติกาที่ทำให้องค์กรกล้าใช้ AI
AI Governance ที่ดีไม่ได้ทำให้การใช้ AI ช้าลง แต่ทำให้ทุกคนรู้ขอบเขตและรู้ว่าต้องทำอะไรเมื่อเกิดปัญหา เริ่มจากนโยบายฉบับแรกที่สั้นและใช้ได้จริง
ต้องการคำปรึกษาเรื่องโครงสร้างพื้นฐานสำหรับ AI ติดต่อทีม THAI DATA CLOUD ปรึกษาฟรี
แหล่งข้อมูลอ้างอิง