Cloud Server กลายเป็นสถาปัตยกรรมทางเทคโนโลยีที่ถูกพูดถึงมากที่สุดในปี 2026 ไม่ใช่เพียงเพราะความยืดหยุ่นในการประมวลผล แต่เพราะมันคือ "ปราการด่านสุดท้าย" ในสมรภูมิความมั่นคงปลอดภัยทางไซเบอร์ (Cybersecurity) ที่กำลังดุเดือด ภัยคุกคามในปัจจุบันไม่ได้มาในรูปแบบของแฮกเกอร์ที่นั่งพิมพ์โค้ดธรรมดาอีกต่อไป แต่เรากำลังเผชิญหน้ากับ AI-Powered Ransomware หรือมัลแวร์เรียกค่าไถ่ที่ขับเคลื่อนด้วยปัญญาประดิษฐ์ ซึ่งมีความสามารถในการเจาะระบบ ค้นหาช่องโหว่ และแพร่กระจายตัวได้รวดเร็วกว่าที่มนุษย์จะตอบสนองทัน
บทเรียนจากองค์กรขนาดใหญ่หลายแห่งที่ต้องสูญเสียข้อมูลและยอมจ่ายค่าไถ่มูลค่ามหาศาล ชี้ให้เห็นถึงความจริงอันโหดร้ายข้อหนึ่งคือ: "ไม่มีระบบป้องกันใดในโลกที่สามารถบล็อกการโจมตีได้ 100%"
เมื่อกำแพงหน้าบ้านถูกเจาะ สิ่งเดียวที่จะตัดสินว่าธุรกิจของคุณจะอยู่รอดหรือล้มละลาย คือศักยภาพของโครงสร้างพื้นฐานหลังบ้าน บทความนี้ ทีมวิศวกรจาก THAI DATA CLOUD จะพาผู้อำนวยการฝ่ายไอที (CIO) และผู้บริหารไปถอดรหัสวิวัฒนาการของแรนซัมแวร์ และทำความเข้าใจว่าทำไมการวางสถาปัตยกรรมคลาวด์เซิร์ฟเวอร์ ที่บูรณาการร่วมกับระบบ Backup และ Disaster Recovery (DR) จึงเป็นโครงสร้างที่องค์กรในยุคนี้ไม่อาจปฏิเสธได้
วิวัฒนาการของ Ransomware ในปี 2026 ภัยคุกคามแบบ Triple Extortion
เพื่อที่จะป้องกันศัตรู เราต้องเข้าใจวิธีการโจมตีของศัตรูเสียก่อน ในอดีต Ransomware มีเป้าหมายเพียงแค่การเข้ารหัส (Encrypt) ไฟล์ข้อมูลขององค์กรแล้วเรียกค่าไถ่เพื่อแลกกับกุญแจปลดล็อก แต่ในปัจจุบัน กลยุทธ์ของแฮกเกอร์ได้ยกระดับสู่รูปแบบที่เรียกว่า "Triple Extortion" หรือการกรรโชกทรัพย์ 3 ชั้น
- ชั้นที่ 1 (Encryption) เจาะเข้าสู่ระบบและเข้ารหัสไฟล์ข้อมูลทั้งหมด ทำให้แอปพลิเคชันและระบบฐานข้อมูลขององค์กรหยุดทำงาน (Downtime)
ชั้นที่ 2 (Data Exfiltration) ขโมยข้อมูลความลับออกไปก่อนที่จะทำการเข้ารหัส หากองค์กรไม่ยอมจ่ายค่าไถ่ แฮกเกอร์จะขู่ปล่อยข้อมูลความลับของลูกค้าสู่สาธารณะ ซึ่งนำไปสู่การผิดกฎหมาย PDPA และการถูกฟ้องร้องมูลค่ามหาศาล
ชั้นที่ 3 (DDoS Attack) หากองค์กรยังคงปฏิเสธการจ่ายเงิน แฮกเกอร์จะทำการโจมตีเซิร์ฟเวอร์ด้วย DDoS เพื่อให้ระบบของบริษัทออฟไลน์อย่างสมบูรณ์
ความน่ากลัวที่สุดของ Ransomware ในยุคนี้คือ "การพุ่งเป้าโจมตีระบบ Backup ก่อนเป็นอันดับแรก" แฮกเกอร์รู้ดีว่าหากองค์กรมีข้อมูลสำรอง องค์กรก็จะไม่จ่ายค่าไถ่ ดังนั้นเป้าหมายแรกของมัลแวร์คือการค้นหาและทำลายไฟล์สำรองข้อมูลที่อยู่ในเครือข่าย (Local Network) เดียวกันให้พินาศเสียก่อน
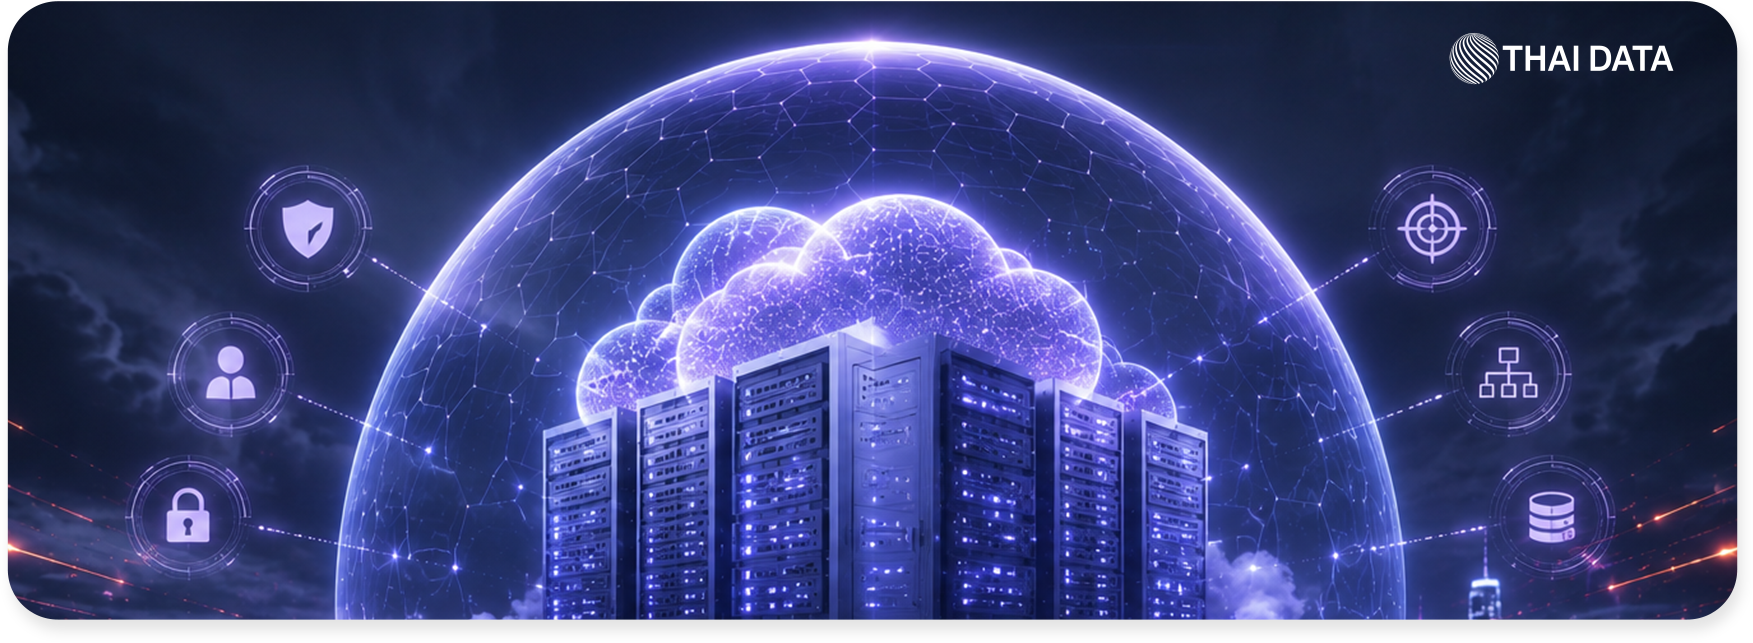
มายาคติของการป้องกันหน้าบ้าน (The Perimeter Security Fallacy)
หลายองค์กรมีความเชื่อมั่นอย่างผิดๆ ว่าการลงทุนกับระบบป้องกันเครือข่ายส่วนหน้าเพียงอย่างเดียวนั้นเพียงพอแล้ว
ในเชิงวิศวกรรมระบบ การติดตั้งหน้าด่านรักษาความปลอดภัยเป็นสิ่งจำเป็นอย่างยิ่งยวด การใช้งาน cloudflare cdn ถือเป็นมาตรฐานที่ยอดเยี่ยมในการซ่อนหมายเลขไอพีที่แท้จริง กรองทราฟฟิกที่ผิดปกติ และรับมือกับการโจมตีแบบ DDoS ในชั้นที่ 3 ในขณะที่การติดตั้ง ssl certificate ก็เป็นพื้นฐานสำคัญในการเข้ารหัสข้อมูลระหว่างการส่งผ่าน (Data in Transit) ป้องกันการดักจับข้อมูลระหว่างทาง
อย่างไรก็ตาม เทคโนโลยีเหล่านี้คือ "ยามเฝ้าประตู" ที่ปกป้องคุณจากการโจมตีจากภายนอก แต่ Ransomware กว่า 80% ไม่ได้พังประตูเข้ามา แต่มันถูกเชิญเข้ามาโดย "คนใน" ผ่านเทคนิค Phishing Email หรือการดาวน์โหลดไฟล์ที่มีมัลแวร์แฝงอยู่ เมื่อพนักงานคลิกลิงก์อันตราย แรนซัมแวร์จะทำงานจากภายในเครือข่ายของคุณเอง ทำให้กำแพงหน้าบ้านทั้งหมดกลายเป็นสิ่งไร้ความหมายในทันที
ยุทธศาสตร์การรันระบบบนคลาวด์ โซลูชั่นแห่งการอยู่รอด
เมื่อการโจมตีหลุดเข้ามาในระบบ สิ่งที่จะหยุดยั้งหายนะได้คือโครงสร้างสถาปัตยกรรมที่แยกส่วนและยืดหยุ่น การย้ายระบบแอปพลิเคชันหลักมาไว้บน Cloud Server ระดับ Enterprise มอบข้อได้เปรียบเชิงโครงสร้างที่เซิร์ฟเวอร์แบบดั้งเดิม (On-Premise) ภายในออฟฟิศไม่สามารถทำได้
คลาวด์เซิร์ฟเวอร์ไม่ได้เป็นเพียงแค่พื้นที่ประมวลผล แต่มันถูกออกแบบมาด้วยแนวคิด Software-Defined Infrastructure ซึ่งอนุญาตให้วิศวกรสามารถสร้าง Snapshot (การบันทึกสถานะของระบบแบบเสี้ยววินาที) และทำสำเนา (Clone) ข้อมูลได้อย่างรวดเร็ว หากระบบหลักติดมัลแวร์ ทีมไอทีสามารถลบทิ้ง และ Spin-up ระบบใหม่จาก Snapshot ที่ปลอดภัยล่าสุดให้กลับมาทำงานได้ภายในเวลาอันรวดเร็ว