Tycoon2FA กำลังสร้างแรงสั่นสะเทือนครั้งใหญ่ในวงการความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ทั่วโลก เมื่อแพลตฟอร์ม Phishing-as-a-Service (PhaaS) สายพันธุ์ใหม่นี้ ได้พัฒนากลยุทธ์การโจมตีที่สามารถหลบหลีกระบบยืนยันตัวตนแบบสองขั้นตอน (2FA/MFA) ที่องค์กรส่วนใหญ่เชื่อมั่นว่าปลอดภัยที่สุด ข่าวใหญ่นี้ตอกย้ำให้เห็นว่า บริการอีเมลระดับโลกอย่าง Microsoft 365 กำลังตกเป็นเป้าหมายหลักของอาชญากรไซเบอร์ที่มีความเชี่ยวชาญสูง
อ้างอิงจากรายงานล่าสุดของ BleepingComputer แคมเปญการโจมตีนี้ใช้เทคนิคที่เรียกว่า Device-code Phishing ซึ่งเป็นการหลอกลวงให้ผู้ใช้งานอนุญาตสิทธิ์การเข้าถึงบัญชีของตนเอง โดยที่ผู้โจมตีไม่ต้องขโมยรหัสผ่านโดยตรง รูปแบบการโจมตีที่แนบเนียนนี้ ทำให้ระบบป้องกันภัยคุกคามแบบดั้งเดิมแทบจะไร้ความหมาย
บทความนี้ THAI DATA CLOUD จะพาทุกท่านไปวิเคราะห์โครงสร้างการโจมตีของมัลแวร์ตัวนี้ ถอดบทเรียนความเสี่ยงที่องค์กรต้องแบกรับเมื่อพึ่งพาแพลตฟอร์มสาธารณะ พร้อมเสนอแผนยุทธศาสตร์การปรับปรุงโครงสร้างพื้นฐานไอทีเพื่อปกป้องข้อมูลความลับของธุรกิจคุณให้ปลอดภัยอย่างยั่งยืน
เจาะลึกสถาปัตยกรรมมืด Tycoon2FA คืออะไร?
ในโลกของอาชญากรรมไซเบอร์ยุค 2026 การโจมตีไม่ได้ถูกจำกัดอยู่แค่แฮกเกอร์รายบุคคลอีกต่อไป แต่พัฒนาไปสู่รูปแบบธุรกิจบริการ (Phishing-as-a-Service) โดย Tycoon2FA คือหนึ่งในแพลตฟอร์มที่เปิดให้ผู้ไม่หวังดีสามารถเช่าใช้เครื่องมือเพื่อส่งอีเมลหลอกลวง (Phishing) ได้อย่างง่ายดาย
จุดเด่นที่ทำให้แพลตฟอร์มนี้อันตรายกว่าภัยคุกคามในอดีต คือความสามารถในการทำ Adversary-in-the-Middle (AiTM) ซึ่งสามารถดักจับ Session Cookie และรหัส 2FA (Two-Factor Authentication) แบบเรียลไทม์ แต่สิ่งที่รายงานล่าสุดค้นพบคือ การยกระดับเทคนิคไปสู่การใช้ Device Authorization Grant Flow หรือ Device-code ซึ่งเป็นฟีเจอร์ที่ออกแบบมาสำหรับอุปกรณ์ที่ไม่มีหน้าจอเบราว์เซอร์ (เช่น สมาร์ททีวี หรืออุปกรณ์ IoT) ให้สามารถล็อกอินเข้าสู่บัญชี Microsoft ได้
วิเคราะห์โครงสร้างการโจมตี (Attack Structure Analysis)
เพื่อให้ทีม IT Security สามารถวางแผนรับมือได้อย่างถูกต้อง เรามาวิเคราะห์โครงสร้างการทำงานของกระบวนการ Device-code Phishing แบบทีละขั้นตอน
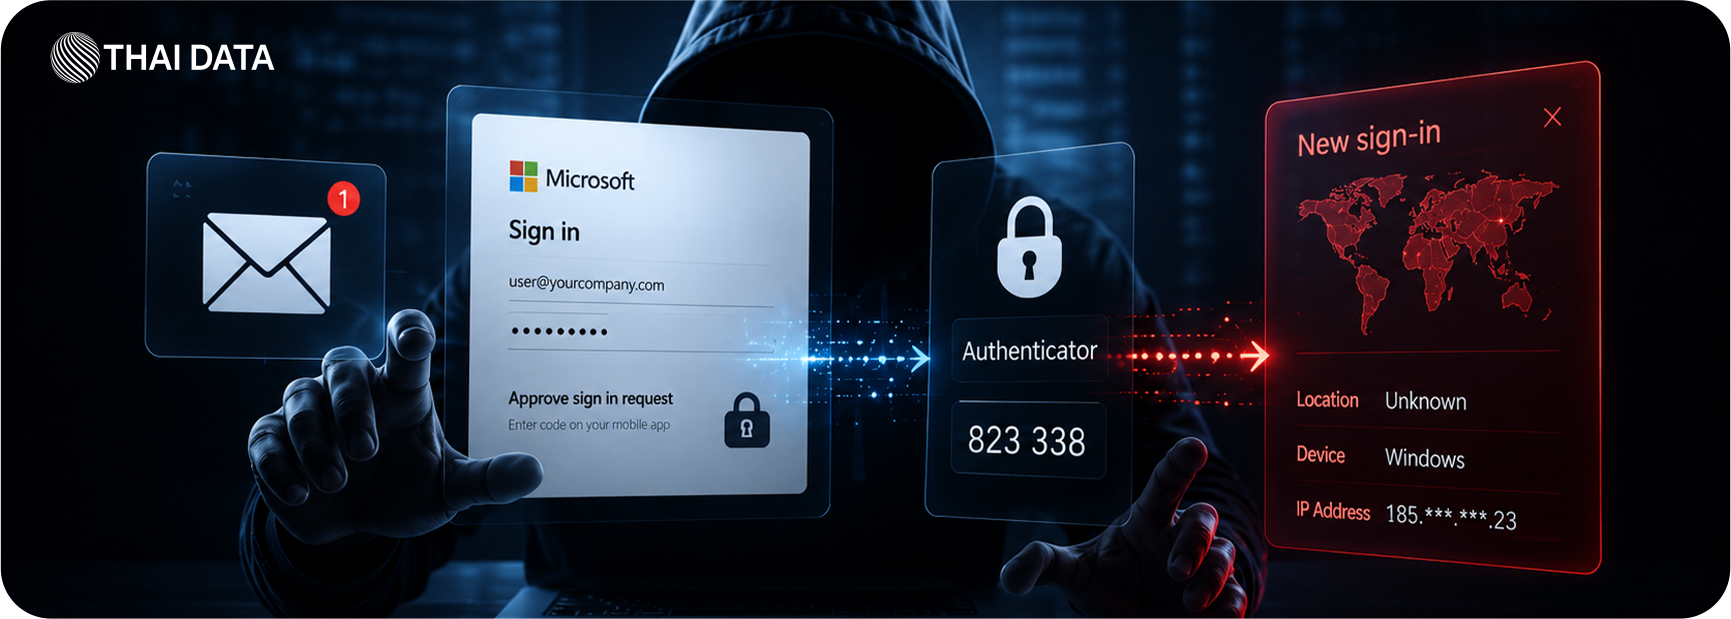
จุดเริ่มต้น (The Bait) แฮกเกอร์ส่งอีเมล Phishing ที่ปลอมแปลงเป็นประกาศสำคัญจากแผนก IT หรือฝ่ายบุคคลขององค์กร โดยในอีเมลจะแนบลิงก์ที่อ้างว่าเป็นการอัปเดตนโยบายความปลอดภัย หรือการยืนยันบัญชีอีเมล
การลวงตา (The Illusion) เมื่อผู้ใช้งานคลิกลิงก์ ระบบจะไม่นำไปสู่หน้าเว็บล็อกอินปลอมเหมือนการทำ Phishing ทั่วไป แต่จะแสดงหน้าจอที่ระบุ "รหัสอุปกรณ์ (Device Code)" พร้อมคำแนะนำให้ผู้ใช้เข้าไปที่ URL ของ Microsoft ของจริง (มักจะเป็น
[microsoft.com/devicelogin](https://microsoft.com/devicelogin))การยืนยันตัวตน (The Trap) ผู้ใช้งานที่หลงเชื่อ จะนำรหัส Device Code ดังกล่าวไปกรอกในหน้าเว็บจริงของ Microsoft และทำการล็อกอินด้วย Username, Password รวมถึงกดอนุมัติ 2FA ตามปกติ
การยึดครอง (The Hijack) ทันทีที่ผู้ใช้กดอนุมัติ ระบบของ Microsoft จะเข้าใจว่าผู้ใช้อนุญาตให้ "อุปกรณ์ของแฮกเกอร์" เข้าถึงบัญชีได้ แฮกเกอร์จึงได้รับ OAuth Access Token ซึ่งสามารถนำไปใช้เข้าถึงอีเมล OneDrive และข้อมูลทั้งหมดใน Microsoft 365 ของพนักงานคนนั้นได้ทันที โดยไม่ต้องรู้รหัสผ่านและไม่ต้องกังวลเรื่อง 2FA อีกต่อไป
ผลกระทบมหาศาลเมื่อ Microsoft 365 โดนแฮก
การโจมตีด้วยกลยุทธ์นี้ พุ่งเป้าไปที่จุดอ่อนที่แก้ไขได้ยากที่สุด นั่นคือ "ความไว้วางใจของมนุษย์" เมื่อเป้าหมายคือบัญชีอีเมลระดับองค์กร ความเสียหายจึงไม่ได้หยุดอยู่แค่พนักงานเพียงคนเดียว
Business Email Compromise (BEC) แฮกเกอร์สามารถใช้อีเมลของพนักงานที่ถูกยึดบัญชี ส่งข้อความไปหลอกลวงแผนกบัญชีให้โอนเงิน หรือส่งอีเมลไปหลอกลวงคู่ค้าทางธุรกิจ ซึ่งสร้างความเสียหายทางการเงินและทำลายความน่าเชื่อถือของบริษัทอย่างย่อยยับ
Data Breach ข้อมูลความลับทางการค้า สัญญาธุรกิจ และข้อมูลส่วนบุคคลของลูกค้า (PDPA) ที่เก็บอยู่ในอีเมลและระบบจัดเก็บข้อมูลบนคลาวด์ จะถูกขโมยออกไปได้อย่างง่ายดาย
การกระจายมัลแวร์ภายใน (Lateral Movement) บัญชีที่ถูกยึด จะกลายเป็นฐานปฏิบัติการที่สมบูรณ์แบบในการส่งอีเมลแนบมัลแวร์หรือลิงก์อันตรายกระจายไปยังพนักงานคนอื่นๆ ภายในองค์กรเดียวกัน
กลยุทธ์การป้องกันและสกัดกั้นภัยคุกคามไซเบอร์
สำหรับองค์กรที่ยังจำเป็นต้องใช้งานสภาพแวดล้อมของ Microsoft 365 ทีมผู้ดูแลระบบ (System Admin) ต้องเร่งปรับปรุงนโยบายความปลอดภัย ดังนี้
ปิดการใช้งาน Device Code Flow หากองค์กรไม่มีความจำเป็นต้องใช้อุปกรณ์ IoT หรือสมาร์ทดีไวซ์ในการล็อกอินเข้าสู่ระบบ Microsoft ให้ทำการปิดฟีเจอร์นี้ผ่านระบบ Azure AD (Entra ID) ทันที
ยกระดับ Conditional Access ตั้งค่านโยบายให้จำกัดการเข้าถึงบัญชีเฉพาะจาก IP Address หรือเครือข่ายของบริษัท (Corporate Network) เท่านั้น หรือกำหนดให้ต้องใช้อุปกรณ์ที่ลงทะเบียนกับบริษัท (Compliant Devices) ในการล็อกอิน
การอบรมพนักงาน (Security Awareness) สร้างความตระหนักรู้ให้พนักงานเข้าใจถึงกลยุทธ์การโจมตีรูปแบบใหม่ๆ และย้ำเตือนว่าฝ่ายไอทีจะไม่มีวันขอให้พนักงานกรอกรหัส Device Code ในลักษณะดังกล่าว