
DevSecOps Solution · Security ใน CI/CD PipelineDevSecOps เชื่อม Security เข้ากับทุกขั้นตอนพัฒนา ตั้งแต่ Commit แรกถึงระบบจริง
DevSecOps จาก THAI DATA CLOUD คือบริการวางและดูแลการตรวจความปลอดภัยให้ทำงานอัตโนมัติในทุกขั้นของ CI/CD Pipeline ตั้งแต่สแกนโค้ด ไลบรารี Secrets คอนเทนเนอร์ และ Infrastructure as Code ไปจนถึงตั้งเกณฑ์ไม่ให้โค้ดที่มีช่องโหว่ร้ายแรงขึ้นระบบจริง แล้วต่อด้วย WAF, EDR และ SOC ที่ดูแลระบบหลังขึ้นใช้งาน ทำงานบน Repository และ CI ที่ทีมคุณใช้อยู่
- ใช้ Repository และ CI เดิมของคุณ
- CI Runner บนคลาวด์ในไทยได้
- ประเมิน Pipeline ก่อนเสนอราคา
มาตรฐานที่ได้รับการรับรอง
- Data Center ในไทย TIA-942 Tier 3+
- Uptime SLA 99.9%
LINE ID @thaidatacloudแชทกับฝ่ายขาย
24x7x365 Online Supportดูแลทุกวันตลอด 24 ชม.

2016
ปีที่ก่อตั้งบริษัท
ISO 27001
ISO/IEC 27001 ความปลอดภัยสารสนเทศ
24x7x365
SOC เฝ้าระวังระบบที่ขึ้นใช้งาน
90 วัน
จัดเก็บ Log ตาม พ.ร.บ.คอมพิวเตอร์
คำตอบสั้น
DevSecOps คืออะไร
DevSecOps คือแนวทางที่นำงานความปลอดภัยเข้าไปอยู่ในทุกขั้นของการพัฒนาและส่งมอบซอฟต์แวร์ ตั้งแต่ออกแบบ เขียนโค้ด Build ทดสอบ จนถึงขึ้นระบบจริง โดยให้เครื่องมือตรวจช่องโหว่ทำงานอัตโนมัติใน CI/CD Pipeline และมีเกณฑ์หยุดโค้ดที่เสี่ยง ทีมพัฒนา ทีมปฏิบัติการ และทีมความปลอดภัยจึงรับผิดชอบร่วมกันตั้งแต่ต้น แทนการตรวจครั้งเดียวก่อนเปิดใช้
ข้อมูลสำคัญ
- ครอบคลุม Secrets Scanning, SAST, SCA และ SBOM, IaC, Container Image, การลงลายมือชื่อ Artefact และ DAST
- ตั้ง Policy Gate บน GitHub Actions, GitLab CI หรือ Jenkins ที่ทีมใช้อยู่ ไม่ต้องย้าย Repository
- อ้างอิง NIST SP 800-218 (SSDF), OWASP Top 10:2025 และ OWASP SAMM
- ต่อด้วย WAF, EDR และ SOC เฝ้าระวัง 24x7x365 หลังระบบขึ้นใช้งาน
- CI Runner วางบน Cloud Server ใน Data Center ไทยได้ เริ่มต้น 90 บาท/เดือน
- งานประเมิน ติดตั้ง และดูแลต่อ เสนอราคาหลังดู Pipeline จริง
ทำไมเลือก DevSecOps กับ THAI DATA CLOUD
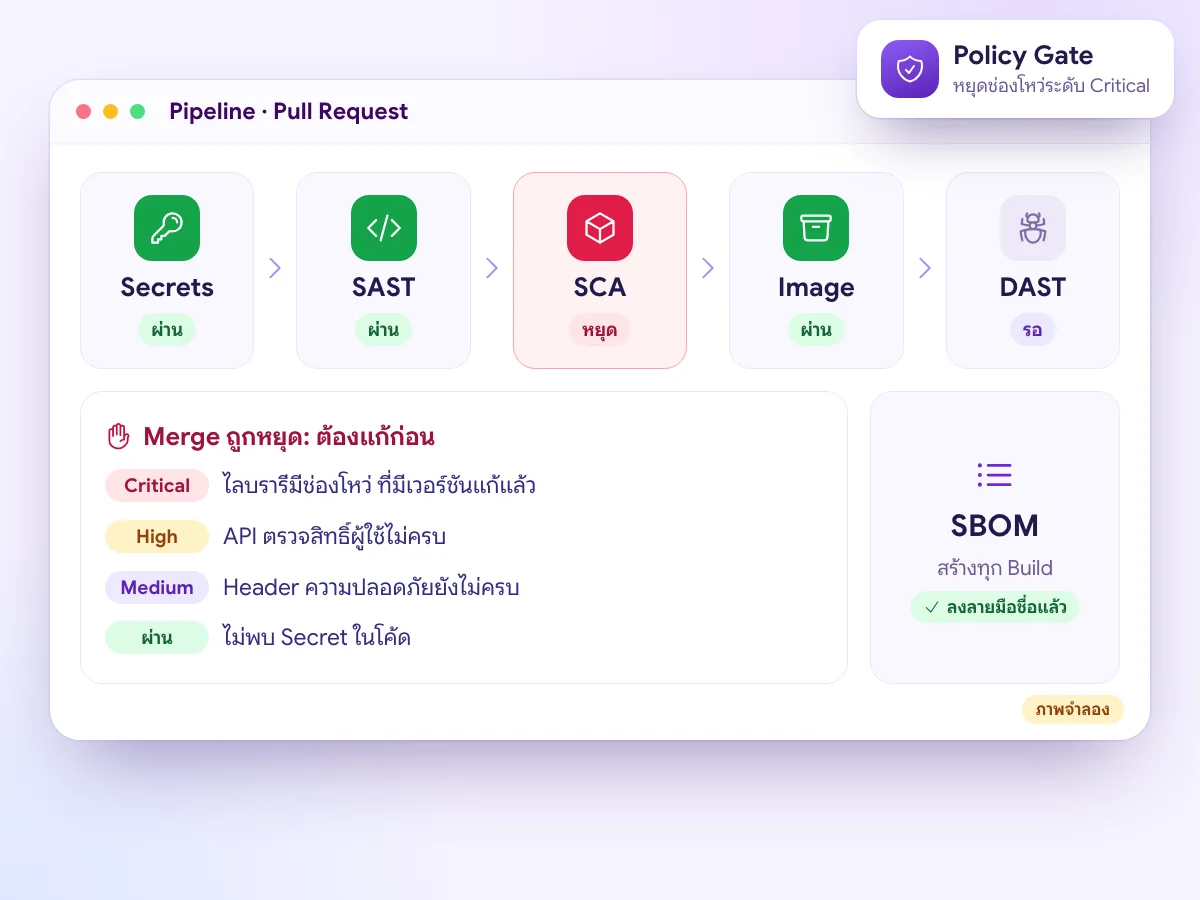
เจอตั้งแต่ Pull Request
DevSecOps ย้ายการตรวจมาอยู่ตอนที่นักพัฒนายังจำโค้ดได้ แก้ตอนนั้นง่ายกว่าตามแก้หลังระบบขึ้นใช้งานแล้ว
ใช้เครื่องมือที่ทีมมีอยู่
วางด่านตรวจบน Repository และ CI/CD เดิม ทั้ง GitHub, GitLab และ Jenkins ไม่ต้องเปลี่ยนวิธีทำงานทั้งทีม
Gate ที่ทีมพัฒนารับได้
เริ่มจากรายงานผล ปรับกฎตัดผลบวกลวง แล้วค่อยบล็อกเฉพาะระดับที่ตกลงกัน ทีมจึงไม่หาทางเลี่ยง
หลักฐานสำหรับผู้ตรวจ
ผลสแกน SBOM และบันทึกการอนุมัติจาก Pipeline ใช้ประกอบการตรวจ ISO/IEC 27001 และการทำตาม PDPA
อบรมจากผลสแกนจริง
สอน Secure Coding จากช่องโหว่ที่เจอในโค้ดของทีมเอง ไม่ใช่ตัวอย่างในตำรา
ต่อถึงระบบที่ขึ้นใช้งาน
หลัง Deploy ส่งต่อให้ WAF, EDR และ SOC 24x7x365 ภายใต้ทีมเดียวกัน ไม่ต้องหาผู้ให้บริการเพิ่ม
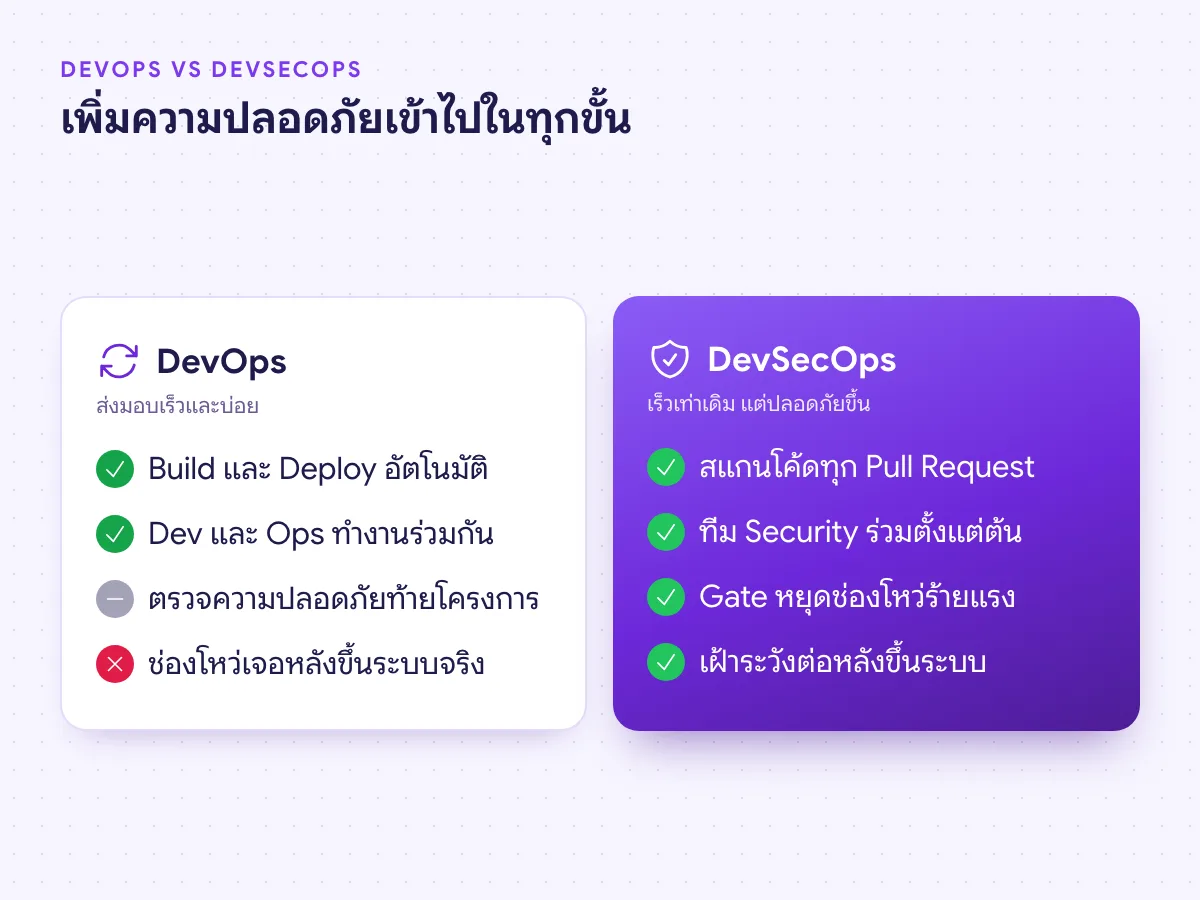
DevSecOps คืออะไร ต่างจาก DevOps อย่างไร
DevOps ทำให้ทีมพัฒนาและทีมปฏิบัติการทำงานต่อกันเป็นสายเดียว โค้ดใหม่ถูก Build ทดสอบ และ Deploy ผ่าน CI/CD Pipeline อัตโนมัติ องค์กรจึงปล่อยของใหม่ได้บ่อยขึ้นมาก แต่ถ้างานความปลอดภัยยังเป็นการตรวจครั้งเดียวก่อนเปิดระบบ ทีม Security จะกลายเป็นคอขวด หรือถูกข้ามไปเพราะตามรอบปล่อยงานไม่ทัน
DevSecOps คือการนำงานความปลอดภัยเข้าไปอยู่ใน Pipeline เดียวกันนั้น เครื่องมือสแกนทำงานเองทุกครั้งที่มี Pull Request หรือ Build ใหม่ ผลตรวจกลับไปถึงนักพัฒนาในเครื่องมือที่ใช้อยู่ และมีเกณฑ์ชัดเจนว่าช่องโหว่ระดับไหนต้องหยุดไว้ก่อน ความปลอดภัยจึงเป็นความรับผิดชอบร่วมของ Dev, Sec และ Ops แทนที่จะเป็นด่านสุดท้ายของทีมเดียว
งานด้าน DevOps เอง ทั้ง CI/CD, Container และ Infrastructure as Code อยู่ที่หน้า DevOps หน้านี้เน้นส่วนที่ DevSecOps เพิ่มเข้าไป
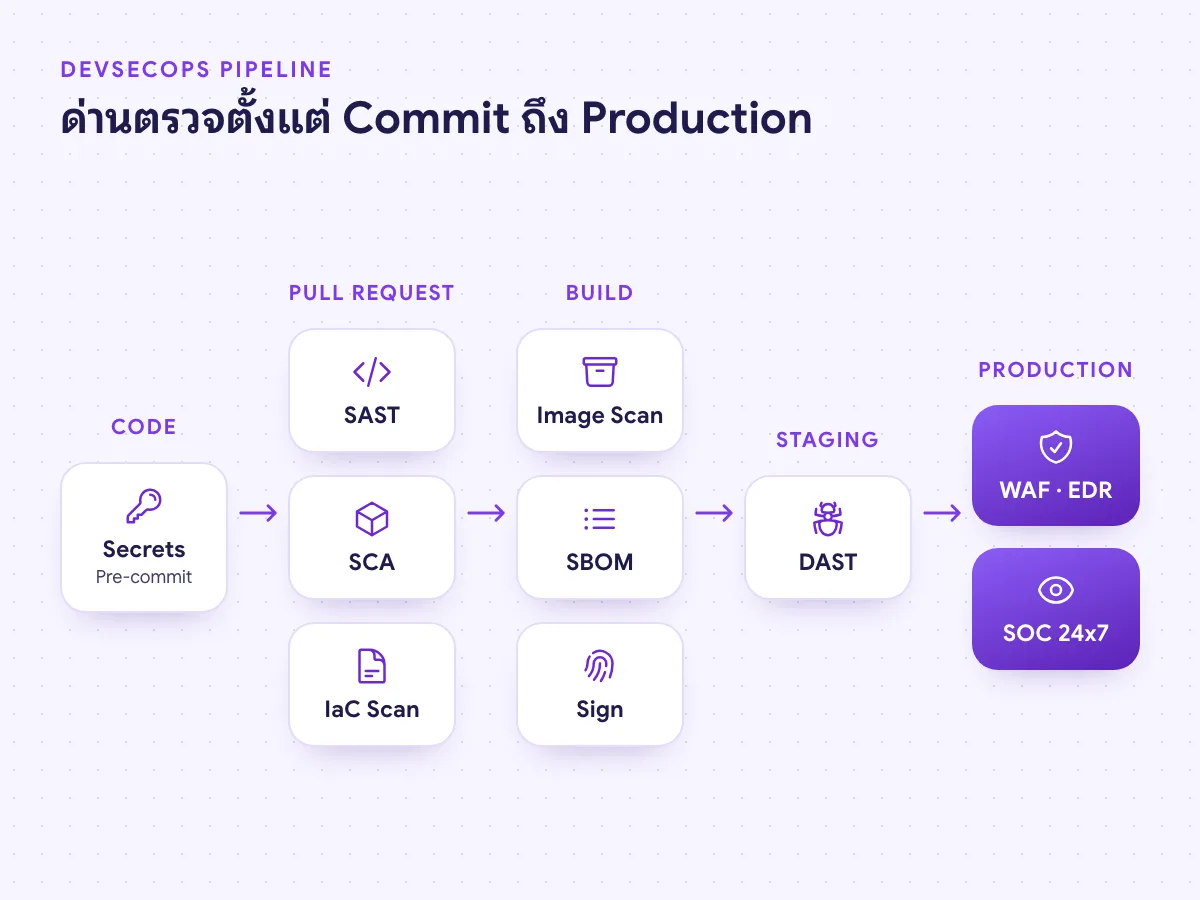
DevSecOps Pipeline มีด่านตรวจอะไรบ้าง ตั้งแต่ Commit ถึง Production
แต่ละขั้นของ Pipeline เหมาะกับการตรวจคนละแบบ หลักคือวางการตรวจที่เร็วไว้ใกล้นักพัฒนา ให้รู้ผลภายในไม่กี่นาทีตอนเปิด Pull Request ส่วนการตรวจที่ใช้เวลานานให้รันตอน Build หรือบน Staging โดยไม่ทำให้ทีมต้องรอ
ตารางนี้สรุปด่านหลักที่ทีม DevSecOps ของเราวางให้ ชื่อเครื่องมือเป็นตัวอย่างที่ทีมทำงานด้วยได้ ไม่ได้ผูกกับยี่ห้อใด ถ้าองค์กรมีเครื่องมือเดิมอยู่แล้ว ทีมประเมินก่อนว่าใช้ต่อได้หรือไม่
| ขั้นตอน | ตรวจอะไร | ตัวอย่างเครื่องมือ | จับปัญหาแบบไหน |
|---|---|---|---|
| Commit | Secrets Scanning | Gitleaks | รหัสผ่าน API Key และ Token ที่หลุดเข้า Git |
| Pull Request | SAST | Semgrep, SonarQube | Injection, XSS และรูปแบบโค้ดที่ไม่ปลอดภัย |
| Pull Request | SCA (Dependency) | Trivy, OWASP Dependency-Check | ไลบรารีที่มีช่องโหว่ซึ่งเปิดเผยแล้ว (CVE) |
| Pull Request | IaC Scanning | Trivy | Terraform, Kubernetes และ Dockerfile ที่ตั้งค่าไม่ปลอดภัย |
| Build | Image Scan และ SBOM | Trivy, Dependency-Track | แพ็กเกจใน Image ที่มีช่องโหว่ และรายการส่วนประกอบของ Build |
| Build | ลงลายมือชื่อ Artefact | Sigstore Cosign | Image หรือไฟล์ที่ถูกแก้ระหว่างทาง |
| Staging | DAST | OWASP ZAP | ช่องโหว่ที่เห็นเมื่อแอปรันจริง เช่น Header และการตั้งค่า |
| Production | Runtime Protection | WAF, EDR, SOC | การโจมตีจริงและพฤติกรรมผิดปกติหลังขึ้นระบบ |
SAST, SCA และ DAST ต่างกันอย่างไร ต้องใช้ครบทุกตัวไหม
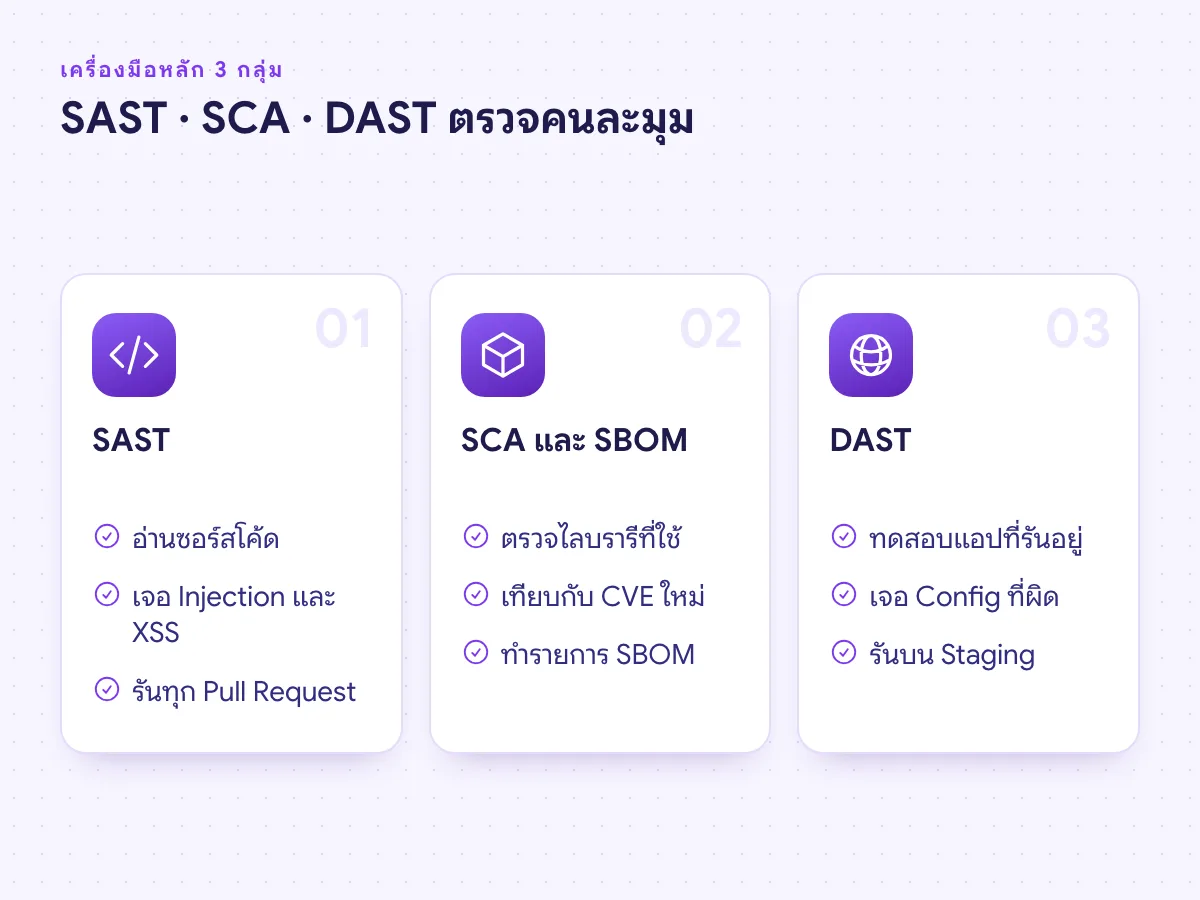
SAST (Static Application Security Testing) อ่านซอร์สโค้ดโดยไม่ต้องรันแอป หาจุดที่ข้อมูลจากผู้ใช้ไหลไปถึงคำสั่งฐานข้อมูลหรือหน้าเว็บโดยไม่ผ่านการกรอง ซึ่งเป็นที่มาของ Injection และ XSS SAST เร็วพอจะรันทุก Pull Request และชี้ได้ถึงไฟล์และบรรทัด
SCA (Software Composition Analysis) ตรวจไลบรารีโอเพนซอร์สที่แอปดึงมาใช้ ซึ่งในแอปสมัยใหม่มักมีมากกว่าโค้ดที่ทีมเขียนเอง OWASP Top 10:2025 ยกเรื่องนี้ขึ้นเป็นหมวด A03 Software Supply Chain Failures ส่วน DAST (Dynamic Application Security Testing) ทดสอบแอปที่รันอยู่จริงจากภายนอก จึงเห็นปัญหาในการตั้งค่าเซิร์ฟเวอร์และ Header ที่การอ่านโค้ดมองไม่เห็น
คำตอบสั้น ๆ คือสามตัวนี้ไม่ได้แทนกัน แต่ไม่จำเป็นต้องเปิดพร้อมกันในวันแรก DevSecOps ที่ทีมพัฒนารับได้มักเริ่มจาก Secrets และ SCA ก่อน เพราะผลแม่นและแก้ง่าย แล้วค่อยเพิ่ม SAST และ DAST
SBOM, Secrets และ Software Supply Chain ปิดช่องโหว่ที่ไม่ได้อยู่ในโค้ดของคุณ
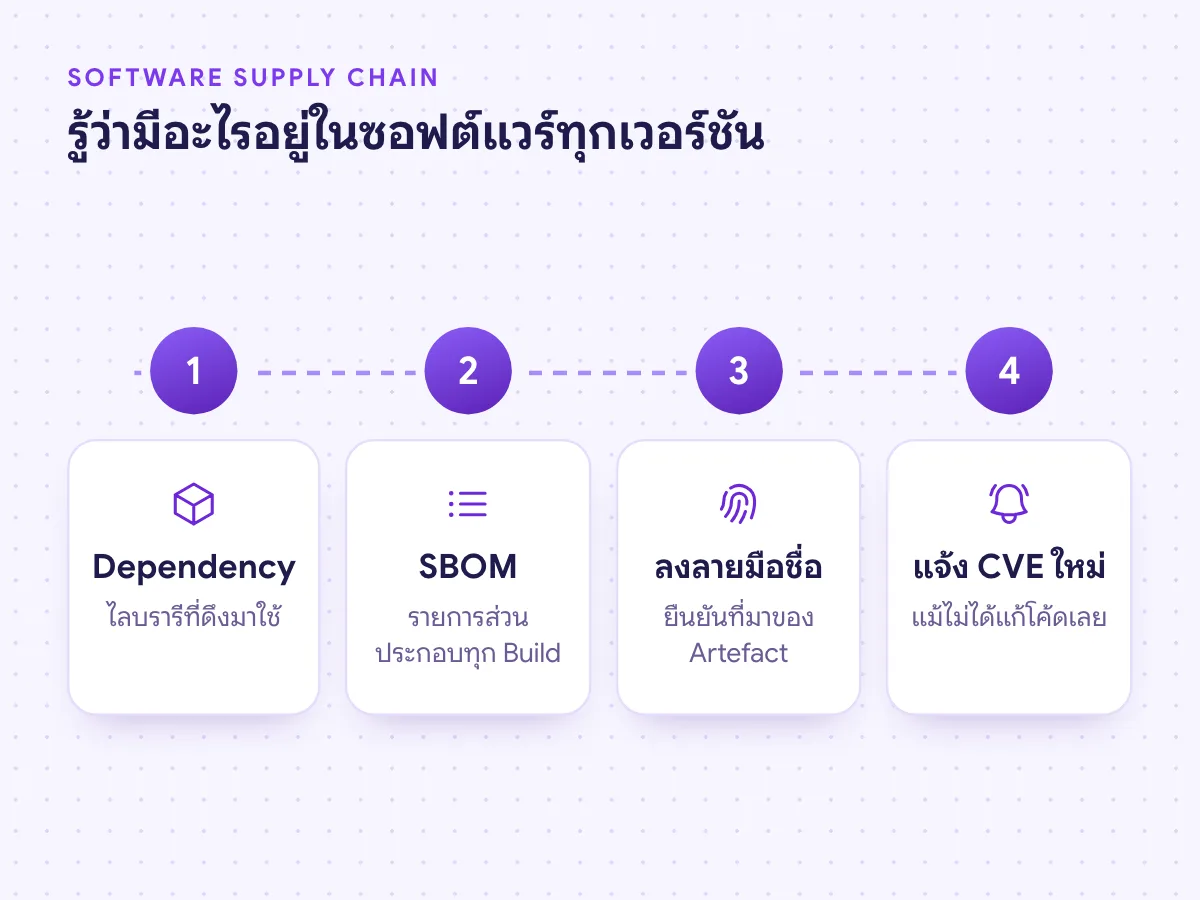
SBOM (Software Bill of Materials) คือรายการส่วนประกอบทั้งหมดในซอฟต์แวร์หนึ่งเวอร์ชัน ทั้งไลบรารีและเวอร์ชันของแต่ละตัว เปรียบได้กับฉลากส่วนผสมของอาหาร เมื่อมีช่องโหว่ใหม่ประกาศออกมา องค์กรที่มี SBOM ตอบได้ทันทีว่าระบบไหนใช้ไลบรารีนั้นอยู่ โดยไม่ต้องไล่ถามทีละทีม
ใน DevSecOps Pipeline เราสร้าง SBOM ทุกครั้งที่ Build ในรูปแบบมาตรฐานอย่าง CycloneDX หรือ SPDX แล้วส่งเข้าระบบติดตามอย่าง Dependency-Track ซึ่งเทียบกับฐานข้อมูลช่องโหว่อย่างต่อเนื่อง ระบบที่ไม่ได้แก้โค้ดมาหลายเดือนก็ยังได้รับแจ้งเตือนเมื่อไลบรารีเก่ามี CVE ใหม่
อีกสองเรื่องในหมวดเดียวกันคือ Secrets ที่หลุดเข้า Git และ Artefact ที่ถูกแก้ระหว่างทาง ทีมวางการสแกน Secrets ตั้งแต่ก่อน Commit และลงลายมือชื่อ Image ตอน Build เพื่อให้ขั้น Deploy ตรวจได้ว่าสิ่งที่จะขึ้นระบบมาจาก Pipeline ของคุณจริง
Policy Gate ใน GitHub Actions, GitLab CI และ Jenkins ตั้งอย่างไรไม่ให้ทีมพัฒนาติดขัด
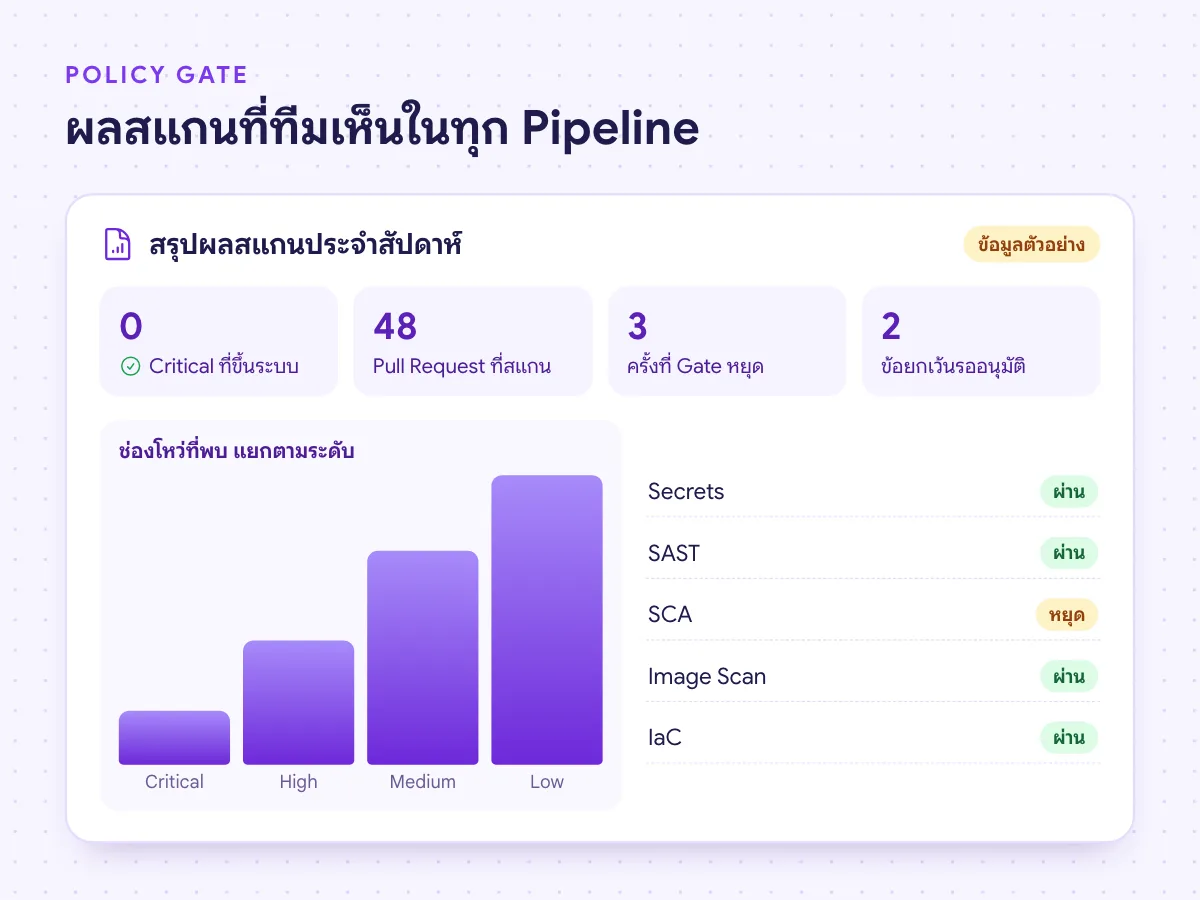
Policy Gate คือเงื่อนไขใน CI/CD ที่ตัดสินว่าโค้ดชุดนี้ Merge หรือ Deploy ต่อได้หรือไม่ เช่น ห้ามมี Secret ในโค้ด และห้ามมีช่องโหว่ระดับ Critical ที่มีเวอร์ชันแก้แล้ว Gate ที่เข้มเกินไปตั้งแต่วันแรกทำให้ทีมพัฒนาหาทางเลี่ยง ส่วน Gate ที่ไม่เคยบล็อกอะไรก็ไม่ต่างจากไม่มี
ทีมเราจึงเริ่มจากโหมดรายงานผล ให้ทุกคนเห็นตัวเลขจริงก่อน ปรับกฎตัดผลบวกลวง (False Positive) แล้วค่อยเปิดการบล็อกทีละระดับ ข้อยกเว้นต้องมีผู้อนุมัติ เหตุผล และวันหมดอายุ ทุกการตัดสินบันทึกไว้ให้ตรวจย้อนหลังได้
Pipeline เองก็ต้องปลอดภัย เราตั้งสิทธิ์ของ Token ใน CI ให้น้อยเท่าที่งานต้องใช้ ระบุเวอร์ชันของ Action หรือ Plugin ที่ดึงมาใช้ให้แน่นอน และแยก Secrets ของแต่ละ Environment ตามแนวทาง Secure Use ของ GitHub Actions ซึ่งใช้หลักเดียวกันได้กับ GitLab CI และ Jenkins
หลังขึ้นระบบจริง WAF, EDR และ SOC ดูแลส่วนที่ Pipeline ตรวจไม่ถึง
ไม่มี Pipeline ใดจับช่องโหว่ได้ครบ และช่องโหว่ใหม่ถูกค้นพบในซอฟต์แวร์ที่ขึ้นระบบไปแล้วทุกวัน DevSecOps จึงไม่ได้จบที่ Deploy ระบบที่ขึ้นใช้งานต้องมี WAF กรองการโจมตีเว็บและ API มี EDR บนเซิร์ฟเวอร์ และมี SOC ที่อ่าน Log และรับมือเหตุตลอดเวลา
THAI DATA CLOUD ให้บริการส่วนนี้ผ่าน Managed Security Services ซึ่งเฝ้าระวัง 24x7x365 ทั้ง EDR, Firewall, IPS/IDS และงานแพตช์ช่องโหว่ พร้อมเก็บ Log 90 วันตาม พ.ร.บ.คอมพิวเตอร์ สิ่งที่ SOC เห็นย้อนกลับมาเป็นกฎใหม่ใน Pipeline ได้ เช่น รูปแบบการโจมตีที่เจอจริงกลายเป็นกรณีทดสอบของ DAST
Managed Security Services
เฝ้าระวัง 24x7x365 ด้วย EDR, Firewall, IPS/IDS และ Incident Response
ดู Managed SecurityCybersecurity องค์กร
SOC as a Service, Managed Firewall และ WAF, Log Management และ VA / Pentest
ดู CybersecurityWazuh
SIEM และ XDR โอเพนซอร์สสำหรับรวม Log และตรวจจับเหตุผิดปกติ
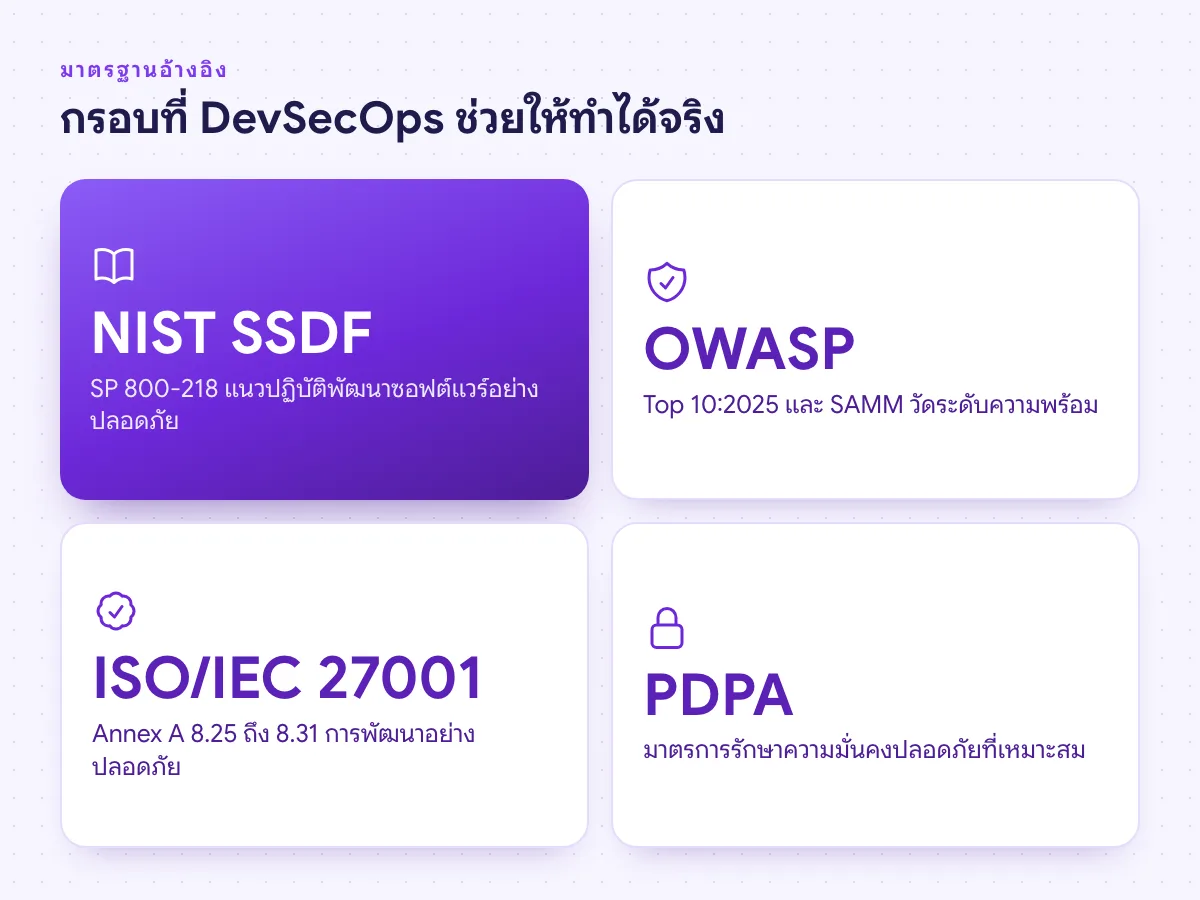
รู้จัก WazuhDevSecOps ตามมาตรฐาน NIST SSDF, OWASP SAMM, CISA Secure by Design, ISO/IEC 27001 และ PDPA
ผู้ตรวจสอบและลูกค้าองค์กรถามมากขึ้นว่าซอฟต์แวร์ถูกพัฒนาอย่างปลอดภัยหรือไม่ และขอหลักฐาน DevSecOps ช่วยให้ตอบได้ด้วยบันทึกที่ Pipeline สร้างขึ้นเองทุกวัน แทนเอกสารที่เขียนขึ้นตอนใกล้วันตรวจ
ตารางนี้สรุปว่าแต่ละกรอบพูดถึงอะไร และงานใน Pipeline ตอบโจทย์ส่วนไหน
THAI DATA CLOUD ได้รับรอง ISO/IEC 27001 สำหรับการให้บริการของบริษัทเอง การวาง DevSecOps ช่วยเตรียมหลักฐาน แต่ไม่ได้ทำให้ระบบของลูกค้าได้รับการรับรองโดยอัตโนมัติ
| กรอบอ้างอิง | สาระสำคัญ | DevSecOps ช่วยอย่างไร |
|---|---|---|
| NIST SP 800-218 (SSDF) | แนวปฏิบัติพัฒนาซอฟต์แวร์อย่างปลอดภัย 4 กลุ่ม: เตรียมองค์กร (PO) ปกป้องซอฟต์แวร์ (PS) ผลิตซอฟต์แวร์ที่ปลอดภัย (PW) และตอบสนองช่องโหว่ (RV) | ด่านตรวจใน Pipeline และการติดตาม CVE จาก SBOM ตรงกับกลุ่ม PS, PW และ RV |
| OWASP Top 10:2025 | ความเสี่ยงหลัก 10 หมวดของเว็บแอปพลิเคชัน เช่น Broken Access Control, Software Supply Chain Failures และ Injection | ใช้เป็นเกณฑ์ตั้งกฎ SAST, SCA และ DAST |
| OWASP SAMM | โมเดลวัดระดับความพร้อมด้านความปลอดภัยของซอฟต์แวร์ 5 ด้าน 15 แนวปฏิบัติ | ใช้ประเมินจุดเริ่มต้นและวัดความคืบหน้าแต่ละรอบ |
| CISA Secure by Design | หลักการว่าผู้ผลิตซอฟต์แวร์ต้องรับผิดชอบความปลอดภัยตั้งแต่ออกแบบ ไม่ผลักภาระให้ผู้ใช้ | ทำให้ค่าเริ่มต้นที่ปลอดภัยเป็นส่วนหนึ่งของกระบวนการพัฒนา |
| ISO/IEC 27001:2022 | Annex A หมวด 8.25 ถึง 8.31 ว่าด้วยวงจรพัฒนาที่ปลอดภัย การเขียนโค้ดอย่างปลอดภัย การทดสอบความปลอดภัย และการแยก Environment | ผลสแกน รายงาน และบันทึกการอนุมัติใช้เป็นหลักฐานประกอบการตรวจ |
| PDPA | ผู้ควบคุมข้อมูลส่วนบุคคลต้องจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม | ลดโอกาสข้อมูลรั่วจากช่องโหว่ในแอปที่เก็บข้อมูลส่วนบุคคล |
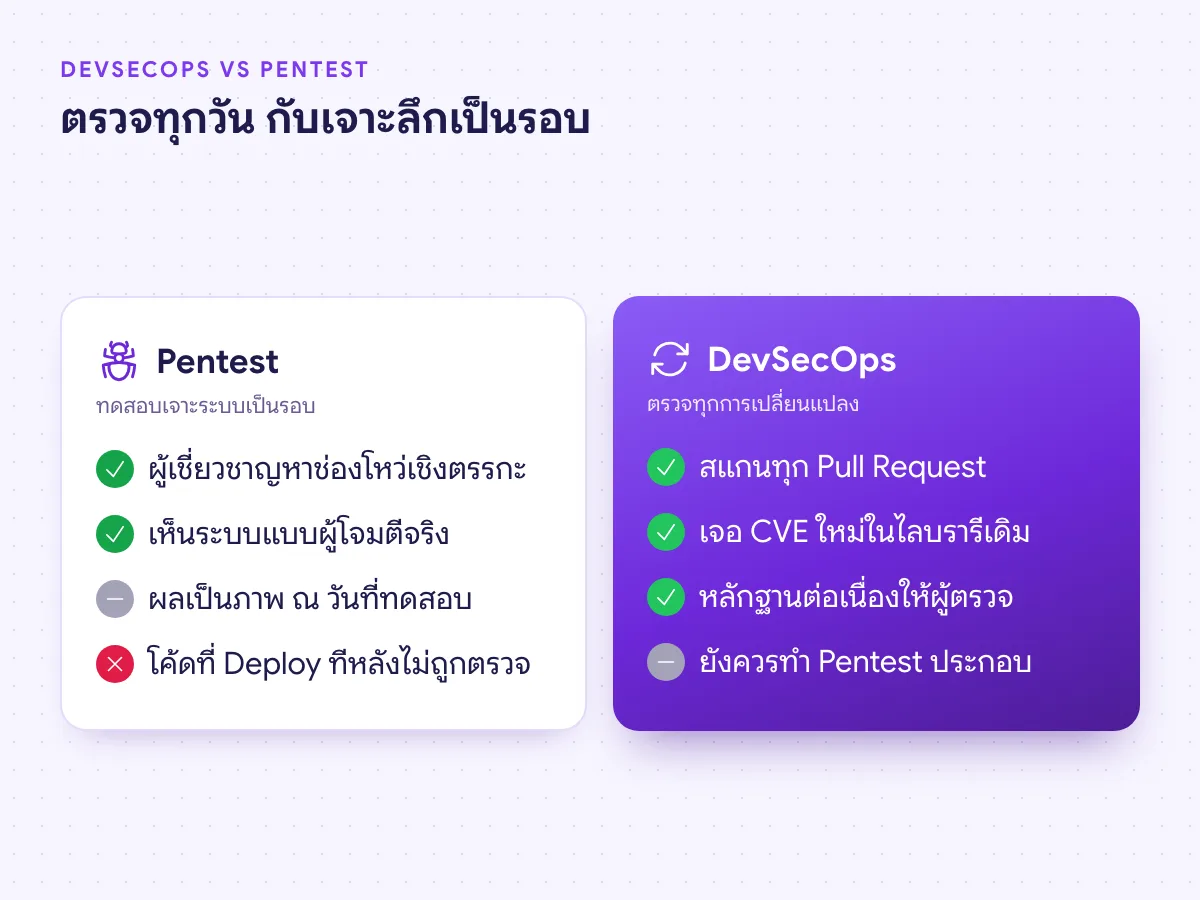
DevSecOps ต่างจากการทำ Pentest ครั้งเดียวอย่างไร ยังต้องทำ Pentest ไหม
Penetration Test คือการให้ผู้เชี่ยวชาญทดลองเจาะระบบเหมือนผู้โจมตีจริงในช่วงเวลาหนึ่ง จุดแข็งคือหาช่องโหว่เชิงตรรกะที่เครื่องมืออัตโนมัติหาไม่เจอ เช่น ขั้นตอนชำระเงินที่ข้ามได้ แต่ผลที่ได้เป็นภาพ ณ วันที่ทดสอบ โค้ดที่ Deploy หลังจากนั้นไม่ได้ถูกตรวจจนกว่าจะถึงรอบถัดไป
DevSecOps ตรวจทุกการเปลี่ยนแปลงอัตโนมัติ จับปัญหาที่รู้จักแล้วได้กว้างและต่อเนื่อง แต่ลึกไม่เท่าคนทดสอบ สองอย่างจึงเสริมกัน องค์กรที่มี DevSecOps แล้วทำ Pentest ได้คุ้มขึ้น เพราะผู้ทดสอบไม่ต้องเสียเวลากับช่องโหว่พื้นฐานที่ Pipeline ปิดไปแล้ว และไปลงลึกกับตรรกะของระบบแทน
บริการ DevSecOps ของ THAI DATA CLOUD: ประเมิน ติดตั้ง อบรม และดูแลต่อ
เราไม่ได้ขายเครื่องมือ แต่รับผิดชอบให้ DevSecOps ทำงานได้จริงบน Repository และ CI/CD ที่ทีมคุณใช้อยู่ งานแบ่งเป็นส่วน ๆ เลือกเฉพาะส่วนที่ทีมยังขาดได้
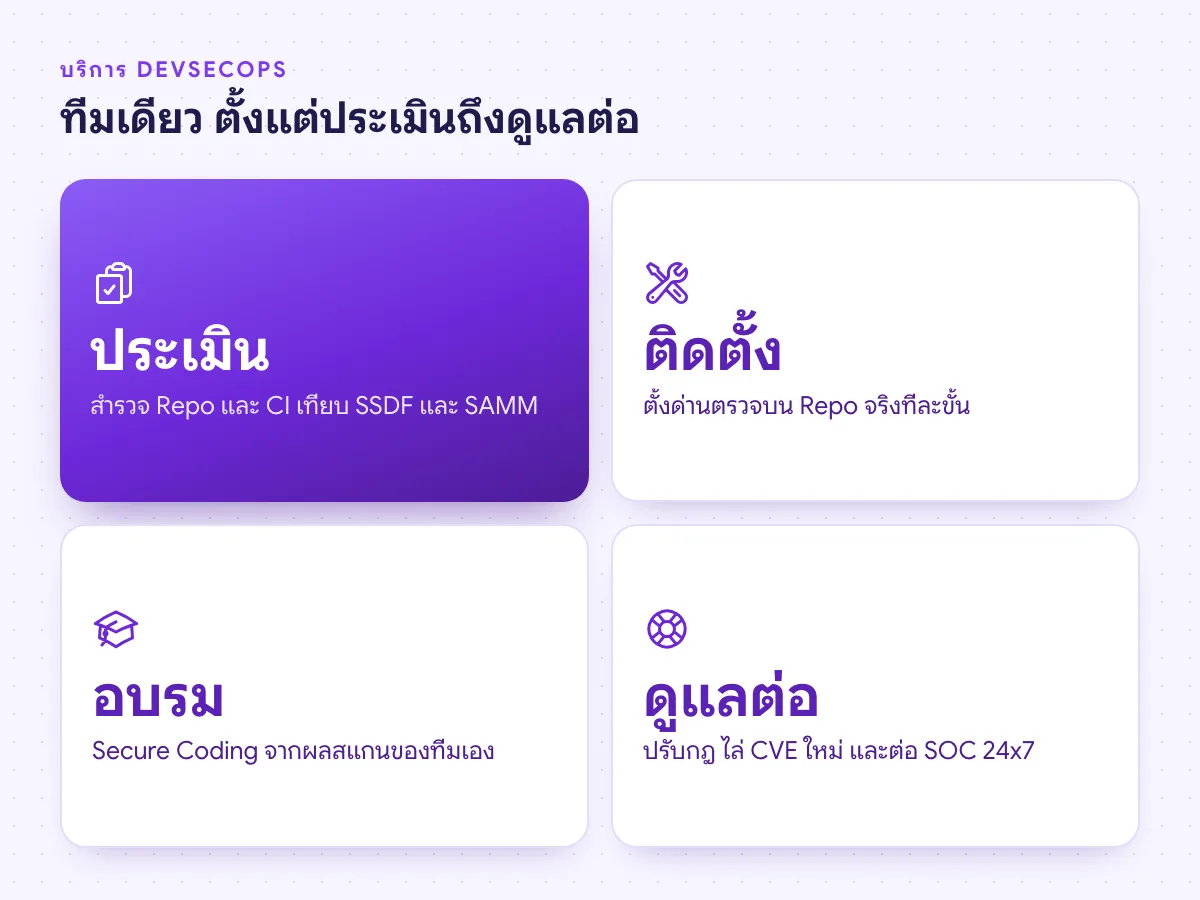
Pipeline Assessment
สำรวจ Repository, CI/CD, การจัดการ Secrets และขั้นตอน Deploy เทียบกับ NIST SSDF และ OWASP SAMM แล้วจัดลำดับงานที่ควรทำก่อน
ติดตั้งบน Repository ของคุณ
วางด่านตรวจบน GitHub Actions, GitLab CI หรือ Jenkins เริ่มจากโหมดรายงานผล ปรับกฎ แล้วเปิด Policy Gate
CI Runner บนคลาวด์ในไทย
ต้องการให้โค้ดและ Secrets อยู่บนเครื่องที่ควบคุมเอง วาง Runner บน Cloud Server ใน Data Center ไทย เริ่มต้น 90 บาท/เดือน
ดู Cloud Serverอบรมนักพัฒนา
Secure Coding จากผลสแกนของทีมเอง อ่านผลอย่างไร แก้แบบไหน และเมื่อไรควรขอข้อยกเว้น
ดูแลต่อเนื่อง
ปรับกฎ คัดผลบวกลวง ไล่ CVE ใหม่จาก SBOM และส่งรายงานเป็นประจำ เชื่อมกับ SOC เมื่อใช้ Managed Security
ช่วยแก้ช่องโหว่ในโค้ด
ทีมพัฒนาไม่มีเวลาไล่แก้ผลสแกน ให้ทีม Dev Support ช่วยแก้เป็นรายกรณีได้
ดู Dev SupportDevSecOps เหมาะกับองค์กรแบบไหน และควรเริ่มจากตรงไหน
DevSecOps เหมาะกับองค์กรที่พัฒนาซอฟต์แวร์เองหรือจ้างพัฒนาและปล่อยเวอร์ชันใหม่เป็นประจำ เช่น บริษัทการเงิน ผู้ให้บริการ SaaS ร้านค้าออนไลน์ หน่วยงานรัฐที่มีระบบบริการประชาชน และบริษัทที่ลูกค้าองค์กรส่งแบบสอบถามด้านความปลอดภัยมาก่อนตัดสินใจซื้อ
ไม่จำเป็นต้องเปิดทุกด่านพร้อมกัน ลำดับที่ทีมพัฒนารับได้คือเริ่มจากเรื่องที่ผลแม่นและแก้ง่าย แล้วไต่ขึ้นทีละขั้นตามความพร้อม
- ขั้นที่ 1: สแกน Secrets และ Dependency ทุก Repository
- ขั้นที่ 2: เพิ่ม SAST และ IaC Scan ใน Pull Request แบบรายงานผล
- ขั้นที่ 3: สแกน Container Image สร้าง SBOM ลงลายมือชื่อ และเปิด Gate ระดับ Critical
- ขั้นที่ 4: รัน DAST บน Staging ก่อนขึ้นระบบจริง
- ขั้นที่ 5: เชื่อม WAF, EDR และ SOC แล้ววัดผลทุกเดือน
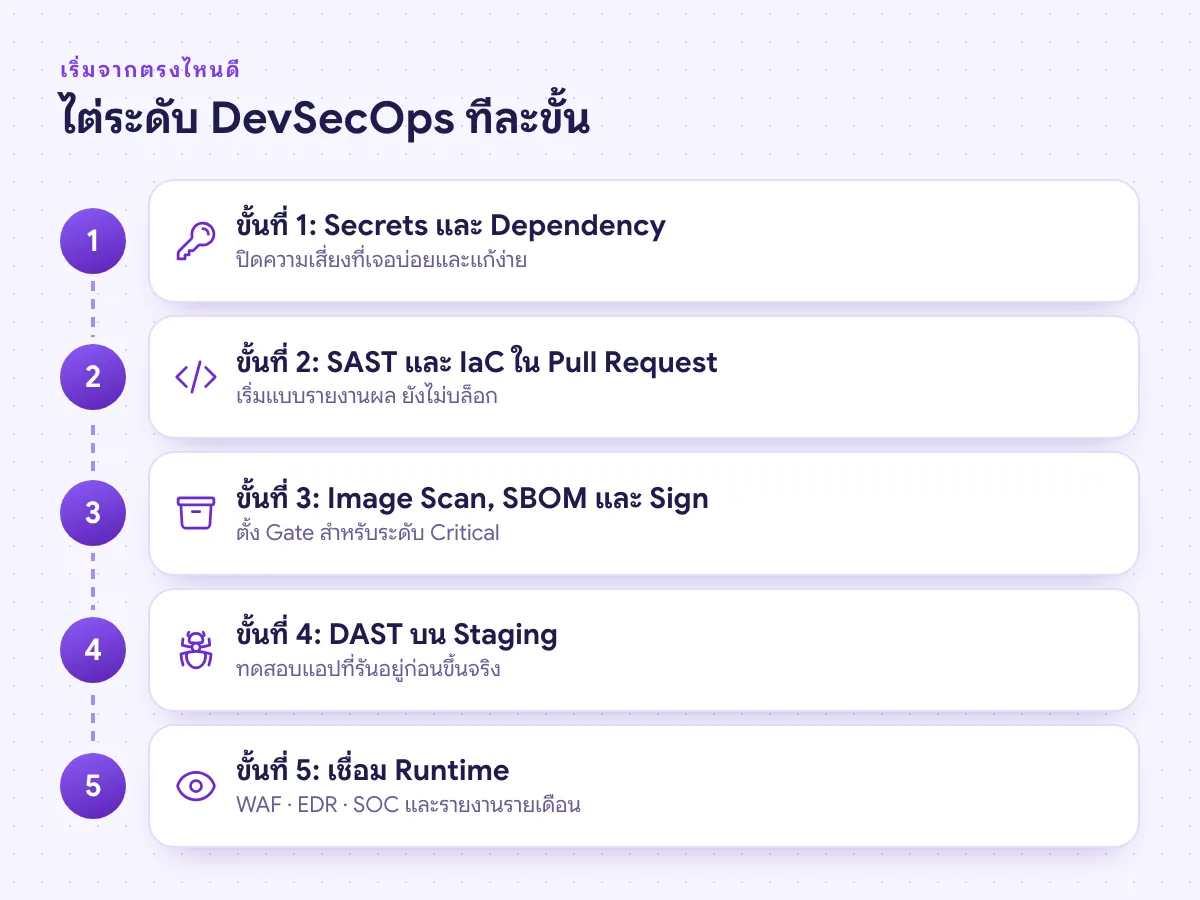
เริ่ม DevSecOps ใน 5 ขั้นตอน
- 1
ประเมิน Pipeline
สำรวจ Repository, CI/CD และขั้นตอน Deploy ที่มีอยู่ เทียบกับ NIST SSDF และ OWASP SAMM แล้วสรุปช่องว่างพร้อมลำดับงาน
- 2
ออกแบบด่านตรวจและเกณฑ์
เลือกเครื่องมือ ตั้งระดับความรุนแรงที่ต้องหยุด และวิธีขอข้อยกเว้น ร่วมกับทีมพัฒนาและทีมความปลอดภัย
- 3
ติดตั้งบน Repository จริง
เริ่มจากโหมดรายงานผลบน Repository นำร่อง ปรับกฎตัดผลบวกลวง แล้วเปิด Policy Gate และขยายไป Repository อื่น
- 4
อบรมทีมพัฒนา
สอน Secure Coding จากผลสแกนจริงของทีม ให้นักพัฒนาอ่านผลและแก้ได้เองในงานประจำวัน
- 5
ดูแลและรายงาน
ปรับกฎ ติดตาม CVE ใหม่จาก SBOM ส่งรายงานเป็นประจำ และเชื่อมกับ SOC เมื่อระบบขึ้นใช้งาน
อ่านต่อ / บริการที่เกี่ยวข้อง
- DevOps Solution
- Managed Security Services
- Cybersecurity องค์กร
- Dev Support ทีมนักพัฒนาช่วยแก้ปัญหาเว็บไซต์
- Software Development
- APM วัดประสิทธิภาพแอปพลิเคชัน
- Cloud Server
- DevOps และ CI/CD Pipeline สำหรับองค์กร
- Cyber Security คืออะไร คู่มือสำหรับธุรกิจ
- Cyber Security Awareness แนวทางปกป้องข้อมูล
- SonarQube ตรวจคุณภาพโค้ด
- Trivy สแกนช่องโหว่ Image และโค้ด
- Vault จัดการ Secrets
- Managed Services
ข้อมูลโดยทีมวิศวกร THAI DATA CLOUD · ตรวจทานล่าสุด
อยากรู้ว่า Pipeline ของคุณขาดด่านไหน
บอกเราว่าทีมใช้ CI/CD อะไรและมี Repository ประมาณเท่าไร ทีมจะนัดประเมิน Pipeline สรุปช่องว่างเทียบ NIST SSDF และ OWASP แล้วเสนอขอบเขต DevSecOps พร้อมราคา
คำถามที่พบบ่อยเรื่อง DevSecOps
DevSecOps ราคาเท่าไร
ขึ้นกับจำนวน Repository ระบบ CI/CD ที่ใช้ และขอบเขตงาน ทั้งประเมิน ติดตั้ง อบรม และดูแลต่อ ทีมประเมิน Pipeline จริงก่อนแล้วจึงเสนอราคา ส่วนเครื่องสำหรับ CI Runner บน Cloud Server ของเราเริ่มต้น 90 บาท/เดือน
DevSecOps ต่างจาก DevOps อย่างไร
DevOps เน้นให้ทีมพัฒนาและทีมปฏิบัติการส่งมอบซอฟต์แวร์ได้เร็วและบ่อยด้วย CI/CD ส่วน DevSecOps เพิ่มการตรวจความปลอดภัยอัตโนมัติและเกณฑ์หยุดโค้ดที่เสี่ยงเข้าไปในทุกขั้นของ Pipeline เดียวกัน โดยให้ทีมความปลอดภัยร่วมรับผิดชอบตั้งแต่ต้น
มี DevSecOps แล้วยังต้องทำ Pentest ไหม
ควรทำ DevSecOps ตรวจทุกการเปลี่ยนแปลงอัตโนมัติ ส่วน Pentest ใช้ผู้เชี่ยวชาญหาช่องโหว่เชิงตรรกะที่เครื่องมือหาไม่เจอ สองอย่างเสริมกัน และ Pentest ได้ผลคุ้มขึ้นเมื่อช่องโหว่พื้นฐานถูกปิดไปแล้ว
DevSecOps เหมาะกับใคร
องค์กรที่พัฒนาซอฟต์แวร์เองหรือจ้างพัฒนาและปล่อยเวอร์ชันใหม่เป็นประจำ เช่น บริษัทการเงิน ผู้ให้บริการ SaaS ร้านค้าออนไลน์ และหน่วยงานรัฐที่มีระบบบริการประชาชน รวมถึงบริษัทที่ลูกค้าขอหลักฐานการพัฒนาอย่างปลอดภัย
วาง DevSecOps ใช้เวลานานไหม
ขึ้นกับจำนวน Repository และความพร้อมของ Pipeline เดิม ทีมมักเริ่มจาก Repository นำร่องในโหมดรายงานผลก่อน แล้วขยายทีละกลุ่ม ระยะเวลาของแต่ละช่วงกำหนดร่วมกันหลังการประเมิน
ต้องย้าย Repository มาไว้ที่ THAI DATA CLOUD ไหม
ไม่ต้อง DevSecOps ทำงานบน GitHub, GitLab หรือ Jenkins ที่ทีมใช้อยู่ ถ้าต้องการ เราวาง CI Runner หรือเครื่องมือที่ติดตั้งเองอย่าง SonarQube และ Dependency-Track บน Cloud Server ใน Data Center ไทยให้ได้
เครื่องมือที่ใช้ต้องซื้อ License ไหม
ไม่จำเป็นเสมอไป เครื่องมือหลายตัว เช่น Trivy, Gitleaks, OWASP ZAP, Dependency-Track และ Semgrep มีรุ่นโอเพนซอร์สให้ใช้ ส่วนรุ่นเชิงพาณิชย์มีฟีเจอร์เพิ่มสำหรับทีมขนาดใหญ่ ทีมช่วยเลือกตามขนาดทีมและงบประมาณ
สแกนแล้ว Pipeline จะช้าลงหรือบล็อกทีมพัฒนาบ่อยไหม
ออกแบบไม่ให้เป็นอย่างนั้น การตรวจที่เร็วรันตอน Pull Request ส่วนการสแกนที่ใช้เวลานานรันตอน Build หรือรายคืน และเปิดการบล็อกเฉพาะระดับที่ตกลงกันหลังปรับกฎแล้ว
ผลบวกลวง (False Positive) เยอะ จัดการอย่างไร
ช่วงแรกรันแบบรายงานผลเพื่อปรับกฎให้เข้ากับโค้ดของคุณ ตัดกฎที่ไม่เกี่ยวข้อง และบันทึกข้อยกเว้นพร้อมเหตุผลและวันหมดอายุ ทีมที่ดูแลต่อทบทวนกฎเป็นประจำ เพื่อให้ผลที่เหลือเป็นเรื่องที่ควรแก้จริง
SBOM คืออะไร จำเป็นไหม
SBOM คือรายการไลบรารีและส่วนประกอบทั้งหมดในซอฟต์แวร์แต่ละเวอร์ชัน ช่วยให้รู้ทันทีว่าระบบไหนได้รับผลกระทบเมื่อมีช่องโหว่ใหม่ และใช้ตอบลูกค้าที่ขอรายการส่วนประกอบของซอฟต์แวร์ได้
DevSecOps ช่วยเรื่อง PDPA และ ISO/IEC 27001 อย่างไร
PDPA กำหนดให้ผู้ควบคุมข้อมูลส่วนบุคคลต้องมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม และ ISO/IEC 27001 มีหมวดควบคุมเรื่องการพัฒนาอย่างปลอดภัยใน Annex A 8.25 ถึง 8.31 ผลสแกน รายงาน และบันทึกการอนุมัติจาก Pipeline ใช้เป็นหลักฐานประกอบได้ แต่ไม่ได้แทนการตรวจประเมินของผู้ตรวจ
ใช้กับ GitHub Actions, GitLab CI และ Jenkins ได้ไหม
ได้ ทั้งสามระบบเป็นที่ที่ทีมวางด่านตรวจให้บ่อย ถ้าใช้ระบบ CI/CD อื่น ทีมขอดู Pipeline ก่อนแล้วแจ้งว่าทำได้ในรูปแบบใด
วาง CI Runner บนคลาวด์ในประเทศไทยได้ไหม
ได้ วางบน Cloud Server ของ THAI DATA CLOUD ใน Data Center ในประเทศไทย เริ่มต้น 90 บาท/เดือน เหมาะกับองค์กรที่ต้องการให้โค้ดและ Secrets อยู่บนเครื่องที่ควบคุมได้
ต้องมีทีม Security ภายในก่อนไหม
ไม่จำเป็น หลายองค์กรเริ่ม DevSecOps โดยให้ทีมภายนอกวางระบบและดูแลกฎ ส่วนทีมพัฒนาเรียนรู้การอ่านผลและแก้ไขจากการอบรม เมื่อองค์กรพร้อมจึงตั้งทีมหรือผู้รับผิดชอบภายใน
หลังขึ้นระบบแล้วใครดูแลความปลอดภัยต่อ
ใช้ Managed Security Services ของเราได้ ทีม SOC เฝ้าระวัง 24x7x365 ทั้ง EDR, Firewall และ IPS/IDS ร่วมกับ WAF ที่ป้องกันเว็บและ API และเก็บ Log 90 วันตาม พ.ร.บ.คอมพิวเตอร์
รหัสผ่านหรือ API Key หลุดเข้า Git แล้วต้องทำอย่างไร
เปลี่ยนหรือยกเลิกรหัสนั้นทันทีก่อนอย่างอื่น เพราะการลบ Commit ไม่ได้ลบสำเนาที่ถูก Clone หรือ Fork ไปแล้ว จากนั้นสแกนประวัติ Git ทั้งหมด และเปิดการสแกน Secrets ก่อน Commit เพื่อไม่ให้เกิดซ้ำ
ขอประเมิน DevSecOps Pipeline
กรอกข้อมูลสั้น ๆ ทีมงานจะติดต่อกลับภายใน 1 วันทำการ ปรึกษาฟรี ไม่มีข้อผูกมัด