คำตอบสั้น ๆ: สร้าง Emergency Access Account สองบัญชีบน Microsoft 365 ใช้ passkey FIDO2 ผ่าน MFA ที่ถูกบังคับ ยกเว้นจาก Conditional Access เก็บกุญแจแยกที่ แจ้งเตือนเมื่อใช้
คู่มือนี้อธิบาย Emergency Access Account ทีละขั้นตอน พร้อมคำสั่งที่ใช้ได้จริงและปัญหาที่พบบ่อย
Emergency Access Account หรือบัญชี break-glass คือบัญชี Global Administrator แบบ cloud-only ที่สร้างไว้ใช้เฉพาะตอนผู้ดูแลทุกคนเข้าระบบไม่ได้ เช่น บริการ MFA ล่ม ตั้ง Conditional Access ผิดจนล็อกทุกคนออก หรือผู้ดูแลคนสุดท้ายลาออกแล้วบัญชีถูกปิด Microsoft แนะนำให้ทุก tenant มี Emergency Access Account อย่างน้อยสองบัญชี และไม่ผูกบัญชีเหล่านี้กับพนักงานคนใด
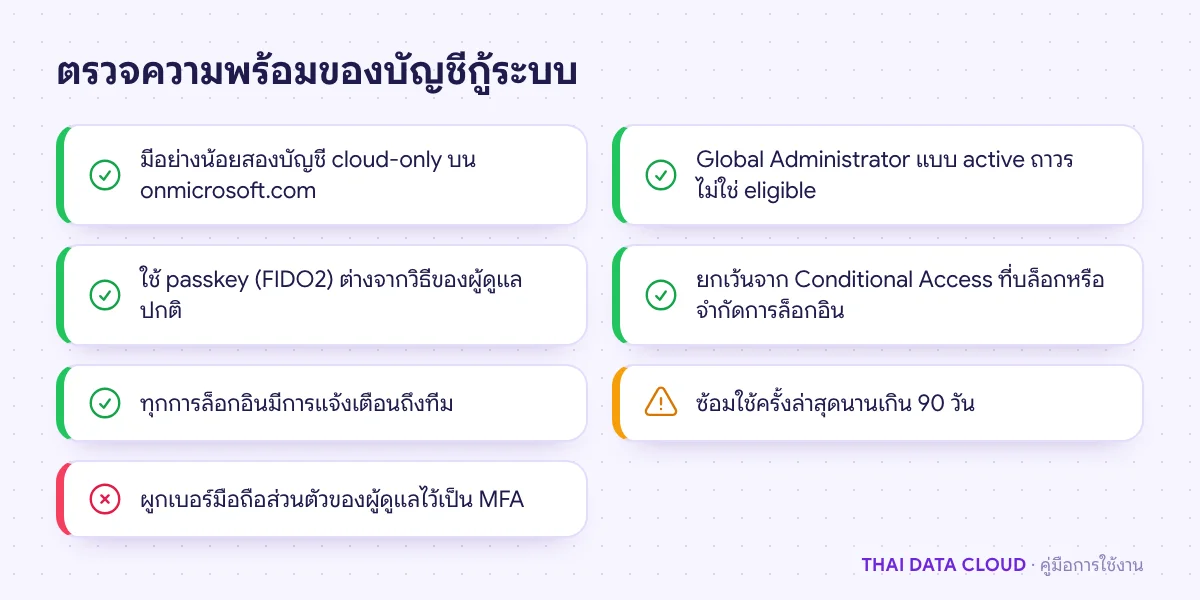
คู่มือนี้เหมาะกับผู้ดูแล Microsoft 365 ที่ยังไม่มีบัญชีกู้ระบบ หรือมีอยู่แต่ยังใช้รหัสผ่านอย่างเดียวและยกเว้นจาก MFA ไว้ ซึ่งใช้ไม่ได้แล้วหลัง Microsoft บังคับ MFA สำหรับศูนย์จัดการ เมื่อทำครบ คุณจะมี Emergency Access Account สองบัญชีที่ใช้ passkey (FIDO2) ถูกยกเว้นจาก Conditional Access อย่างถูกวิธี เก็บกุญแจไว้คนละที่ มีการแจ้งเตือนเมื่อถูกใช้ และมีรอบซ้อมทุก 90 วัน
สิ่งที่ต้องเตรียม
- บัญชีที่เป็น Global Administrator และผู้ที่มีบทบาท Privileged Authentication Administrator สำหรับออก Temporary Access Pass ให้บัญชีผู้ดูแล
- security key แบบ FIDO2 อย่างน้อยหนึ่งชิ้นต่อบัญชี แนะนำให้มีชิ้นสำรองที่ลงทะเบียนไว้ด้วย
- ที่เก็บที่ปลอดภัยสองแห่งแยกกัน เช่น ตู้เซฟกันไฟที่สำนักงานและที่สาขาหรือธนาคาร
- ไม่ต้องมีไลเซนส์ให้ Emergency Access Account แต่การยกเว้นจาก Conditional Access ต้องมี Microsoft Entra ID P1 ขึ้นไป ส่วนการแจ้งเตือนอัตโนมัติด้วย Azure Monitor ต้องมี Azure subscription และ Log Analytics workspace ซึ่งคิดค่าใช้จ่ายตามปริมาณข้อมูล
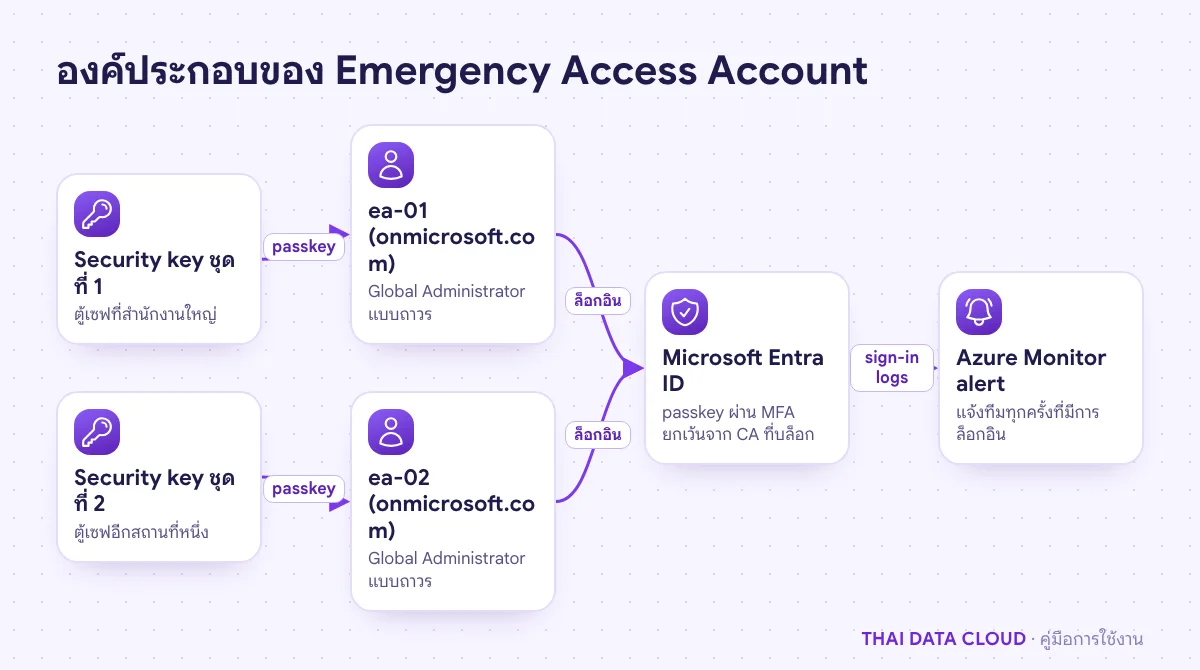
ขั้นตอนที่ 1: สร้าง Emergency Access Account สองบัญชี
- ใน Microsoft Entra admin center ไปที่ Entra ID > Users > New user > Create new user
- ตั้ง User principal name บนโดเมน
onmicrosoft.comเช่น[email protected]และ[email protected]Microsoft แนะนำโดเมนนี้เพราะไม่พึ่ง DNS หรือระบบ federation ของบริษัท ชื่อไม่ควรบอกชัดว่าเป็นบัญชีสิทธิ์สูง - ใช้รหัสผ่านยาวที่สุ่มขึ้น เก็บแยกจาก security key
- มอบบทบาท Global Administrator แบบถาวร ถ้าองค์กรใช้ Privileged Identity Management ต้องตั้งเป็น active permanent ไม่ใช่ eligible เพราะตอนฉุกเฉินอาจไม่มีใครอนุมัติการ activate
- ตรวจว่ารหัสผ่านไม่หมดอายุ ที่ Microsoft 365 admin center Settings > Org settings > Security & privacy > Password expiration policy
Emergency Access Account ต้องเป็นบัญชีที่สร้างใน cloud ไม่ซิงก์จาก Active Directory ในบริษัท เพราะถ้าเซิร์ฟเวอร์ในบริษัทมีปัญหาหรือถูกโจมตี บัญชีกู้ระบบต้องยังใช้ได้
ขั้นตอนที่ 2: เปิด passkey (FIDO2) และลงทะเบียน security key
Microsoft บังคับ MFA สำหรับการเข้า Azure portal, Microsoft Entra admin center, Intune admin center และ Microsoft 365 admin center และระบุชัดว่า Emergency Access Account ก็ต้องผ่าน MFA ด้วย วิธีที่ Microsoft แนะนำคือ passkey (FIDO2) หรือ certificate-based authentication ถ้าองค์กรมี PKI อยู่แล้ว
- ไปที่ Entra ID > Authentication methods > Policies เลือก Passkey (FIDO2) เปิด Enable และให้ครอบคลุมกลุ่มที่มี Emergency Access Account แล้ว Save
- บัญชีใหม่ยังไม่มีวิธี MFA ใด ให้ผู้ที่เป็น Privileged Authentication Administrator ออก Temporary Access Pass ที่ Entra ID > Users > เลือกบัญชี > Authentication methods > Add authentication method
- บนเครื่องที่ปลอดภัย เปิด
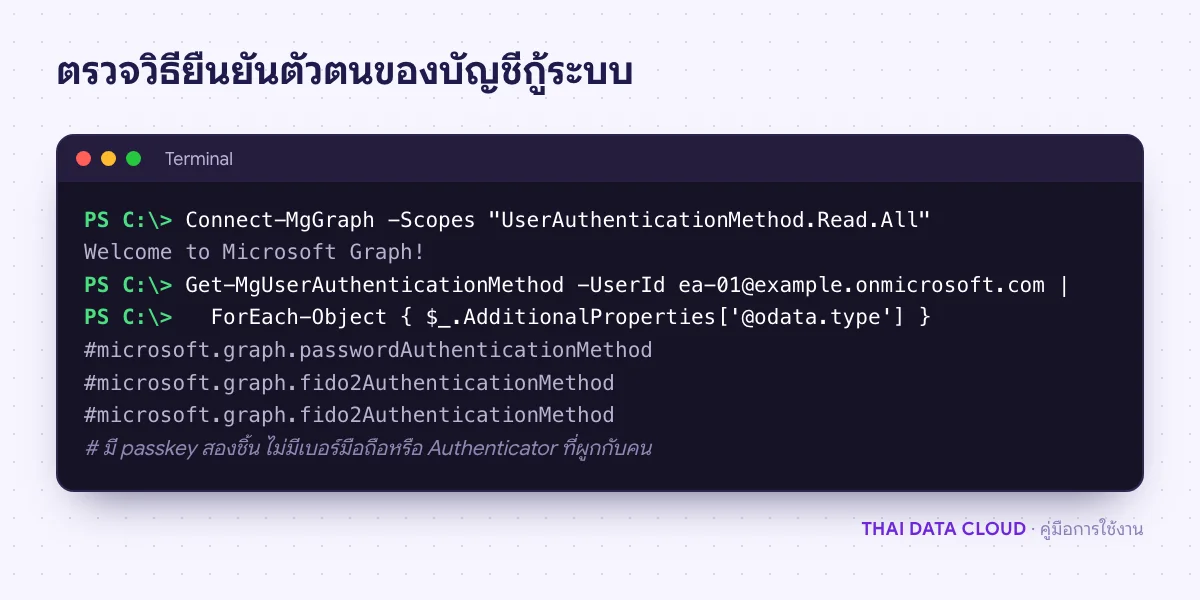
https://mysignins.microsoft.com/security-infoล็อกอินด้วย TAP คลิก Add sign-in method เลือก passkey บน security key แล้วทำตามขั้นตอน ลงทะเบียนชิ้นสำรองต่อในรอบเดียวกัน - ลบวิธีอื่นที่ผูกกับคน เช่น เบอร์มือถือหรือ Microsoft Authenticator ในเครื่องส่วนตัว และอย่าลงทะเบียน SSPR กับข้อมูลส่วนตัวของใคร
วิธียืนยันของ Emergency Access Account ควรต่างจากของผู้ดูแลปกติ ถ้าผู้ดูแลใช้ Authenticator ให้บัญชีกู้ระบบใช้ security key เพื่อไม่ให้ล่มพร้อมกันด้วยสาเหตุเดียว
ขั้นตอนที่ 3: ยกเว้นจาก Conditional Access ที่บล็อกหรือจำกัดการล็อกอิน
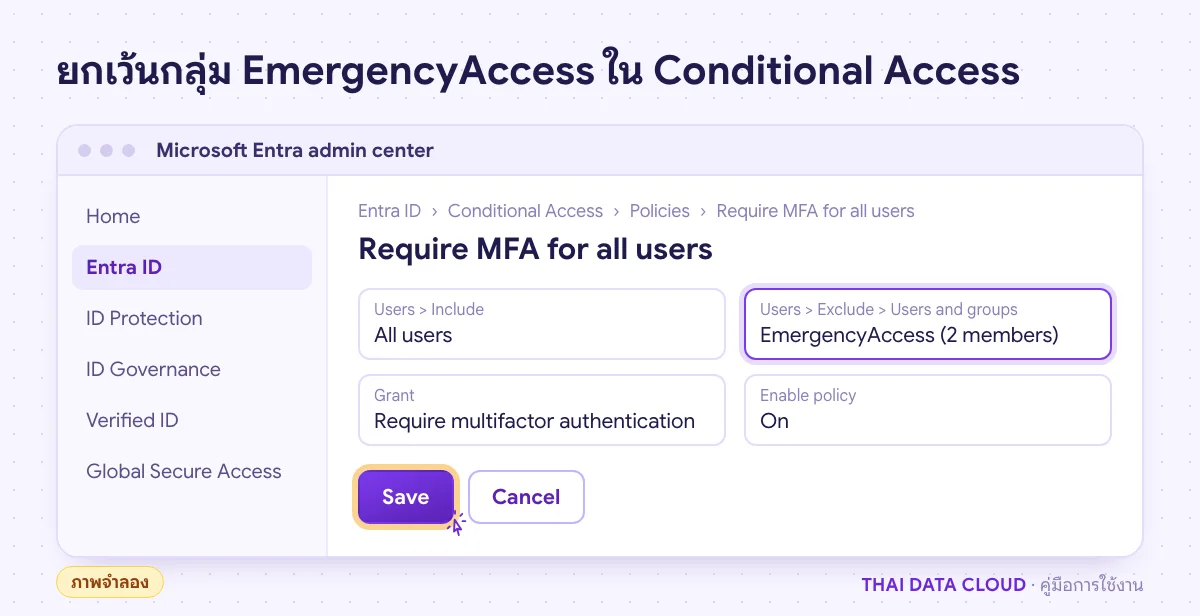
สร้าง security group ชื่อ EmergencyAccess แบบ Assigned ไม่ใช่ dynamic ใส่ Emergency Access Account ทั้งสองบัญชี จากนั้นเปิด Entra ID > Conditional Access > Policies แล้วแก้ทุกนโยบายที่บล็อกหรือจำกัดการล็อกอิน ที่ Users > Exclude เลือก Users and groups แล้วเพิ่มกลุ่มนี้ นโยบายแบบ Report-only ไม่ต้องยกเว้น เพราะไม่ได้บล็อกจริง
การยกเว้นไม่ทำให้บัญชีอ่อนแอลง เพราะ passkey ยังป้องกันอยู่ และ MFA ที่ Microsoft บังคับสำหรับศูนย์จัดการยังมีผลเสมอ องค์กรที่ใช้ Security defaults แทน Conditional Access ยกเว้นผู้ใช้รายบัญชีไม่ได้ บัญชีจะถูกถาม MFA ตามปกติ ซึ่ง passkey ผ่านได้ รายละเอียดการเขียนนโยบายอยู่ใน Conditional Access