CredSSP (Credential Security Support Provider) คือโปรโตคอลที่ Remote Desktop ใช้ส่งข้อมูลยืนยันตัวตนไปยังเซิร์ฟเวอร์เมื่อเปิด Network Level Authentication ในปี 2018 Microsoft แก้ช่องโหว่ของ CredSSP (CVE-2018-0886) และต่อมาเปลี่ยนค่าเริ่มต้นของเครื่องที่ได้รับอัปเดตให้ปฏิเสธการเชื่อมต่อไปยังเครื่องที่ยังไม่ได้แก้ ผลคือ RDP ขึ้นข้อความ An authentication error has occurred. The function requested is not supported ตามด้วย This could be due to CredSSP encryption oracle remediation
คู่มือนี้เหมาะกับผู้ดูแลที่เจอข้อความนี้ตอนเชื่อมต่อเข้า Windows Server ที่สร้างจาก image เก่า กู้มาจาก backup เก่า หรือไม่ได้อัปเดตมานาน รวมถึงกรณีเครื่องลูกข่ายรุ่นเก่าต่อเข้าเซิร์ฟเวอร์ใหม่ไม่ได้ เมื่อทำครบ คุณจะรู้ว่าฝั่งไหนเป็นต้นเหตุ แก้ถาวรด้วยการอัปเดต และถ้าจำเป็นต้องใช้ค่าชั่วคราว ก็จะคืนค่าความปลอดภัยได้ถูกต้องหลังแก้เสร็จ
An authentication error has occurred.
The function requested is not supported

Remote computer: 203.0.113.10
This could be due to CredSSP encryption oracle remediation.
For more information, see https://go.microsoft.com/fwlink/?linkid=866660
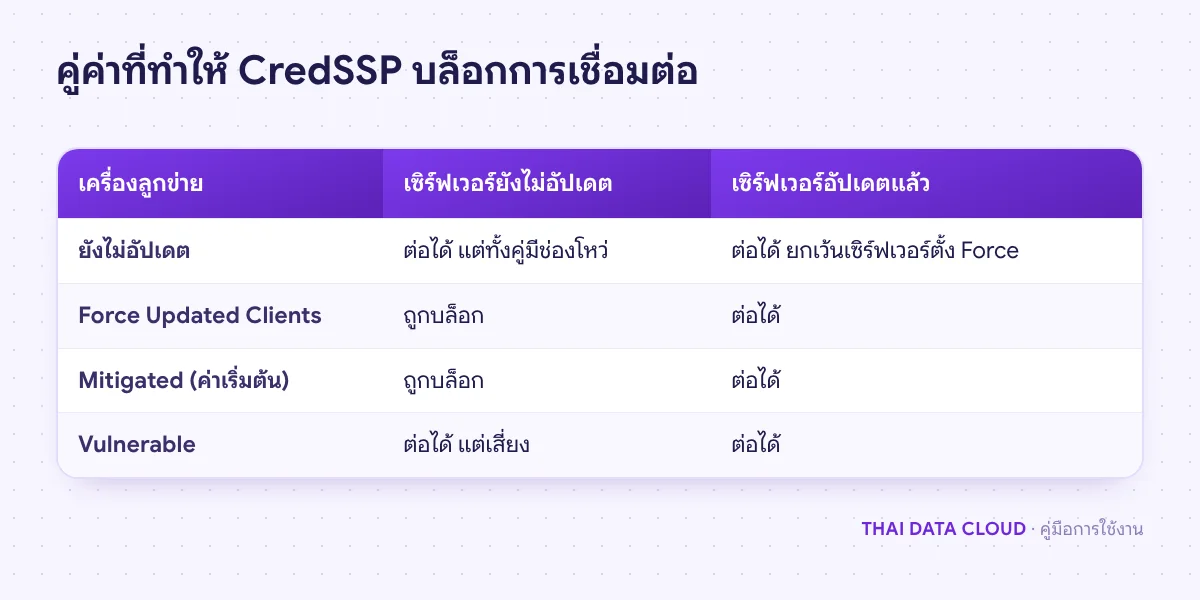
ตามเอกสารของ Microsoft การเชื่อมต่อถูกบล็อกในสองกรณี เครื่องลูกข่ายที่อัปเดตแล้วและตั้งค่าเป็น Force Updated Clients หรือ Mitigated ต่อเข้าเซิร์ฟเวอร์ที่ยังไม่อัปเดต และเครื่องลูกข่ายที่ยังไม่อัปเดตต่อเข้าเซิร์ฟเวอร์ที่ตั้งค่าเป็น Force Updated Clients ค่าเริ่มต้นของเครื่องที่อัปเดตแล้วคือ Mitigated กรณีแรกจึงพบบ่อยที่สุด
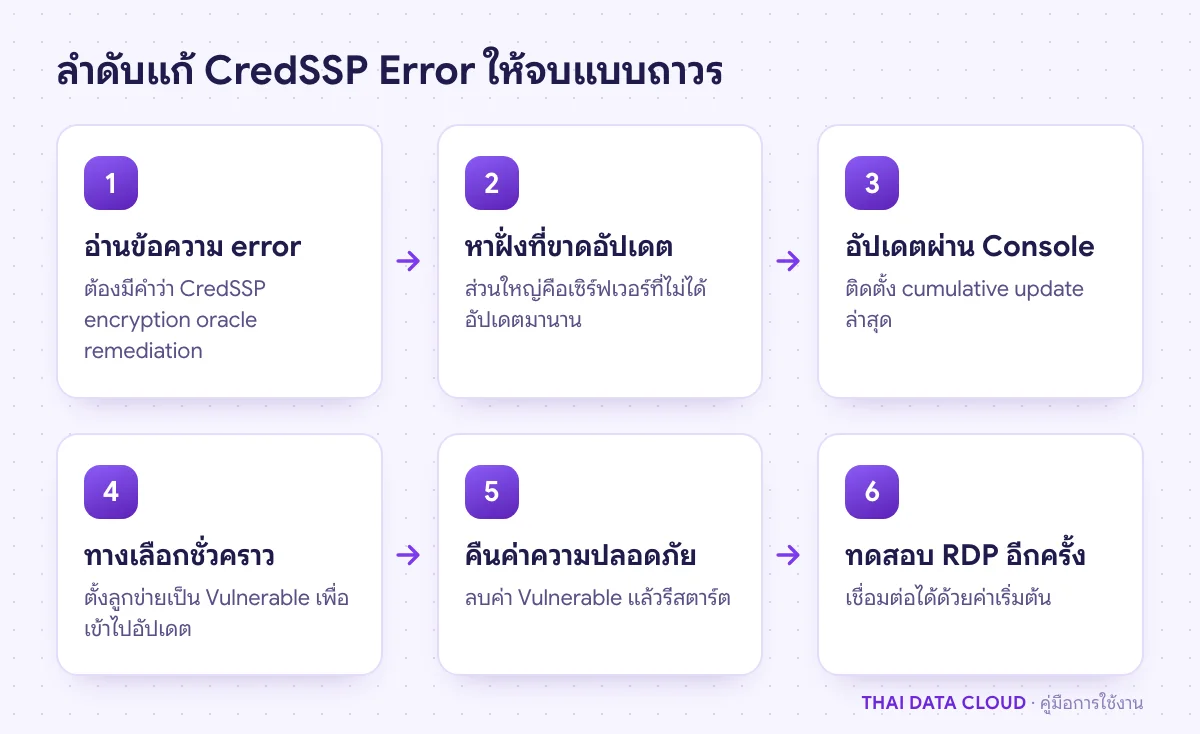
Windows Server 2019 ขึ้นไปออกรุ่นหลังการแก้ CredSSP แล้ว จึงมีการแก้ไขอยู่ในตัว เซิร์ฟเวอร์ที่ยังไม่ได้แก้จึงมักเป็น Windows Server 2016 หรือเก่ากว่าที่ไม่ได้ติดตั้งอัปเดตตั้งแต่ปี 2018 เข้าเซิร์ฟเวอร์ทาง Console แล้วดูรุ่นและอัปเดตล่าสุดที่ติดตั้ง
ถ้าเป็น Windows Server 2012 R2 หรือเก่ากว่า รุ่นเหล่านี้หมดการสนับสนุนจาก Microsoft แล้ว นอกจากแก้ CredSSP ให้ใช้งานได้ ควรวางแผนย้ายขึ้นรุ่นที่ยังได้รับอัปเดต ดูทางเลือกได้ในคู่มือ Upgrade Windows Server แบบ In-place
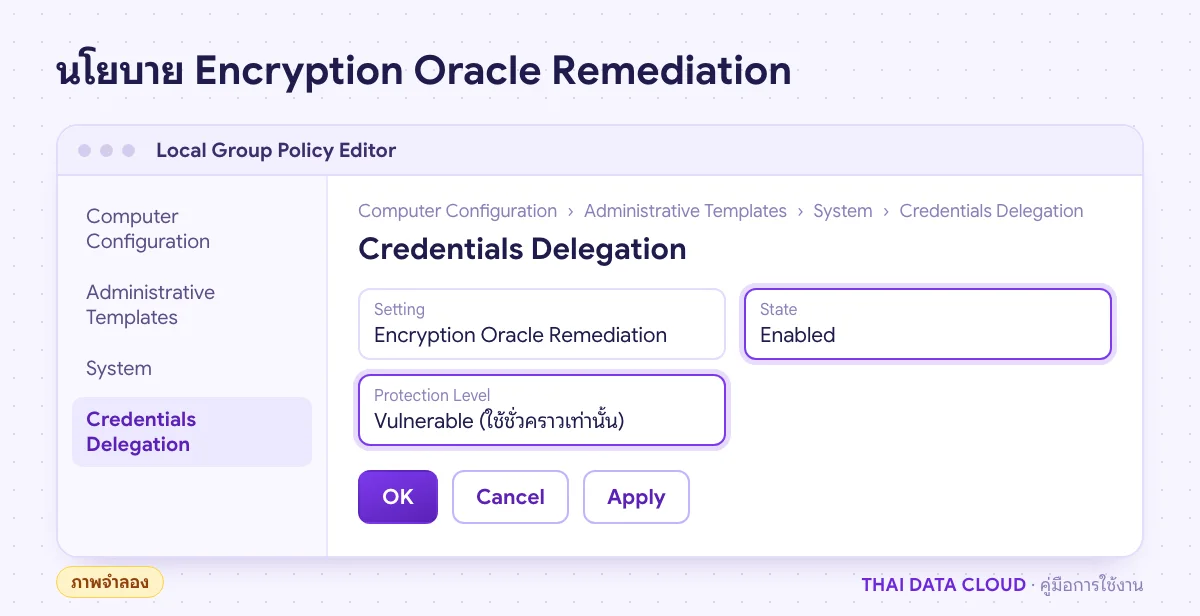
บน Windows Pro หรือ Enterprise เปิด gpedit.msc ไปที่ Computer Configuration > Administrative Templates > System > Credentials Delegation > Encryption Oracle Remediation เลือก Enabled แล้วตั้ง Protection Level เป็น Vulnerable
ตั้งบนเครื่องลูกข่ายเท่านั้น และเปลี่ยนกลับเป็น Not Configured ทันทีหลังอัปเดตเซิร์ฟเวอร์ (ภาพจำลอง)
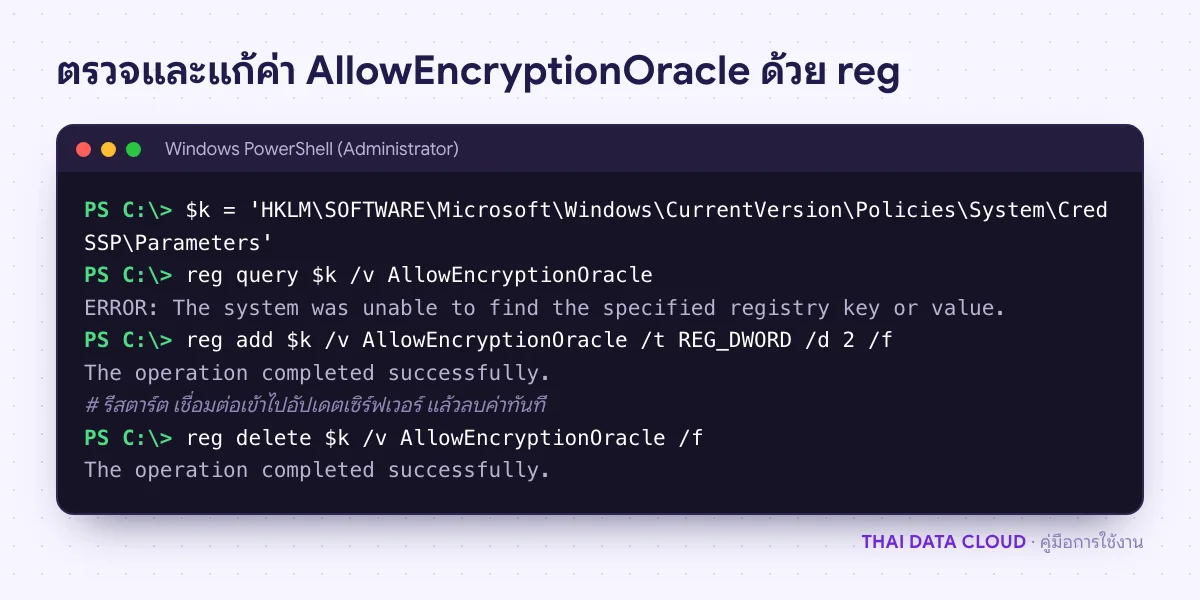
บน Windows Home ที่ไม่มี gpedit ให้ใช้คำสั่ง reg ใน Command Prompt หรือ PowerShell แบบ Run as administrator แทน เอกสารของ Microsoft ระบุว่าการเปลี่ยนค่านี้ต้องรีสตาร์ตเครื่องจึงมีผล