คำตอบสั้น ๆ: ค้น Audit Log ใน Microsoft Purview ว่าใครลบอีเมล ตั้งกฎส่งต่อ หรือเปิดกล่องจดหมาย ด้วย HardDelete, New-InboxRule, MailItemsAccessed พร้อม Export และระยะเก็บ
คู่มือนี้อธิบาย Audit Log ทีละขั้นตอน พร้อมคำสั่งที่ใช้ได้จริงและปัญหาที่พบบ่อย
Audit Log ของ Microsoft 365 (unified audit log) คือบันทึกกิจกรรมของผู้ใช้และผู้ดูแลจาก Exchange Online, SharePoint, OneDrive และ Microsoft Entra ID ที่ค้นได้ใน Microsoft Purview Audit เมื่อมีคำถามว่าใครลบอีเมลสำคัญ ใครตั้งกฎส่งต่ออีเมลออกไปนอกบริษัท หรือใครเปิดกล่องจดหมายของคนอื่น Audit Log คือที่แรกที่ต้องดู เพราะ mailbox auditing เปิดอยู่แล้วเป็นค่าเริ่มต้นในทุกองค์กร
คู่มือนี้เหมาะกับผู้ดูแลที่ต้องสืบเหตุการณ์เกี่ยวกับอีเมล เมื่อทำครบ คุณจะตรวจว่าการบันทึกเปิดอยู่ เลือกชื่อกิจกรรมให้ตรงคำถาม ค้นใน Purview portal อ่านรายละเอียดของแต่ละรายการ export เป็น CSV ค้นด้วย PowerShell และรู้ว่าองค์กรค้นย้อนหลังได้กี่วันตามไลเซนส์
สิ่งที่ต้องเตรียม
- บทบาท Audit Logs หรือ View-Only Audit Logs ใน Microsoft Purview portal ถ้าจะค้นด้วย PowerShell ต้องมีบทบาทเดียวกันใน Exchange admin center ด้วย
- ระยะเก็บตามไลเซนส์: ผู้ใช้ที่มีไลเซนส์ทั่วไปที่ไม่ใช่ E5 (Audit Standard) เก็บ 180 วัน ผู้ใช้ที่มี Office 365 E5, Microsoft 365 E5, Microsoft Purview Suite หรือ add-on E5 eDiscovery and Audit (Audit Premium) เก็บกิจกรรมของ Exchange, SharePoint, OneDrive และ Entra ID หนึ่งปีเป็นค่าเริ่มต้น และขยายเป็น 10 ปีได้ด้วย add-on แยก
- ข้อมูลตั้งต้น: กล่องจดหมายที่เกิดเหตุ ช่วงเวลาที่สงสัย และสิ่งที่หาย เช่น หัวเรื่องอีเมล
- เข้าใจเรื่องเวลา: Audit Log แสดงเวลาเป็น UTC เวลาไทยเร็วกว่า 7 ชั่วโมง เช่น 09:00 น. ในไทยคือ 02:00 UTC
ขั้นตอนที่ 1: ตรวจว่า Audit Log และ mailbox auditing เปิดอยู่
เปิด Exchange Online PowerShell แล้วรันสามคำสั่งนี้ ต้องรันใน Exchange Online PowerShell เท่านั้น เพราะค่า UnifiedAuditLogIngestionEnabled ใน Security & Compliance PowerShell จะแสดงเป็น False เสมอ
Connect-ExchangeOnline -UserPrincipalName [email protected]
Get-AdminAuditLogConfig | Format-List UnifiedAuditLogIngestionEnabled
Get-OrganizationConfig | Format-List AuditDisabled
Get-MailboxAuditBypassAssociation -Identity [email protected] | Format-List AuditByPassEnabled
ผลที่ถูกต้องคือ UnifiedAuditLogIngestionEnabled : True, AuditDisabled : False (mailbox auditing เปิด) และ AuditByPassEnabled : False ถ้าบัญชีใดถูกตั้ง bypass กิจกรรมของบัญชีนั้นจะไม่ถูกบันทึกเลย ซึ่งเป็นสัญญาณที่ต้องสอบถามว่าใครตั้งและเพราะอะไร
ขั้นตอนที่ 2: เลือกชื่อกิจกรรมให้ตรงกับคำถาม
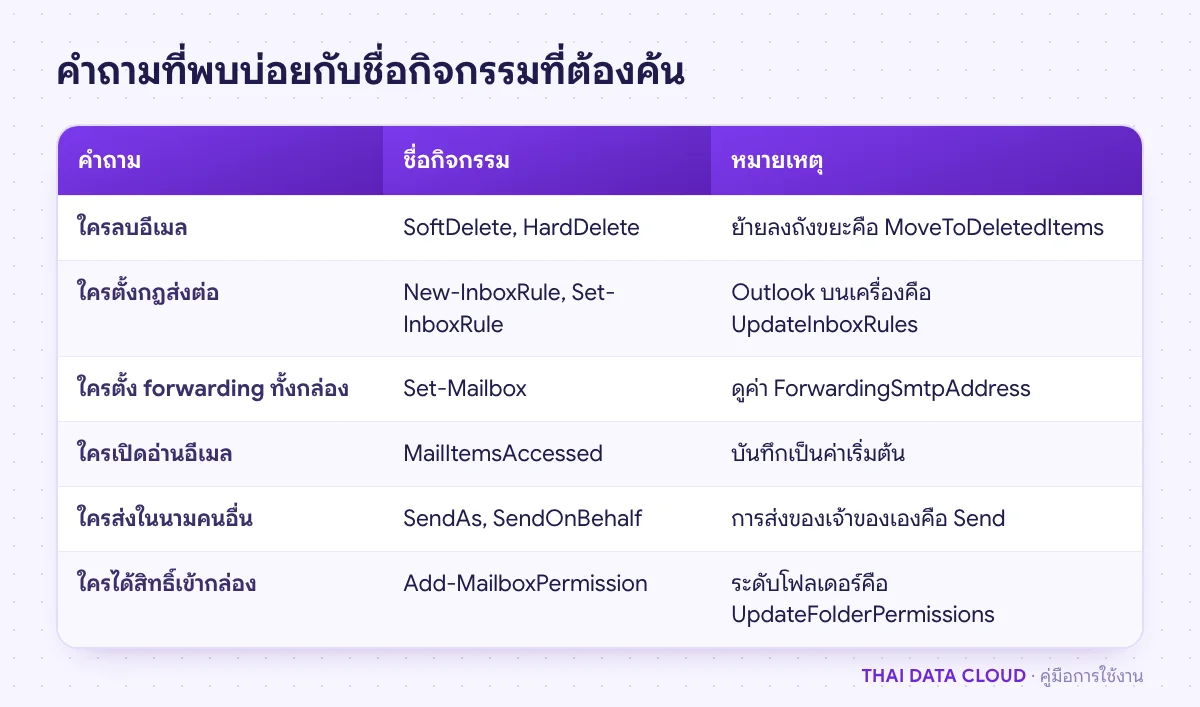
การค้น Audit Log ที่ได้ผลเร็วเริ่มจากชื่อกิจกรรม (operation) ที่ตรงคำถาม ไม่ใช่ค้นทุกอย่างของผู้ใช้คนนั้น
- ใครลบอีเมล:
MoveToDeletedItems(ย้ายไป Deleted Items),SoftDelete(ลบออกจาก Deleted Items หรือกด Shift+Delete) และHardDelete(ล้างออกจาก Recoverable Items) - ใครตั้งกฎส่งต่อหรือลบอีเมลอัตโนมัติ:
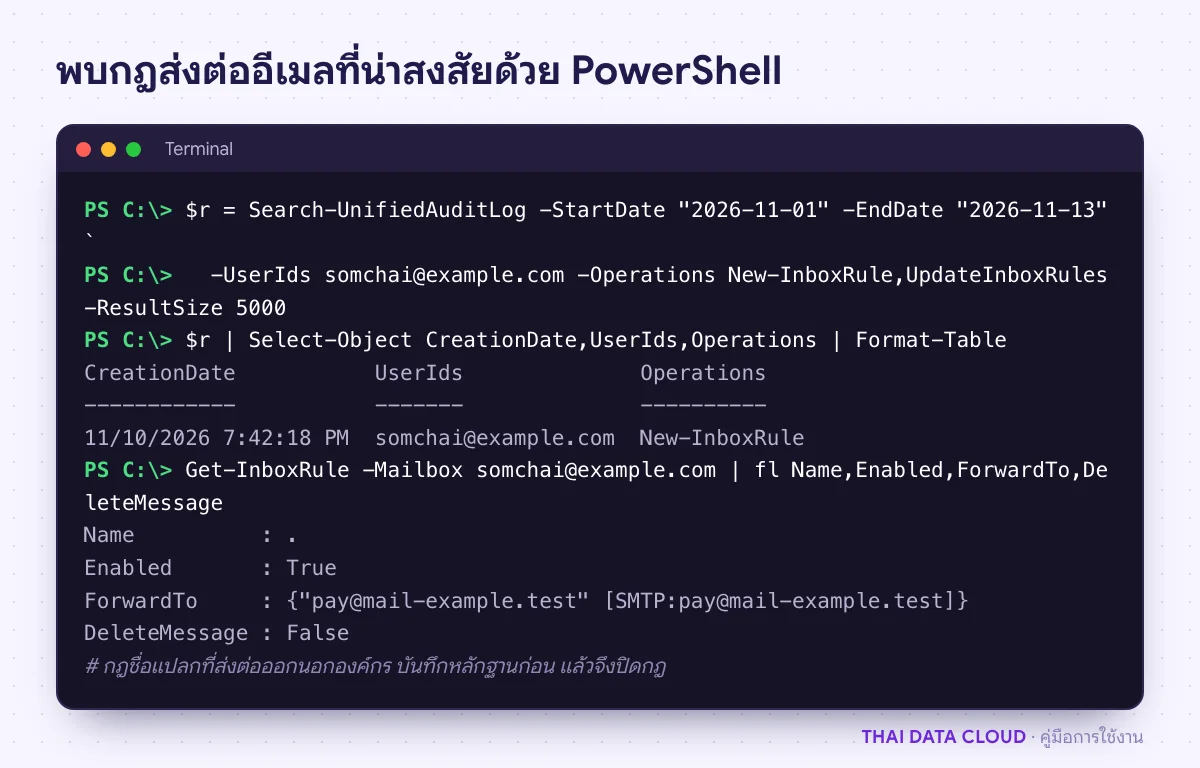
New-InboxRuleและSet-InboxRule(ตั้งจาก Outlook on the web หรือ PowerShell) กับUpdateInboxRules(ตั้งจาก Outlook บนเครื่อง) และSet-Mailboxสำหรับการตั้ง forwarding ระดับกล่องจดหมาย - ใครเปิดอ่านอีเมล:
MailItemsAccessedซึ่งบันทึกเป็นค่าเริ่มต้นทั้งเจ้าของ ผู้ได้รับมอบสิทธิ์ และผู้ดูแล - ใครส่งในนามคนอื่น:
Send,SendAsและSendOnBehalf - ใครได้สิทธิ์เข้ากล่องจดหมาย:
Add-MailboxPermissionและUpdateFolderPermissions
ขั้นตอนที่ 3: ค้น Audit Log ใน Microsoft Purview portal
- เปิด
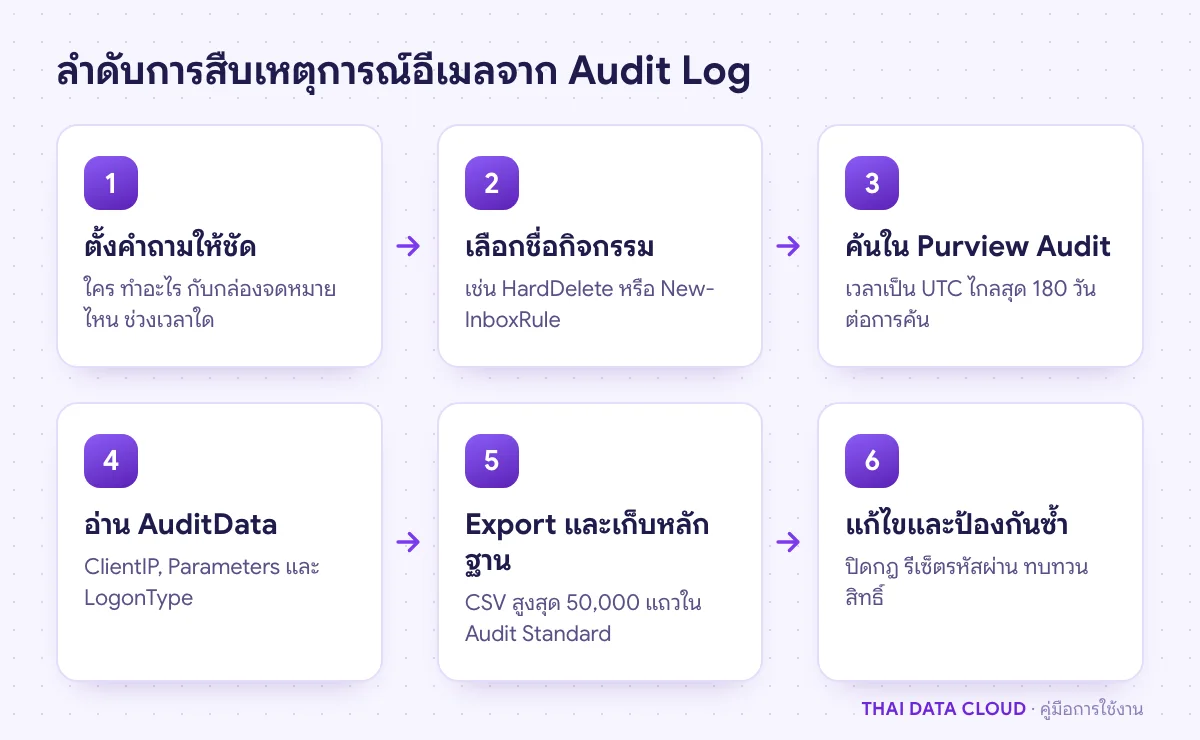
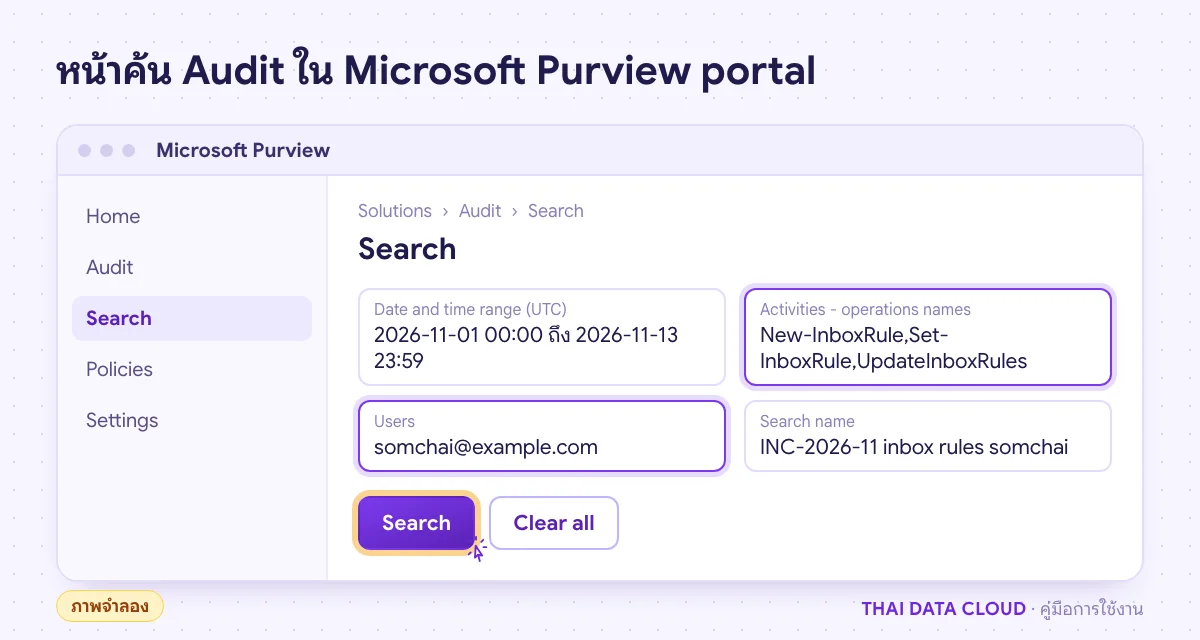
https://purview.microsoft.comเลือกการ์ด Audit ถ้าไม่เห็น ให้คลิก View all solutions แล้วเลือก Audit ในส่วน Core - ในหน้า Search ตั้ง Date and time range (UTC) ค่าเริ่มต้นคือ 7 วันล่าสุด เลือกได้ไกลสุด 180 วันต่อหนึ่งการค้น
- ใส่ชื่อกิจกรรมจากขั้นตอนที่ 2 ในช่อง Activities - operations names คั่นด้วยจุลภาค เช่น
New-InboxRule,Set-InboxRule,UpdateInboxRulesต้องสะกดตรงทุกตัว ไม่เช่นนั้นจะไม่มีผลลัพธ์ หรือเลือกจาก Activities - friendly names แทน - ที่ Users เลือกบัญชีที่เกี่ยวข้อง ถ้าไม่รู้ว่าใครทำ ให้ปล่อยว่างแล้วจำกัดช่วงเวลาให้แคบ
- ตั้ง Search name ให้จำได้ เช่น
INC-2026-11 inbox rules somchaiแล้วคลิก Search
การค้นทำงานเป็น job เบื้องหลัง ปิดเบราว์เซอร์ได้ ผู้ดูแลหนึ่งคนรันพร้อมกันได้ 10 job โดยเป็น job ที่ไม่มีตัวกรองได้เพียงหนึ่ง job และระบบเก็บ job ที่เสร็จแล้วไว้ 30 วัน
ขั้นตอนที่ 4: อ่านรายละเอียดของแต่ละรายการ
เมื่อสถานะเป็น Completed คลิกชื่อ job เพื่อดูตาราง Date (UTC), IP Address, User, Record type, Activity และ Item คลิกแต่ละแถวเพื่อเปิดรายละเอียด ค่าที่ต้องดูใน AuditData
ClientIP: IP ที่ทำรายการ เทียบกับ IP ของสำนักงาน ถ้าเป็น IP ต่างประเทศที่ไม่มีพนักงานอยู่ ให้สงสัยว่าบัญชีถูกเจาะParametersของกฎ: ดูForwardTo,RedirectTo,DeleteMessageและMoveToFolderกฎที่ส่งต่อไปที่อยู่ภายนอกแล้วย้ายอีเมลไปโฟลเดอร์ที่ไม่มีใครเปิด เป็นรูปแบบที่พบบ่อยในเหตุอีเมลหลอกโอนเงินLogonType: 0 คือเจ้าของกล่องจดหมาย 1 คือผู้ดูแล 2 คือผู้ได้รับมอบสิทธิ์ (delegate)AffectedItemsของรายการลบ: มีหัวเรื่องและโฟลเดอร์ของอีเมลที่ถูกลบ
Microsoft ระบุว่าบันทึกของบริการหลักอย่าง Exchange ปกติจะค้นเจอหลังเกิดเหตุ 60 ถึง 90 นาที และไม่รับประกันเวลาที่แน่นอน ถ้าเหตุเพิ่งเกิด ให้ค้นซ้ำภายหลัง