 BEC: ป้องกันอีเมลหลอกเปลี่ยนเลขบัญชีโอนเงินในองค์กร
คำตอบสั้น ๆ: ป้องกัน BEC อีเมลหลอกให้โอนเงินเข้าบัญชีใหม่: ตั้งกฎโทรยืนยัน ป้องกันโดเมนด้วย DMARC เฝ้าระวังโดเมนคล้าย ตรวจกฎกล่องจดหมาย และรับมือเมื่อโอนไปแล้ว
คู่มือนี้อธิบาย BEC ทีละขั้นตอน พร้อมคำสั่งที่ใช้ได้จริงและปัญหาที่พบบ่อย
BEC (Business Email Compromise) คือการหลอกโอนเงินผ่านอีเมลธุรกิจ ผู้โจมตีปลอมตัวเป็นคู่ค้า ผู้บริหาร หรือใช้กล่องจดหมายจริงที่ถูกเจาะ แล้วส่งอีเมลขอให้โอนค่าสินค้าเข้าบัญชีใหม่ หรือสั่งโอนเงินด่วน อีเมล BEC มักไม่มีไฟล์แนบอันตรายหรือลิงก์แปลก ระบบกรองสแปมจึงจับได้ยาก บริษัทไทยที่ซื้อขายกับคู่ค้าต่างประเทศและจ่ายเงินตามใบแจ้งหนี้ทางอีเมลเป็นเป้าหมายหลัก
คู่มือนี้เหมาะกับผู้ดูแลระบบอีเมลและหัวหน้าฝ่ายบัญชีการเงินที่ต้องทำงานร่วมกัน เมื่อทำครบ บริษัทจะมีกฎยืนยันการเปลี่ยนเลขบัญชีทางโทรศัพท์ ป้องกันโดเมนของตัวเองไม่ให้ถูกปลอม เฝ้าระวังโดเมนหน้าตาคล้าย ติดป้ายอีเมลจากภายนอก ตรวจกล่องจดหมายที่อาจถูกเจาะ และมีขั้นตอนรับมือทันทีถ้าโอนเงินไปแล้ว
BEC ทำงานอย่างไร
รูปแบบ BEC ที่พบบ่อยที่สุดเริ่มจากผู้โจมตีเข้ากล่องจดหมายของคู่ค้าหรือพนักงานได้ด้วยรหัสผ่านที่รั่ว แล้วอ่านอีเมลเงียบ ๆ หลายสัปดาห์จนเห็นเธรดใบแจ้งหนี้ที่ใกล้ถึงกำหนดจ่าย จากนั้นตอบกลับในเธรดเดิม หรือจดทะเบียนโดเมนที่สะกดคล้ายแล้วส่งข้อความว่า "บัญชีเดิมอยู่ระหว่างตรวจสอบ กรุณาโอนเข้าบัญชีใหม่ตามใบแจ้งหนี้แนบ" ใบแจ้งหนี้ที่แนบเป็นไฟล์จริงที่ถูกแก้เฉพาะเลขบัญชี และมักตั้ง Reply-To ให้คำตอบของคุณไปถึงผู้โจมตีแทนคู่ค้า
BEC อีกแบบคือปลอมเป็นผู้บริหาร ส่งถึงฝ่ายการเงินช่วงที่ผู้บริหารเดินทาง ขอให้โอนเงินด่วนและห้ามโทรถามเพราะติดประชุม จุดร่วมของ BEC ทุกแบบคือความเร่งด่วนและการขอเปลี่ยนวิธีจ่ายเงิน
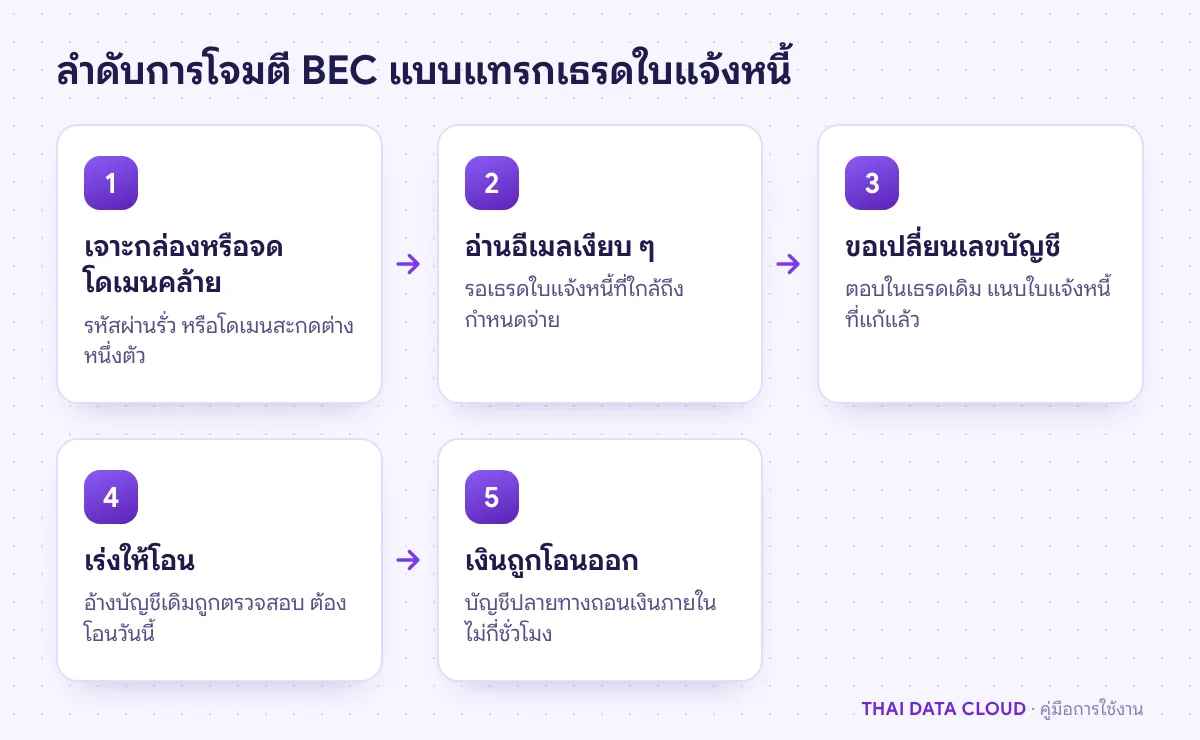 จุดตัดวงจรที่ได้ผลที่สุดคือการโทรยืนยันก่อนแก้เลขบัญชี ไม่ใช่ระบบกรองอีเมล
สิ่งที่ต้องเตรียม
- หัวหน้าฝ่ายการเงินและผู้บริหารที่อนุมัติกฎยืนยันการจ่ายเงิน เพราะส่วนที่ได้ผลที่สุดคือขั้นตอนทำงาน ไม่ใช่การตั้งค่าระบบ
- ทะเบียนผู้ขาย (vendor master) ที่มีเบอร์โทรศัพท์ผู้ติดต่อจากสัญญาหรือเอกสารตั้งผู้ขาย ไม่ใช่เบอร์จากลายเซ็นอีเมล
- บทบาท Exchange Administrator หรือ Security Administrator ถ้าใช้ Microsoft 365 และสิทธิ์แก้ DNS ของโดเมน
- เลขโทรศัพท์ฝ่ายป้องกันการทุจริตของธนาคารที่บริษัทใช้ บันทึกไว้ก่อนเกิดเหตุ
ขั้นตอนที่ 1: ตั้งกฎยืนยันการเปลี่ยนเลขบัญชีทางโทรศัพท์เพื่อกัน BEC
เทคโนโลยีกันอีเมลจากกล่องจดหมายจริงของคู่ค้าที่ถูกเจาะไม่ได้ เพราะอีเมลนั้นผ่าน SPF, DKIM และ DMARC ครบ ด่านที่ได้ผลจริงกับ BEC จึงเป็นกฎของฝ่ายการเงิน เขียนเป็นนโยบายและให้ผู้บริหารลงนาม
- ทุกคำขอเปลี่ยนเลขบัญชี เพิ่มผู้รับเงินใหม่ หรือเปลี่ยนธนาคาร ต้องยืนยันโดยโทรกลับไปที่เบอร์ในทะเบียนผู้ขาย ห้ามใช้เบอร์ในอีเมลหรือในใบแจ้งหนี้ฉบับที่ขอเปลี่ยน
- การแก้เลขบัญชีในระบบต้องมีผู้ทำและผู้อนุมัติแยกกัน และบันทึกว่าโทรยืนยันกับใคร เวลาใด
- คำสั่งโอนเงินด่วนจากผู้บริหารทางอีเมลหรือแชต ต้องโทรยืนยันกับผู้บริหารที่เบอร์ที่รู้จักทุกครั้ง แม้ผู้บริหารจะเขียนว่าห้ามโทร
- คำขอที่อ้างเหตุผลแปลก เช่น บัญชีถูกตรวจสอบภาษี บัญชีอยู่คนละประเทศกับบริษัทคู่ค้า หรือเร่งให้โอนก่อนสิ้นวัน ให้ถือเป็นสัญญาณอันตรายและแจ้งไอที
ขั้นตอนที่ 2: ป้องกันโดเมนของบริษัทไม่ให้ถูกใช้ทำ BEC
ถ้าโดเมนของคุณไม่มี DMARC แบบบังคับใช้ ผู้โจมตีส่งอีเมลที่ From เป็น [email protected] ตรงตัวได้ และผู้รับหลายรายจะรับไว้ ตั้ง SPF, DKIM และ DMARC ให้ครบ แล้วไล่ระดับไปถึง p=reject ตาม คู่มือ DMARC Policy
ข้อนี้กันได้เฉพาะการปลอมโดเมนของคุณแบบตรงตัว และช่วยปกป้องลูกค้ากับคู่ค้าของคุณมากกว่าตัวคุณเอง ไม่ได้กันโดเมนหน้าตาคล้าย และไม่ได้กันกล่องจดหมายของคู่ค้าที่ถูกเจาะ จึงต้องทำขั้นตอนที่เหลือด้วย
ขั้นตอนที่ 3: เฝ้าระวังโดเมนหน้าตาคล้ายที่ใช้ทำ BEC
ผู้โจมตี BEC นิยมจดโดเมนที่ต่างจากของจริงหนึ่งตัวอักษร ซึ่งคนอ่านเร็ว ๆ บนมือถือแยกไม่ออก ใช้เครื่องมือโอเพนซอร์ส dnstwist สร้างรายการโดเมนที่สะกดคล้ายและตรวจว่ามีใครจดไว้แล้ว
python3 -m pip install dnstwist
dnstwist --registered example.com
โดเมนที่จดใหม่และมีระเบียน MX แปลว่าพร้อมรับส่งอีเมล ควรบล็อกในระบบอีเมลทันที โดเมนที่ยังว่างและเสี่ยงมาก เช่น สะกดผิดตัวเดียว ให้พิจารณาจดไว้เอง ทำแบบเดียวกันกับโดเมนของคู่ค้ารายใหญ่ที่จ่ายเงินบ่อย เพราะ BEC มักแอบอ้างคู่ค้ามากกว่าแอบอ้างบริษัทคุณเอง
บน Microsoft 365 ที่มี Defender for Office 365 ให้เปิดการป้องกันการแอบอ้างผู้บริหารและโดเมนคู่ค้าตาม คู่มือ Anti-phishing Policy
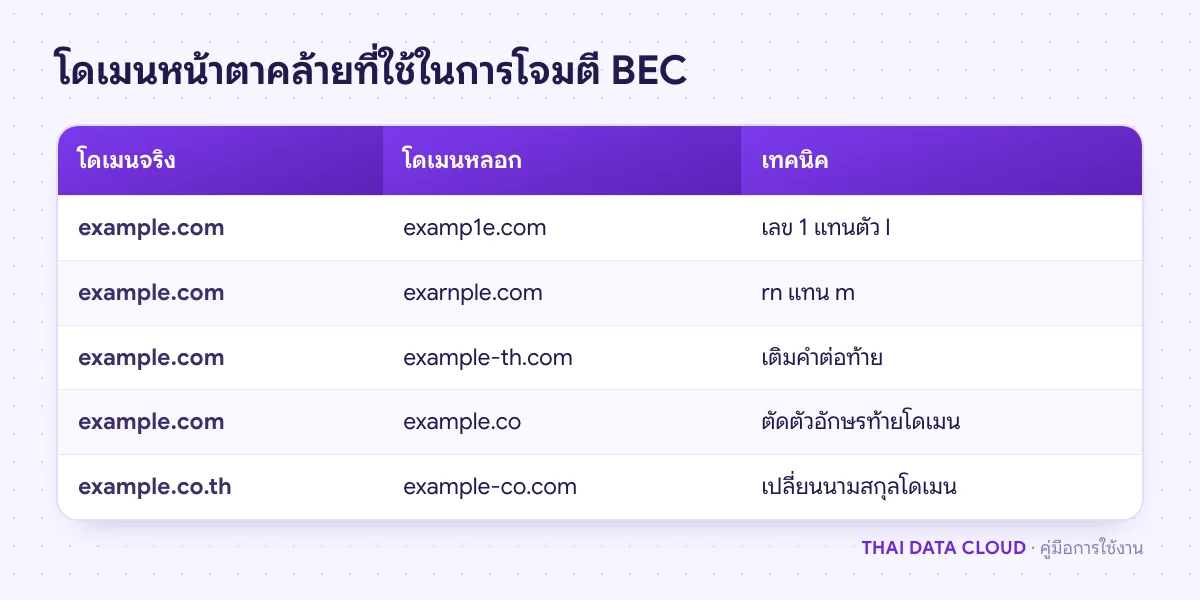 อ่านโดเมนผู้ส่งทีละตัวอักษรทุกครั้งที่อีเมลพูดถึงการจ่ายเงิน
ขั้นตอนที่ 4: ติดป้ายอีเมลจากภายนอก
อีเมล BEC ที่ปลอมเป็นผู้บริหารมักมาจากนอกองค์กร การติดป้าย External ให้เห็นชัดช่วยให้ฝ่ายการเงินสะดุดก่อนทำตาม บน Microsoft 365 เปิดได้ด้วยคำสั่งเดียว แล้วรอให้มีผลในไม่กี่วัน
Connect-ExchangeOnline -UserPrincipalName [email protected]
Set-ExternalInOutlook -Enabled $true
Get-ExternalInOutlook
รายละเอียดเพิ่มเติม เช่น การยกเว้นโดเมนในเครือ และการใส่ข้อความเตือนด้วย Mail flow rule ดูได้ที่ คู่มือ External Tagging
ขั้นตอนที่ 5: ปิดช่องที่ทำให้กล่องของบริษัทกลายเป็นต้นทาง BEC
ถ้ากล่องของพนักงานบัญชีถูกเจาะ ผู้โจมตีจะใช้กล่องนั้นทำ BEC หลอกลูกค้าของคุณต่อ ตั้งค่าเหล่านี้ให้ครบ
- บังคับ MFA ทุกบัญชี โดยเฉพาะฝ่ายการเงิน จัดซื้อ และผู้บริหาร
- ปิดการส่งต่ออีเมลอัตโนมัติไปนอกองค์กร ใน Microsoft Defender portal ที่ Email & collaboration > Policies & rules > Threat policies > Anti-spam > Anti-spam outbound policy ตั้ง Automatic forwarding rules เป็น Off - Forwarding is disabled แทนค่า Automatic - System-controlled ซึ่งทำงานต่างกันในแต่ละองค์กร ผู้ที่ตั้งส่งต่อออกนอกองค์กรจะได้อีเมลตีกลับรหัส 5.7.520 รายละเอียดอยู่ในเอกสาร Control external email forwarding ของ Microsoft
- ตรวจกฎกล่องจดหมายเป็นประจำ ผู้โจมตี BEC มักสร้างกฎย้ายอีเมลที่มีคำว่า invoice หรือ payment ไปโฟลเดอร์ที่ไม่มีใครเปิด หรือส่งต่อออกนอกองค์กร
Get-Mailbox -ResultSize Unlimited | ForEach-Object {
  Get-InboxRule -Mailbox $_.UserPrincipalName |
    Where-Object { $_.ForwardTo -or $_.RedirectTo -or $_.ForwardAsAttachmentTo -or $_.DeleteMessage -or $_.MoveToFolder } |
    Select-Object MailboxOwnerId, Name, Enabled, Description
}
กฎที่ชื่อเป็นจุดหรืออักขระแปลก หรือกฎที่เจ้าของจำไม่ได้ว่าสร้างไว้ ให้ถือว่ากล่องนั้นถูกเจาะและทำตาม คู่มือรับมือบัญชีอีเมลถูกแฮก ทันที
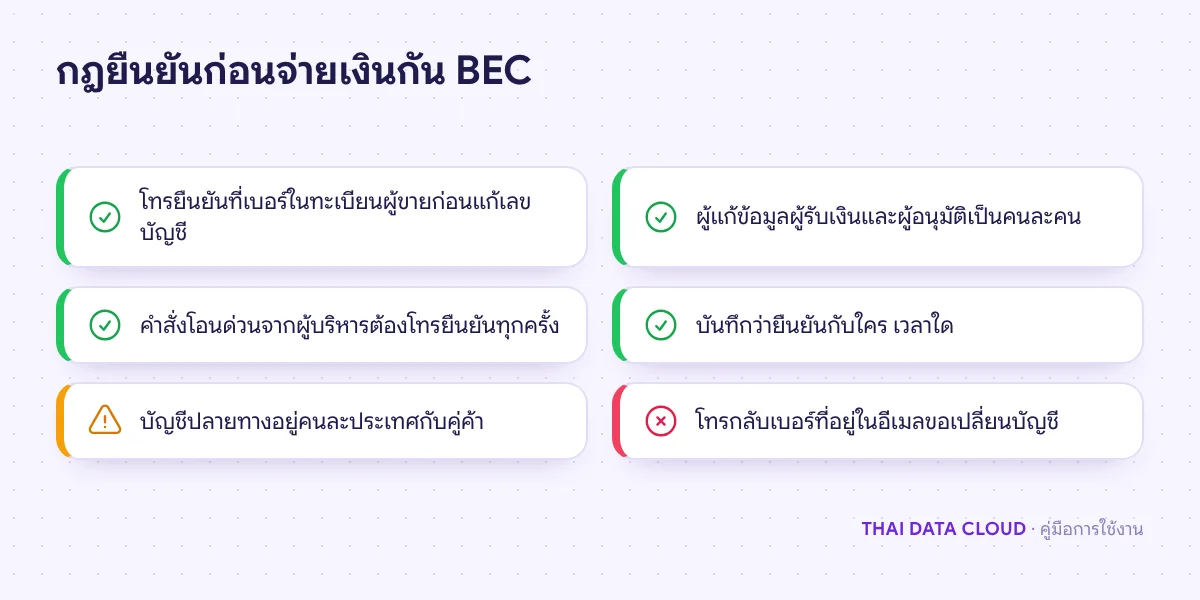 ทุกข้อสีเขียวเป็นกฎของคน ซึ่งกันได้แม้อีเมลหลอกจะผ่าน SPF, DKIM และ DMARC
ขั้นตอนที่ 6: ถ้าโอนเงินไปแล้ว ทำทันทีภายในชั่วโมงแรก
เวลาคือปัจจัยสำคัญที่สุด เงินที่ถูกโอนจาก BEC มักถูกถอนหรือโอนต่อภายในไม่กี่ชั่วโมง ทำตามลำดับนี้โดยไม่ต้องรอให้สืบสวนเสร็จ
- โทรหาธนาคารของบริษัททันที แจ้งว่าเป็นการโอนจากการหลอกลวง ขอให้ระงับหรือเรียกคืนรายการ และประสานธนาคารปลายทางให้ระงับบัญชีผู้รับ ถ้าเป็นการโอนไปต่างประเทศ ให้ขอให้ธนาคารส่งคำขอเรียกคืนผ่านเครือข่ายการโอนระหว่างประเทศ
- แจ้งความ ผ่านระบบแจ้งความออนไลน์ที่ thaipoliceonline.go.th หรือโทรสายด่วน 1441 แล้วเก็บเลขรับแจ้งไว้ให้ธนาคาร ธนาคารมักต้องใช้หลักฐานการแจ้งความภายในเวลาที่กำหนดเพื่อคงการระงับบัญชีไว้
- เก็บหลักฐาน ห้ามลบอีเมลใด ๆ บันทึกอีเมลหลอกพร้อม header เต็มเป็นไฟล์ .eml หรือ .msg รวมใบแจ้งหนี้ปลอม สลิปโอนเงิน และบันทึกการสนทนา
- โทรหาคู่ค้าตัวจริง ที่เบอร์ในทะเบียนผู้ขาย แจ้งว่าอาจมีคนเข้ากล่องจดหมายของเขา หรือมีคนใช้โดเมนปลอมแอบอ้าง
- หาต้นทาง เปิด header ดู From, Reply-To และผล Authentication-Results ถ้าโดเมนสะกดต่างจากของจริงคือโดเมนหลอก ถ้าโดเมนถูกต้องและผ่าน DMARC แปลว่ากล่องจริงของคู่ค้าถูกเจาะ ถ้าเป็นกล่องของบริษัทคุณเอง ให้ตรวจกฎกล่องจดหมายและประวัติการล็อกอินตามขั้นตอนที่ 5
- แจ้งฝ่ายกฎหมายและผู้บริหาร ถ้ามีข้อมูลส่วนบุคคลรั่วไหลจากกล่องที่ถูกเจาะ อาจมีหน้าที่แจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลตาม PDPA ภายในกรอบเวลาที่กฎหมายกำหนด ให้ยืนยันรายละเอียดกับที่ปรึกษากฎหมาย และแจ้งบริษัทประกันถ้ามีประกันภัยไซเบอร์
ปัญหาที่พบบ่อยเกี่ยวกับ BEC
ตั้ง DMARC เป็น p=reject แล้ว ยังโดน BEC ได้หรือไม่?
ได้ DMARC กันเฉพาะอีเมลที่ปลอมโดเมนของคุณตรงตัว ไม่กันโดเมนหน้าตาคล้าย และไม่กันอีเมลจากกล่องจริงของคู่ค้าที่ถูกเจาะ ซึ่งเป็น BEC รูปแบบที่สร้างความเสียหายมากที่สุด กฎโทรยืนยันในขั้นตอนที่ 1 จึงยังจำเป็น
คู่ค้าขอเปลี่ยนเลขบัญชีจริง ต้องทำอย่างไรไม่ให้เสียความสัมพันธ์?
แจ้งคู่ค้าล่วงหน้าว่าบริษัทมีนโยบายโทรยืนยันทุกครั้งเพื่อกัน BEC คู่ค้าที่ทำธุรกิจจริงเข้าใจและส่วนใหญ่ใช้นโยบายเดียวกัน โทรไปที่เบอร์ในทะเบียนผู้ขาย ขอหนังสือแจ้งเปลี่ยนบัญชีที่ลงนามโดยผู้มีอำนาจ แล้วจึงแก้ข้อมูลในระบบ
โอนเงินไปต่างประเทศแล้ว ยังเรียกคืนได้หรือไม่?
เงินจาก BEC เรียกคืนได้ถ้าแจ้งธนาคารเร็วพอและเงินยังไม่ถูกถอนออกจากบัญชีปลายทาง แต่ไม่มีอะไรรับประกัน ยิ่งแจ้งช้าโอกาสยิ่งน้อย จึงต้องมีเบอร์ฝ่ายป้องกันการทุจริตของธนาคารพร้อมไว้ก่อนเกิดเหตุ
ดูอย่างไรว่าอีเมลหลอกมาจากโดเมนปลอมหรือจากกล่องจริงที่ถูกเจาะ?
เทียบโดเมนผู้ส่งในอีเมล BEC ทีละตัวอักษรกับอีเมลเก่าของคู่ค้า ถ้าต่างแม้ตัวเดียวคือโดเมนปลอม ถ้าเหมือนกันทุกตัวและ header แสดง dmarc=pass แปลว่าอีเมลมาจากระบบของคู่ค้าจริง ซึ่งมักหมายถึงกล่องของเขาถูกเจาะ ให้แจ้งคู่ค้าทางโทรศัพท์ ไม่ใช่ตอบกลับอีเมลนั้น
ถ้าต้องการให้ช่วยตรวจระบบอีเมลว่ามีช่องทางให้เกิด BEC หรือไม่ หรือต้องการวิเคราะห์อีเมลหลอกที่ได้รับ ติดต่อทีมงาน THAI DATA CLOUD ได้ องค์กรที่ต้องการทีมเฝ้าระวังความปลอดภัยต่อเนื่อง ดูรายละเอียดได้ที่ Managed Security Services
อ่านเพิ่มเติมเกี่ยวกับ BEC
